ISO 27701:2025
ISO 27701 online beantragen.
ISO 27701:2025 Datenschutzmanagement
Prüfen Sie, wie der Umgang mit Personendaten und die Verantwortlichkeiten in Ihrem Unternehmen geregelt sind. Sie bearbeiten das Self-Assessment online, ohne Audit vor Ort. Ein Mitglied des SICE Certification Board prüft Ihre Angaben vor der Ausstellung.
CHF 799 im ersten Jahr, danach CHF 529 pro Jahr mit Online-Re-Audit.
Preise- Fragen
- 42
- Pflichtfragen
- alle 15
- Weitere Fragen
- mind. 18 von 27
- Ausgaben
- 2025 · 2019
- Gültigkeit
- 3 Jahre
- Preis im 1. Jahr
- CHF 799
- Ab dem 2. Jahr
- CHF 529 pro Jahr
- Dauer Assessment
- rund 30 Minuten
- Zertifikat nach Zahlung
- meist innert 4 Std.
- Offizielle Norm
- iso.org
01: Überblick
Was ist ISO 27701?
ISO/IEC 27701 beschreibt ein Datenschutzmanagementsystem (PIMS). Die Ausgabe 2025 ist eine eigenständige Managementsystemnorm und lässt sich ohne ISO 27001 zertifizieren. Die Ausgabe 2019 erweitert ein bestehendes ISMS nach ISO 27001 und setzt dieses voraus. Die Norm legt fest, wie Organisationen als Verantwortliche oder Auftragsbearbeiter Personendaten nachvollziehbar bearbeiten, Risiken für betroffene Personen steuern und ihre Rechenschaftspflichten nach dem Schweizer nDSG und der EU-DSGVO belegen.
02: Vorteile
Was ISO 27701 Ihrem Betrieb bringt
Die Vorteile der Norm entstehen durch ein wirksam umgesetztes Managementsystem, nicht durch das Zertifikat allein. Das Zertifikat von Zertify dokumentiert Ihre geprüften Angaben.
- Dokumentierte Rechenschaft gegenüber Kunden und Behörden
- Strukturierte Umsetzung von nDSG und DSGVO im Alltag
- Antworten auf viele Fragen in Datenschutzfragebögen und Lieferantenprüfungen
- Klare Rollen als Verantwortlicher und Auftragsbearbeiter
- Weniger Risiko bei Datenschutzverletzungen
- Zertifizierbar ohne ISO 27001 oder auf einem bestehenden ISMS aufbauend
03: Für wen
Für wen ist ISO 27701 geeignet?
- SaaS- und Cloud-Anbieter mit Kundendaten
- IT-Dienstleister und Outsourcing-Partner
- Gesundheitswesen und Labore
- HR-, Lohn- und Personaldienstleister
- Banken, Versicherungen und Treuhänder
- Unternehmen mit bestehendem ISO 27001 ISMS
04: Anforderungen
Die wichtigsten Anforderungen
Rolle als Verantwortlicher oder Auftragsbearbeiter bestimmen
Datenschutzrisiken bewerten und behandeln
Verzeichnis der Bearbeitungstätigkeiten führen
Rechte der betroffenen Personen fristgerecht erfüllen
Datenschutz durch Technik und Voreinstellungen umsetzen
Datenschutzverletzungen erkennen und melden
05: Nachfrage
Wer verlangt ISO 27701?
ISO 27701 wird verlangt, wenn Kunden oder Partner belegt sehen wollen, dass Sie Personendaten geordnet bearbeiten. Gesetzlich vorgeschrieben ist die Norm nicht, sie hilft aber, die Rechenschaft nach nDSG und DSGVO nachzuweisen.
- Grosskunden mit Auftragsbearbeitungsverträgen
- Konzerne und öffentliche Auftraggeber prüfen Lieferanten mit Datenschutzfragebögen. Ein dokumentiertes PIMS beantwortet viele dieser Fragen auf einmal.
- SaaS-Anbieter und Auftragsbearbeiter
- Wer Personendaten im Auftrag von Kunden bearbeitet, muss Weisungen, Unterauftragsbearbeiter und Löschung belegen. Die Norm ordnet diese Pflichten in einem Managementsystem.
- Branchen mit besonders schützenswerten Daten
- Gesundheitswesen, HR, Finanzbranche und Versicherungen bearbeiten sensible Personendaten. Hier erwarten Kunden und Aufsicht einen nachvollziehbaren Umgang mit Risiken und Rechten der betroffenen Personen.
06: Assessment
So läuft das Assessment ab
Das Assessment umfasst 42 Ja/Nein-Fragen, online und in Ihrem Tempo. 15 davon sind Pflichtfragen unseres Assessments und müssen alle mit Ja beantwortet sein. Von den übrigen 27 Fragen brauchen Sie mindestens 18 Ja.
| Die Fragen gliedern sich in diese Themen: | Fragen | Davon Pflicht |
|---|---|---|
| Kontext und Anwendungsbereich des PIMS | 4 Fragen | 3 |
| Richtlinien, Rollen und Sensibilisierung | 3 Fragen | 1 |
| Datenschutzrisiken und Massnahmenplanung | 5 Fragen | 4 |
| Unterstützung | 1 Frage | 1 |
| Schutz von Personendaten | 5 Fragen | 0 |
| Vorfälle und Lieferanten | 3 Fragen | 1 |
| Rechtmässigkeit und Rechenschaft als Verantwortlicher | 6 Fragen | 2 |
| Rechte der betroffenen Personen | 3 Fragen | 0 |
| Datenschutz durch Technik und Voreinstellungen | 3 Fragen | 0 |
| Pflichten als Auftragsbearbeiter | 5 Fragen | 0 |
| Bewertung und Verbesserung | 4 Fragen | 3 |
Nach dem Assessment prüft ein Mitglied des SICE Certification Board Ihre Antworten. Erst danach stellt Zertify das Zertifikat aus.
07: Beispielfragen
Beispielfragen aus dem ISO 27701-Assessment
Vier von 42 Fragen aus dem Katalog, und warum sie zählen.
Führen Sie ein aktuelles Verzeichnis der Bearbeitungstätigkeiten mit Zwecken, Datenkategorien, Empfängern und Aufbewahrungsdauer?
Das Verzeichnis der Bearbeitungstätigkeiten ist die Grundlage für alles Weitere. Ohne Überblick über Zwecke und Empfänger lassen sich weder Risiken noch Begehren sauber bearbeiten.
Wird bei Bearbeitungen mit voraussichtlich hohem Risiko vorab eine Datenschutz-Folgenabschätzung (DSFA) durchgeführt?
Bei Bearbeitungen mit hohem Risiko verlangen nDSG und DSGVO eine vorgängige Folgenabschätzung. Sie zeigt, dass Risiken vor dem Start bewertet wurden.
Gibt es ein Verfahren, um Auskunfts-, Berichtigungs-, Löschungs- und Herausgabebegehren fristgerecht zu bearbeiten?
Auskunftsbegehren kommen unangekündigt und haben Fristen. Ein festgelegter Ablauf verhindert, dass Anfragen liegen bleiben.
Gibt es ein Verfahren, um Datenschutzverletzungen fristgerecht dem EDÖB bzw. der Aufsichtsbehörde und den betroffenen Personen zu melden?
Nach einer Datenschutzverletzung zählt jede Stunde. Wer Zuständigkeiten und Meldewege vorher klärt, meldet rechtzeitig und vollständig.
08: Das bekommen Sie
Zertifikat, Badge, Prüfseite und Auswertung
Das erhalten Sie nach bestandenem Assessment, und dafür setzen Sie es ein.
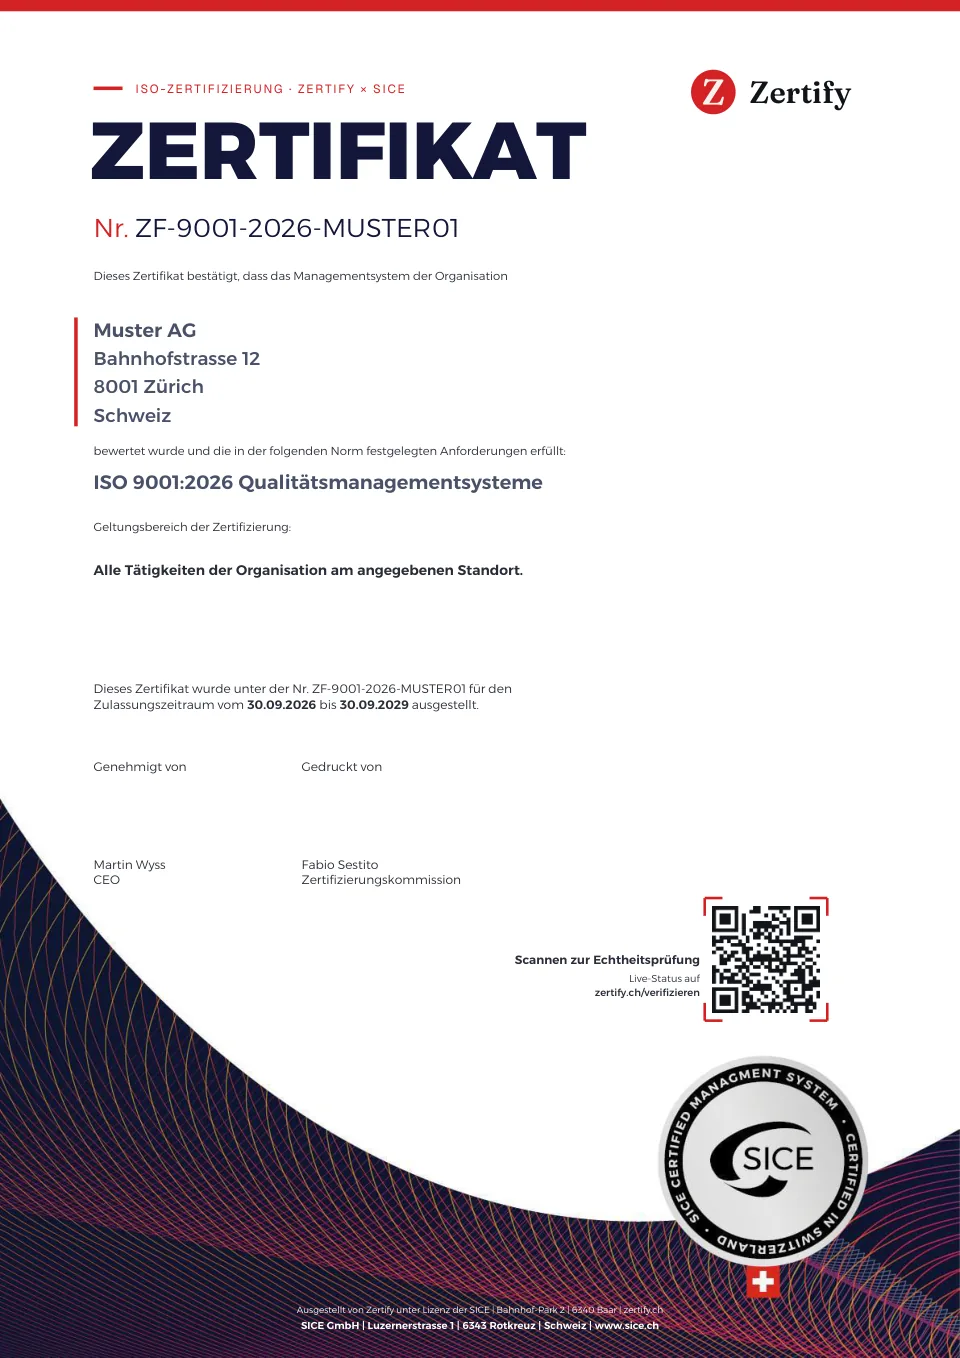
- Zertifikat als PDFMit Nummer, QR-Code und Siegel der SICE. Drei Jahre gültig, bestätigt durch das jährliche Online-Re-Audit. Für Kundenanfragen, Offerten und Lieferantenfragebögen.
- Badge für Website und DokumenteFür Website, Offerten und E-Mail-Signatur. Ein Klick führt zur Prüfseite, auf der Website zeigt es immer den aktuellen Status.
- Öffentliche PrüfseiteKunden sehen per Nummer oder QR-Code selbst, für welches Unternehmen und welche Norm das Zertifikat gilt und ob es gültig ist.
- Auswertung Ihres AssessmentsZeigt, welche Anforderungen Sie nach Ihren Angaben erfüllen und wo Sie nachbessern sollten.
- KundenkontoZertifikate, Rechnungen, Re-Audit und Zusatzleistungen an einem Ort.
09: Preis
Preis und Gültigkeit
Preis im 1. Jahr
CHF 799
- Ab dem 2. Jahr
- CHF 529 pro Jahr
- Gültigkeit
- 3 Jahre
Ihr Kunde verlangt ein Audit oder eine akkreditierte Zertifizierung? Anforderungen klären
Im Preis enthalten
- Online-Assessment mit 42 Fragen
- Zertifikat als PDF, ausgestellt unter Lizenz der SICE
- Jährliches Online-Re-Audit
- Support per E-Mail
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats. Mehr dazu in den FAQ
Muster und Prüfmethode ansehen10: Ausgaben
ISO 27701:2025 und ISO 27701:2019
ISO 27701:2025
Veröffentlicht am 14.10.2025.
Bei Zertify wählbar. Neue Assessments starten standardmässig mit dieser Ausgabe.
Was sich ändert
- Eigenständige Managementsystemnorm: Das PIMS kann ohne ISO/IEC 27001 zertifiziert oder mit einem ISMS integriert werden.
- Eigene Abschnitte 4 bis 10 nach der harmonisierten ISO-Struktur, mit Datenschutzzielen (6.2), Planung von Änderungen (6.3) und Lenkung der dokumentierten Information (7.5).
- Anhang A bündelt die Massnahmen in drei Tabellen: A.1 für Verantwortliche, A.2 für Auftragsbearbeiter und A.3 für Sicherheitsmassnahmen nach ISO/IEC 27002:2022.
- Die Erklärung zur Anwendbarkeit bezieht sich neu auf Anhang A der ISO/IEC 27701 selbst.
- Die Umsetzungshinweise stehen getrennt in Anhang B, Anhang F zeigt die Entsprechung zur Ausgabe 2019.
ISO 27701:2019
Für neue Zertifikate weiterhin wählbar. Ein Stichtag für neue Zertifikate ist nicht festgelegt.
Bestehende Zertifikate müssen bis 31.10.2028 auf die neue Ausgabe umgestellt sein. Wir melden uns rechtzeitig vor Ihrem Re-Audit.
Grundlage: UKAS, Transition arrangements for PIMS
11: Kosten
Was kostet ISO 27701? Audit, Beratung oder Self-Assessment
Nach der Ausgabe 2019 wird ISO 27701 zusammen mit ISO 27001 auditiert, nach der Ausgabe 2025 geht es auch ohne ISMS. Die Zahlen unten beschreiben den Aufwand für ein KMU mit 10 bis 50 Mitarbeitenden.
| Weg | Richtwert | Was dahintersteckt |
|---|---|---|
| Akkreditiertes Audit | RichtwertAls Erweiterung von ISO 27001 CHF 3'000 bis 8'000 zusätzlich, eigenständig höher | Was dahinterstecktDer Betrag gilt als Erweiterung eines ISO 27001 Audits: zusätzliche Audittage für Datenschutzrollen, Verzeichnis, Betroffenenrechte und Verträge. Ein eigenständiges Audit nach der Ausgabe 2025 braucht mehr Audittage. |
| Beratung und Einführung | RichtwertCHF 8'000 bis 20'000 einmalig | Was dahinterstecktRollenklärung, Verzeichnis der Bearbeitungstätigkeiten, DSFA-Vorlagen, Datenschutzerklärungen, Auftragsbearbeitungsverträge und Löschkonzept. |
| Zertify Self-Assessment | RichtwertCHF 799 im 1. Jahr, danach CHF 529 pro Jahr | Was dahinterstecktSie prüfen, ob Rollen, Rechtsgrundlagen, Verzeichnis, Betroffenenrechte, Meldeprozesse und Pflichten als Auftragsbearbeiter belegbar geregelt sind. Eine rechtliche Beratung im Einzelfall ersetzt das nicht. |
Alle Beträge sind unverbindliche Richtwerte für KMU in der Schweiz, keine Offerten. Massgebend sind die Angebote der jeweiligen Anbieter.
12: Dauer
Wie lange dauert ISO 27701?
Mit bestehendem ISMS ergänzen Sie ISO 27701 meist in einigen Monaten, ohne ISMS (nur Ausgabe 2025) dauert es länger. Der grösste Aufwand liegt in der Bestandesaufnahme der Bearbeitungen.
| Phase | Akkreditiert | Zertify |
|---|---|---|
| Datenschutz aufbauen | Akkreditiert3 bis 6 Monate für Rollen, Verzeichnis, DSFA, Verträge und Abläufe für Begehren | ZertifyKeine. Sie bewerten den heutigen Stand Ihres Datenschutzmanagements |
| Prüfung | AkkreditiertEigenes Audit oder zusätzliche Audittage im ISO 27001 Audit, mit Stichproben aus Verzeichnis und Begehren | ZertifyEtwa 30 bis 40 Minuten online, Auswertung sofort |
| Zertifikat | AkkreditiertFreigabe nach 2 bis 6 Wochen, eigener Zyklus oder im Zyklus der ISO 27001 Zertifizierung | ZertifyPDF mit QR-Verifikation innerhalb von 4 Stunden |
13: Weiterführende Fragen
Weiterführende Fragen zu ISO 27701
Fragen
Checkliste
ISO 27701:2025 Checkliste per E-Mail
Alle 42 Fragen des Assessments für ISO 27701 als PDF zum Abhaken, nach Themenbereich geordnet. Kostenlos per E-Mail.
14: Weitere Normen
Weitere Normen
Viele Betriebe kombinieren mehrere Normen. Ab zwei Normen gibt es Rabatt.
- ISO 27001:2022: Norm ansehen
Informationssicherheitsmanagement
Die Ausgabe 2019 setzt ein ISMS nach ISO 27001 voraus. Die Ausgabe 2025 geht auch allein, ein bestehendes ISMS liefert aber Risikoanalyse, Sicherheitsmassnahmen und interne Audits.
ab CHF 849
- ISO 27018:2025: Norm ansehen
Cloud-Datenschutz
Cloud-Anbieter, die Personendaten für Kunden bearbeiten, ergänzen das PIMS mit den Cloud-spezifischen Massnahmen aus ISO 27018.
ab CHF 799
- ISO 42001:2023: Norm ansehen
KI-Managementsystem
Wer KI-Systeme mit Personendaten trainiert oder betreibt, verbindet Datenschutzmanagement mit einem Managementsystem für künstliche Intelligenz.
ab CHF 849
15: Blog
Aktuelle Artikel zu ISO 27701
16: Fragen
Häufige Fragen zu ISO 27701
Neue Assessments starten mit ISO 27701:2025. Wenn nichts dagegen spricht, empfehlen wir diese Ausgabe. ISO 27701:2019 bleibt für neue Zertifikate wählbar, zum Beispiel wenn ein Kunde ausdrücklich diese Ausgabe verlangt. Bestehende Zertifikate nach ISO 27701:2019 stellen wir beim jährlichen Re-Audit auf ISO 27701:2025 um, spätestens vor dem 31.10.2028.
Das hängt von der Ausgabe ab. Die Ausgabe 2025 ist eine eigenständige Managementsystemnorm und lässt sich ohne ISO 27001 zertifizieren. Die Ausgabe 2019 ist als Erweiterung eines ISMS nach ISO 27001 aufgebaut und setzt dieses voraus. Wer ISO 27001 schon hat, baut in beiden Fällen darauf auf und hat deutlich weniger Aufwand.
Nein. Die Norm ist ein Managementrahmen und keine Rechtsprüfung. Sie hilft, Pflichten wie Verzeichnis, Informationspflicht, DSFA und Meldung von Verletzungen geordnet umzusetzen und die Rechenschaft zu belegen. Ob eine konkrete Bearbeitung rechtmässig ist, bleibt eine Frage des Einzelfalls.
Das hängt von der einzelnen Bearbeitung ab. Für eigene Mitarbeitenden- und Kundendaten sind Sie meist Verantwortlicher, für Daten, die Sie im Auftrag von Kunden bearbeiten, Auftragsbearbeiter. Viele Unternehmen haben beide Rollen und dokumentieren sie getrennt.
Die Norm verlangt Aufzeichnungen über die Bearbeitung von Personendaten, die inhaltlich dem Verzeichnis nach nDSG und DSGVO entsprechen. Ein gut geführtes Verzeichnis ist darum der beste Startpunkt für das PIMS und für das Assessment.
Für Offerten, Lieferantenfragebögen, viele Ausschreibungen und intern. Es zeigt, dass Sie die Anforderungen der Norm im Online-Assessment beantwortet haben und ein Mitglied des SICE Certification Board Ihre Antworten geprüft hat. Verlangt eine Ausschreibung ausdrücklich ein akkreditiertes Zertifikat, klären Sie das vorher über die Seite Anforderungen klären.
ISO 27701-Zertifikat in 4 Stunden.
Das Assessment ist kostenlos. Sie zahlen erst, wenn Sie bestanden haben.
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats.