ISO 27701:2025
Richiedete ISO 27701 online.
ISO 27701:2025 Gestione della protezione dei dati
Verificate come sono regolati nella vostra azienda il trattamento dei dati personali e le responsabilità. Compilate l'autovalutazione online, senza audit in sede. Un membro del SICE Certification Board verifica i vostri dati prima del rilascio.
CHF 799 il primo anno, poi CHF 529 all'anno con ri-audit online.
Prezzi- Domande
- 42
- Domande obbligatorie
- tutte e 15
- Altre domande
- almeno 18 su 27
- Edizioni
- 2025 · 2019
- Validità
- 3 anni
- Prezzo nel 1° anno
- CHF 799
- Dal 2° anno
- CHF 529 all'anno
- Durata della valutazione
- circa 30 minuti
- Certificato dopo il pagamento
- per lo più entro 4 ore
- Norma ufficiale
- iso.org
01: Panoramica
Che cos'è ISO 27701?
ISO/IEC 27701 descrive un sistema di gestione della protezione dei dati (PIMS). L'edizione 2025 è una norma di sistema di gestione autonoma e può essere certificata senza ISO 27001. L'edizione 2019 estende un SGSI esistente secondo ISO 27001 e lo presuppone. La norma stabilisce come le organizzazioni, in qualità di titolari o di responsabili del trattamento, trattano i dati personali in modo tracciabile, governano i rischi per gli interessati e comprovano il rispetto dei propri obblighi di responsabilizzazione secondo la nLPD svizzera e il GDPR dell'UE.
02: Vantaggi
Che cosa offre ISO 27701 alla vostra azienda
I vantaggi della norma derivano da un sistema di gestione attuato in modo efficace, non dal solo certificato. Il certificato di Zertify documenta i vostri dati verificati.
- Responsabilizzazione documentata nei confronti di clienti e autorità
- Attuazione strutturata di nLPD e GDPR nel lavoro quotidiano
- Risposte a molte domande nei questionari sulla protezione dei dati e nelle verifiche dei fornitori
- Ruoli chiari come titolare e come responsabile del trattamento
- Meno rischi in caso di violazioni dei dati personali
- Certificabile senza ISO 27001 oppure sulla base di un SGSI esistente
03: Per chi
A chi è adatta ISO 27701?
- Fornitori SaaS e cloud con dati dei clienti
- Fornitori di servizi IT e partner di outsourcing
- Settore sanitario e laboratori
- Fornitori di servizi HR, paghe e personale
- Banche, assicurazioni e fiduciarie
- Aziende con un SGSI ISO 27001 esistente
04: Requisiti
I requisiti principali
Determinare il ruolo di titolare o di responsabile del trattamento
Valutare e trattare i rischi per la protezione dei dati
Tenere un registro delle attività di trattamento
Soddisfare i diritti degli interessati entro i termini
Attuare la protezione dei dati fin dalla progettazione e per impostazione predefinita
Rilevare e notificare le violazioni dei dati personali
05: Richiesta
Chi richiede ISO 27701?
ISO 27701 viene richiesta quando clienti o partner vogliono vedere comprovato che trattate i dati personali in modo ordinato. La norma non è prescritta dalla legge, ma aiuta a dimostrare la responsabilizzazione secondo la nLPD e il GDPR.
- Grandi clienti con accordi sul trattamento dei dati
- Gruppi aziendali e committenti pubblici verificano i fornitori con questionari sulla protezione dei dati. Un PIMS documentato risponde a molte di queste domande in una volta sola.
- Fornitori SaaS e responsabili del trattamento
- Chi tratta dati personali per conto di clienti deve comprovare istruzioni, sub-responsabili del trattamento e cancellazione. La norma ordina questi obblighi in un sistema di gestione.
- Settori con dati degni di particolare protezione
- Sanità, HR, settore finanziario e assicurazioni trattano dati personali sensibili. Qui clienti e autorità di vigilanza si aspettano una gestione tracciabile dei rischi e dei diritti delle persone interessate.
06: Valutazione
Come si svolge la valutazione
La valutazione comprende 42 domande sì/no, online e al vostro ritmo. 15 di queste sono domande obbligatorie della nostra valutazione e devono avere tutte risposta sì. Delle altre 27 domande vi servono almeno 18 sì.
| Le domande sono suddivise in questi temi: | Domande | Di cui obbligatorie |
|---|---|---|
| Contesto e campo di applicazione del PIMS | 4 domande | 3 |
| Politiche, ruoli e sensibilizzazione | 3 domande | 1 |
| Rischi per la protezione dei dati e pianificazione delle misure | 5 domande | 4 |
| Supporto | 1 domanda | 1 |
| Protezione dei dati personali | 5 domande | 0 |
| Incidenti e fornitori | 3 domande | 1 |
| Liceità e responsabilizzazione come titolare del trattamento | 6 domande | 2 |
| Diritti degli interessati | 3 domande | 0 |
| Protezione dei dati fin dalla progettazione e per impostazione predefinita | 3 domande | 0 |
| Obblighi come responsabile del trattamento | 5 domande | 0 |
| Valutazione e miglioramento | 4 domande | 3 |
Dopo la valutazione un membro del SICE Certification Board verifica le vostre risposte. Solo dopo Zertify rilascia il certificato.
07: Domande di esempio
Domande di esempio dalla valutazione ISO 27701
Quattro delle 42 domande del catalogo, e perché contano.
Tenete un registro aggiornato delle attività di trattamento con finalità, categorie di dati, destinatari e durata di conservazione?
Il registro delle attività di trattamento è la base di tutto il resto. Senza una visione d'insieme di finalità e destinatari non si possono trattare correttamente né i rischi né le richieste.
Per i trattamenti che presentano presumibilmente un rischio elevato viene eseguita preventivamente una valutazione d'impatto sulla protezione dei dati (DPIA)?
Per i trattamenti ad alto rischio la nLPD e il GDPR esigono una valutazione d'impatto preventiva. Essa mostra che i rischi sono stati valutati prima dell'avvio.
Esiste una procedura per evadere entro i termini le richieste di accesso, rettifica, cancellazione e consegna dei dati?
Le richieste di accesso arrivano senza preavviso e hanno dei termini. Una procedura definita evita che le richieste restino in sospeso.
Esiste una procedura per notificare entro i termini le violazioni dei dati personali all'IFPDT o all'autorità di controllo e agli interessati?
Dopo una violazione dei dati ogni ora conta. Chi chiarisce prima competenze e canali di notifica, notifica in tempo e in modo completo.
08: Che cosa ricevete
Certificato, badge, pagina di verifica e analisi
Ecco che cosa ricevete dopo aver superato la valutazione, e a che cosa vi serve.
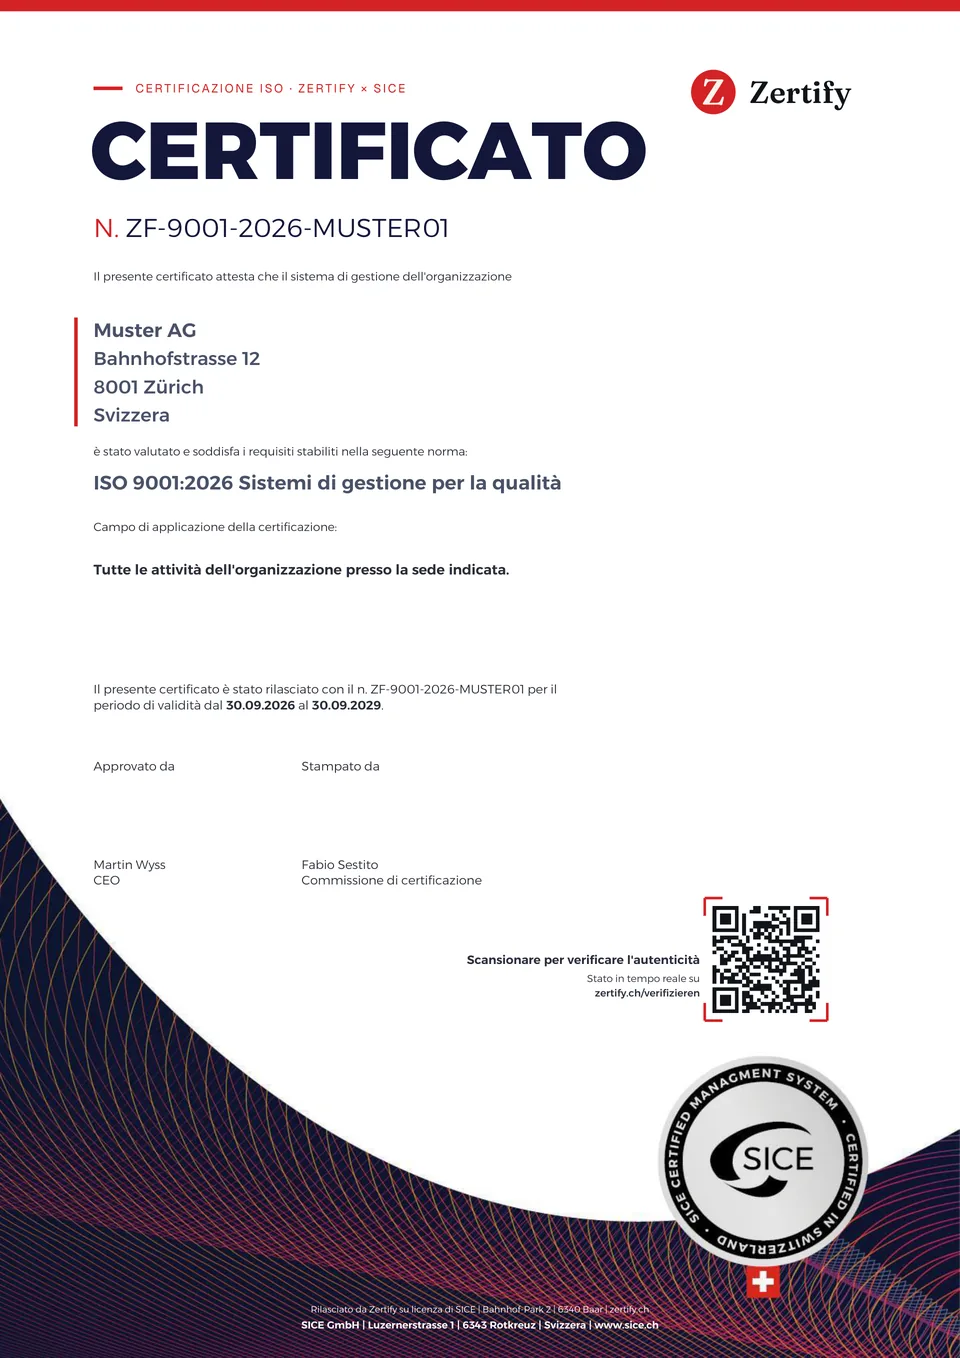
- Certificato in PDFCon numero, codice QR e sigillo di SICE. Valido tre anni, confermato dal ri-audit annuale online. Per richieste dei clienti, offerte e questionari per fornitori.
- Badge per sito web e documentiPer sito web, offerte e firma e-mail. Un clic porta alla pagina di verifica, sul sito web mostra sempre lo stato attuale.
- Pagina di verifica pubblicaCon il numero o il codice QR i clienti vedono da soli per quale azienda e quale norma vale il certificato e se è valido.
- Analisi della vostra valutazioneMostra quali requisiti soddisfate in base ai vostri dati e dove dovreste migliorare.
- Area clientiCertificati, fatture, ri-audit e prestazioni supplementari in un unico posto.
09: Prezzo
Prezzo e validità
Prezzo nel 1° anno
CHF 799
- Dal 2° anno
- CHF 529 all'anno
- Validità
- 3 anni
Il vostro cliente richiede un audit o una certificazione accreditata? Chiarire i requisiti
Incluso nel prezzo
- Valutazione online con 42 domande
- Certificato in PDF, rilasciato su licenza di SICE
- Ri-audit annuale online
- Assistenza per e-mail
La pagina di verifica mostra stato, norma e validità di ogni certificato. Maggiori informazioni nelle FAQ
Vedere esempio e metodo di verifica10: Edizioni
ISO 27701:2025 e ISO 27701:2019
ISO 27701:2025
Pubblicata il 14.10.2025.
Selezionabile su Zertify. Le nuove valutazioni iniziano per impostazione predefinita con questa edizione.
Che cosa cambia
- Norma di sistema di gestione autonoma: il PIMS può essere certificato senza ISO/IEC 27001 oppure integrato con un SGSI.
- Punti propri da 4 a 10 secondo la struttura armonizzata ISO, con obiettivi di protezione dei dati (6.2), pianificazione delle modifiche (6.3) e controllo delle informazioni documentate (7.5).
- L'Appendice A raggruppa i controlli in tre tabelle: A.1 per i titolari del trattamento, A.2 per i responsabili del trattamento e A.3 per i controlli di sicurezza secondo ISO/IEC 27002:2022.
- La dichiarazione di applicabilità si riferisce ora all'Appendice A della stessa ISO/IEC 27701.
- Le indicazioni per l'attuazione si trovano separatamente nell'Appendice B, l'Appendice F mostra la corrispondenza con l'edizione 2019.
ISO 27701:2019
Ancora selezionabile per i nuovi certificati. Non è stata fissata una data limite per i nuovi certificati.
I certificati esistenti devono essere convertiti alla nuova edizione entro il 31.10.2028. Vi contattiamo per tempo prima del vostro ri-audit.
11: Costi
Quanto costa ISO 27701? Audit, consulenza o autovalutazione
Secondo l'edizione 2019, ISO 27701 viene sottoposta ad audit insieme a ISO 27001, secondo l'edizione 2025 è possibile anche senza SGSI. Le cifre qui sotto descrivono l'impegno per una PMI che ha da 10 a 50 collaboratori.
| Percorso | Valore indicativo | Che cosa comprende |
|---|---|---|
| Audit accreditato | Valore indicativoCome estensione di ISO 27001, da CHF 3'000 a 8'000 in più, di più come audit autonomo | Che cosa comprendeL'importo vale come estensione di un audit ISO 27001: giornate di audit aggiuntive per ruoli di protezione dei dati, registro, diritti delle persone interessate e contratti. Un audit autonomo secondo l'edizione 2025 richiede più giornate di audit. |
| Consulenza e implementazione | Valore indicativoDa CHF 8'000 a 20'000 una tantum | Che cosa comprendeChiarimento dei ruoli, registro delle attività di trattamento, modelli di DPIA, informative sulla protezione dei dati, accordi sul trattamento dei dati e piano di cancellazione. |
| Autovalutazione Zertify | Valore indicativoCHF 799 nel 1° anno, poi CHF 529 all'anno | Che cosa comprendeVerificate se ruoli, basi giuridiche, registro, diritti delle persone interessate, processi di notifica e obblighi come responsabile del trattamento sono regolati da voi in modo documentabile. Questo non sostituisce una consulenza giuridica nel singolo caso. |
Tutti gli importi sono valori indicativi non vincolanti per le PMI in Svizzera, non offerte. Fanno fede le offerte dei rispettivi fornitori.
12: Durata
Quanto tempo richiede ISO 27701?
Con un SGSI esistente aggiungete ISO 27701 di solito in alcuni mesi, senza SGSI (solo edizione 2025) ci vuole più tempo. L'impegno maggiore sta nell'inventario dei trattamenti.
| Fase | Accreditato | Zertify |
|---|---|---|
| Costruire la protezione dei dati | AccreditatoDa 3 a 6 mesi per ruoli, registro, DPIA, contratti e procedure per le richieste | ZertifyNessuna. Valutate lo stato attuale della vostra gestione della protezione dei dati |
| Verifica | AccreditatoAudit dedicato o giornate di audit aggiuntive nell'audit ISO 27001, con campionamenti dal registro e dalle richieste | ZertifyDa 30 a 40 minuti circa online, risultato immediato |
| Certificato | AccreditatoRilascio dopo un periodo da 2 a 6 settimane, ciclo proprio o nel ciclo della certificazione ISO 27001 | ZertifyPDF con verifica tramite QR entro 4 ore |
13: Domande di approfondimento
Domande di approfondimento su ISO 27701
Domande
Checklist
Checklist ISO 27701:2025 per e-mail
Tutte le 42 domande della valutazione per ISO 27701 in PDF da spuntare, ordinate per area tematica. Gratis per e-mail.
14: Altre norme
Altre norme
Molte aziende combinano più norme. Da due norme c'è uno sconto.
- ISO 27001:2022: Vedere la norma
Gestione della sicurezza delle informazioni
L'edizione 2019 presuppone un SGSI secondo ISO 27001. L'edizione 2025 funziona anche da sola, ma un SGSI esistente fornisce analisi dei rischi, misure di sicurezza e audit interni.
da CHF 849
- ISO 27018:2025: Vedere la norma
Protezione dei dati nel cloud
I fornitori cloud che trattano dati personali per i clienti integrano il PIMS con le misure specifiche per il cloud di ISO 27018.
da CHF 799
- ISO 42001:2023: Vedere la norma
Sistema di gestione dell'IA
Chi addestra o gestisce sistemi di IA con dati personali unisce la gestione della protezione dei dati a un sistema di gestione per l'intelligenza artificiale.
da CHF 849
15: Blog
Articoli recenti su ISO 27701
16: Domande
Domande frequenti su ISO 27701
Le nuove valutazioni iniziano con ISO 27701:2025. Se nulla vi si oppone, consigliamo questa edizione. ISO 27701:2019 resta selezionabile per i nuovi certificati, per esempio se un cliente richiede espressamente questa edizione. I certificati esistenti secondo ISO 27701:2019 li convertiamo a ISO 27701:2025 in occasione del ri-audit annuale, al più tardi prima del 31.10.2028.
Dipende dall'edizione. L'edizione 2025 è una norma di sistema di gestione autonoma e può essere certificata senza ISO 27001. L'edizione 2019 è costruita come estensione di un SGSI secondo ISO 27001 e lo presuppone. Chi ha già ISO 27001 vi si appoggia in entrambi i casi e ha un impegno nettamente minore.
No. La norma è un quadro di gestione e non una verifica giuridica. Aiuta ad attuare in modo ordinato obblighi come registro, obbligo di informare, DPIA e notifica delle violazioni e a comprovare la responsabilizzazione. Se un trattamento concreto sia lecito resta una questione del singolo caso.
Dipende dal singolo trattamento. Per i dati dei vostri collaboratori e clienti siete di solito titolare del trattamento, per i dati che trattate per conto di clienti siete responsabile del trattamento. Molte aziende hanno entrambi i ruoli e li documentano separatamente.
La norma richiede registrazioni sul trattamento dei dati personali che nei contenuti corrispondono al registro secondo la nLPD e il GDPR. Un registro ben tenuto è quindi il miglior punto di partenza per il PIMS e per la valutazione.
Per offerte, questionari per fornitori, molte gare d'appalto e uso interno. Mostra che avete risposto ai requisiti della norma nella valutazione online e che un membro del SICE Certification Board ha verificato le vostre risposte. Se una gara d'appalto richiede espressamente un certificato accreditato, chiaritelo prima tramite la pagina Chiarire i requisiti.
Certificato ISO 27701 in 4 ore.
La valutazione è gratuita. Pagate solo quando l'avete superata.
La pagina di verifica mostra stato, norma e validità di ogni certificato.