ISO 27017:2015
Richiedete ISO 27017 online.
ISO 27017:2015 Sicurezza del cloud
Valutate le misure di sicurezza e le responsabilità nel vostro ambiente cloud. Compilate l'autovalutazione online, senza audit in sede. Un membro del SICE Certification Board verifica i vostri dati prima del rilascio.
ISO 27017 viene certificata insieme a ISO 27001. ISO 27001 è inclusa automaticamente nella valutazione.
Avviate la valutazione per ISO 27017Pacchetto con ISO 27001: CHF 1318.40 il primo anno, poi CHF 878.40 all'anno con ri-audit online.
Prezzi- Domande
- 34
- Domande obbligatorie
- tutte e 12
- Altre domande
- almeno 15 su 22
- Validità
- 3 anni
- Prezzo nel 1° anno, solo ISO 27017
- CHF 799
- Pacchetto con ISO 27001
- CHF 1318.40
- Durata della valutazione
- circa 30 minuti
- Certificato dopo il pagamento
- per lo più entro 4 ore
- Norma ufficiale
- iso.org
01: Panoramica
Che cos'è ISO 27017?
ISO 27017:2015 è una linea guida con controlli di sicurezza per i servizi cloud. Integra ISO 27001 e ISO 27002 e si rivolge ai fornitori di servizi cloud e ai clienti cloud. Al centro c'è la domanda su chi si assume quale compito di sicurezza, dalla separazione dei tenant all'accesso amministrativo fino alla restituzione dei dati.
02: Vantaggi
Che cosa offre ISO 27017 alla vostra azienda
I vantaggi della norma derivano da un sistema di gestione attuato in modo efficace, non dal solo certificato. Il certificato di Zertify documenta i vostri dati verificati.
- Definito per iscritto che cosa protegge il fornitore e che cosa il cliente
- Controlli per la separazione dei tenant, l'hardening e l'accesso amministrativo
- Integra un SGSI esistente secondo ISO 27001
- Risposte alle domande sul cloud nei questionari di sicurezza
- Meno rischi nelle esternalizzazioni verso il cloud
- Regole chiare per la restituzione e la cancellazione dei dati alla fine del contratto
03: Per chi
A chi è adatta ISO 27017?
- Fornitori di servizi cloud (IaaS, PaaS, SaaS)
- Aziende che utilizzano servizi cloud
- Fornitori di servizi IT con offerte cloud
- Data center e fornitori di hosting
- Aziende di software con soluzioni cloud
- Managed Service Provider
04: Requisiti
I requisiti principali
Eseguire un'analisi dei rischi specifica per il cloud
Definire chiaramente le responsabilità (Shared Responsibility)
Garantire l'isolamento dei dati e la separazione dei tenant
Assicurare la cancellazione sicura dei dati dei clienti
Attuare la sicurezza della virtualizzazione
Stabilire una risposta agli incidenti specifica per il cloud
05: Richiesta
Chi richiede ISO 27017?
ISO 27017 viene richiesta dove i dati passano nel cloud e i clienti vogliono sapere chi è responsabile di quale sicurezza.
- Clienti di fornitori cloud
- Le aziende che acquistano SaaS o hosting verificano presso il fornitore la separazione dei tenant, l'accesso degli amministratori e la restituzione dei dati.
- Fornitori SaaS e di hosting
- Chi vende servizi cloud si sente chiedere nei questionari di sicurezza, oltre a ISO 27001, anche ISO 27017, perché descrive i controlli per il cloud.
- Settori regolamentati
- Il settore finanziario e quello sanitario esigono, per le esternalizzazioni nel cloud, una ripartizione tracciabile delle responsabilità e un controllo del fornitore.
06: Valutazione
Come si svolge la valutazione
La valutazione comprende 34 domande sì/no, online e al vostro ritmo. 12 di queste sono domande obbligatorie della nostra valutazione e devono avere tutte risposta sì. Delle altre 22 domande vi servono almeno 15 sì.
| Le domande sono suddivise in questi temi: | Domande | Di cui obbligatorie |
|---|---|---|
| Responsabilità condivise | 5 domande | 3 |
| Gestione degli asset e restituzione dei dati | 5 domande | 2 |
| Separazione dei tenant e isolamento | 5 domande | 1 |
| Macchine virtuali e hardening | 4 domande | 1 |
| Accesso amministrativo e gestione dei privilegi | 5 domande | 2 |
| Monitoraggio e registrazione dei log nel cloud | 5 domande | 1 |
| Sicurezza di rete nel cloud | 3 domande | 1 |
| Risposta agli incidenti nel cloud | 2 domande | 1 |
Dopo la valutazione un membro del SICE Certification Board verifica le vostre risposte. Solo dopo Zertify rilascia il certificato.
07: Domande di esempio
Domande di esempio dalla valutazione ISO 27017
Quattro delle 34 domande del catalogo, e perché contano.
La ripartizione dei compiti tra la vostra azienda e il fornitore di servizi cloud è definita per iscritto in un modello di responsabilità condivisa (Shared Responsibility)?
Senza una ripartizione dei compiti messa per iscritto, ogni parte crede che sia l'altra a proteggere qualcosa. Questo modello è il nucleo della norma.
È stabilito per contratto che il fornitore di servizi cloud, alla fine del contratto, restituisce tutti i dati dei clienti o li cancella in modo dimostrabile?
In caso di disdetta è il contratto a decidere se i vostri dati tornano indietro e quando vengono cancellati. Dopo è troppo tardi per negoziare.
Vi siete accertati presso il fornitore di servizi cloud che esista una rigorosa separazione logica dei vostri dati da quelli degli altri tenant?
Più clienti condividono la stessa infrastruttura. Dovete accertarvi che i vostri dati siano separati logicamente.
Gli account privilegiati degli amministratori cloud sono protetti con l'autenticazione a più fattori?
Un account amministratore compromesso apre l'intero ambiente cloud. L'autenticazione a più fattori è la barriera efficace più semplice.
08: Che cosa ricevete
Certificato, badge, pagina di verifica e analisi
Ecco che cosa ricevete dopo aver superato la valutazione, e a che cosa vi serve.
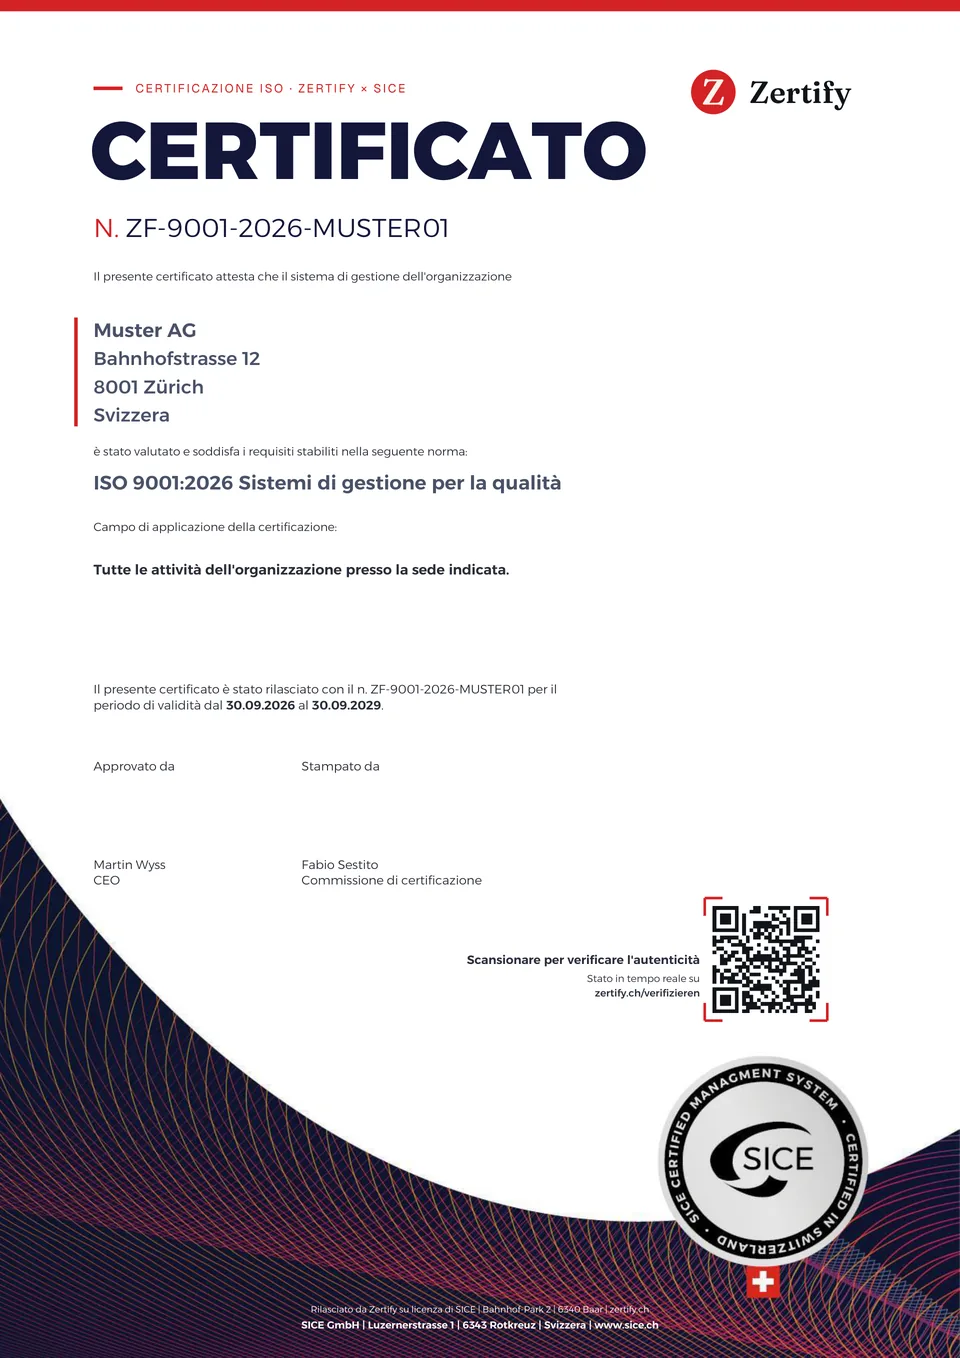
- Certificato in PDFCon numero, codice QR e sigillo di SICE. Valido tre anni, confermato dal ri-audit annuale online. Per richieste dei clienti, offerte e questionari per fornitori.
- Badge per sito web e documentiPer sito web, offerte e firma e-mail. Un clic porta alla pagina di verifica, sul sito web mostra sempre lo stato attuale.
- Pagina di verifica pubblicaCon il numero o il codice QR i clienti vedono da soli per quale azienda e quale norma vale il certificato e se è valido.
- Analisi della vostra valutazioneMostra quali requisiti soddisfate in base ai vostri dati e dove dovreste migliorare.
- Area clientiCertificati, fatture, ri-audit e prestazioni supplementari in un unico posto.
Per ISO 27017 il certificato riporta inoltre la versione della vostra dichiarazione di applicabilità (SoA). Un modello di SoA è disponibile come prestazione supplementare.
09: Prezzo
Prezzo e validità
Prezzo nel 1° anno
CHF 799
ISO 27017 viene certificata insieme a ISO 27001. Il prezzo vale per ISO 27017, ISO 27001 si aggiunge. Da 2 norme vale il 20 % di sconto.
- Dal 2° anno
- CHF 529 all'anno
- Validità
- 3 anni
Il vostro cliente richiede un audit o una certificazione accreditata? Chiarire i requisiti
Incluso nel prezzo
- Valutazione online con 34 domande
- Certificato in PDF, rilasciato su licenza di SICE
- Ri-audit annuale online
- Assistenza per e-mail
La pagina di verifica mostra stato, norma e validità di ogni certificato. Maggiori informazioni nelle FAQ
Vedere esempio e metodo di verifica10: Edizioni
ISO 27017:2026 e ISO 27017:2015
ISO 27017:2026
Pubblicata il 27.07.2026.
In preparazione presso Zertify: il SICE Certification Board verifica il nuovo catalogo di domande. Poi l'edizione sarà selezionabile all'avvio della valutazione.
Che cosa cambia
- Seconda edizione, pubblicata nel luglio 2026. Sostituisce ISO/IEC 27017:2015, che è stata ritirata.
- Le linee guida si basano ora su ISO/IEC 27002:2022 e ne seguono i quattro temi: controlli organizzativi, relativi alle persone, fisici e tecnologici, con i relativi attributi.
- Quattro controlli specifici per il cloud integrano i 93 controlli di ISO/IEC 27002:2022: ruoli e responsabilità condivisi, accordo con i partner di servizi cloud, separazione degli ambienti virtuali, rilevamento e prevenzione dell'utilizzo non autorizzato del cloud.
- Singoli controlli dell'edizione 2015 sono stati accorpati o eliminati. Una nuova Appendice A mette in corrispondenza l'edizione 2026 con l'edizione 2015.
- Nuova Appendice B sul monitoraggio dei servizi cloud.
ISO 27017:2015
Rilasciamo i nuovi certificati secondo questa edizione finché ISO 27017:2026 non è approvata.
Per la conversione dei certificati esistenti non c'è ancora un termine vincolante. Vi informiamo non appena sarà stabilito.
11: Costi
Quanto costa ISO 27017? Audit, consulenza o autovalutazione
ISO 27017 di solito non viene verificata da sola, ma insieme a ISO 27001. Le cifre qui sotto descrivono quindi il sovrapprezzo per un'azienda che ha da 10 a 50 collaboratori.
| Percorso | Valore indicativo | Che cosa comprende |
|---|---|---|
| Audit accreditato | Valore indicativoCome estensione di ISO 27001, da CHF 2'000 a 5'000 in più | Che cosa comprendeI costi aggiuntivi derivano da ulteriori giornate di audit per i controlli cloud. Senza una certificazione ISO 27001 esistente si aggiungono i costi di quest'ultima. |
| Consulenza e implementazione | Valore indicativoDa CHF 5'000 a 15'000 una tantum | Che cosa comprendeChiarimento della ripartizione delle responsabilità, dello standard di hardening e della registrazione dei log. L'impegno è minore se esiste già un SGSI. |
| Autovalutazione Zertify | Valore indicativoCHF 799 nel 1° anno, poi CHF 529 all'anno | Che cosa comprendeVerificate se ripartizione delle responsabilità, restituzione dei dati, separazione dei tenant e accesso degli amministratori sono regolati da voi in modo documentabile. Questo non sostituisce una certificazione ISO 27001. |
Tutti gli importi sono valori indicativi non vincolanti per le PMI in Svizzera, non offerte. Fanno fede le offerte dei rispettivi fornitori.
12: Durata
Quanto tempo richiede ISO 27017?
Chi gestisce già un SGSI aggiunge ISO 27017 in pochi mesi. Senza SGSI il percorso inizia da ISO 27001.
| Fase | Accreditato | Zertify |
|---|---|---|
| Aggiungere i controlli cloud | AccreditatoDa 2 a 4 mesi con un SGSI esistente, altrimenti da 9 a 12 mesi inclusa ISO 27001 | ZertifyNessuna. Valutate lo stato attuale del vostro utilizzo del cloud |
| Verifica | AccreditatoGiornate di audit aggiuntive nell'ambito dell'audit ISO 27001, campionamenti nella configurazione cloud | ZertifyDa 20 a 30 minuti circa online, risultato immediato |
| Certificato | AccreditatoRilascio dopo un periodo da 2 a 6 settimane, valido nel ciclo della certificazione ISO 27001 | ZertifyPDF con verifica tramite QR entro 4 ore |
13: Domande di approfondimento
Domande di approfondimento su ISO 27017
Domande
Checklist
Checklist ISO 27017:2015 per e-mail
Tutte le 34 domande della valutazione per ISO 27017 in PDF da spuntare, ordinate per area tematica. Gratis per e-mail.
14: Altre norme
Altre norme
Molte aziende combinano più norme. Da due norme c'è uno sconto.
- ISO 27001:2022: Vedere la norma
Gestione della sicurezza delle informazioni
ISO 27017 si basa sul SGSI. Senza analisi dei rischi, SoA e audit manca il fondamento.
da CHF 849
- ISO 27018:2025: Vedere la norma
Protezione dei dati nel cloud
Se nel cloud si trovano dati personali, ISO 27018 integra i controlli tecnici con obblighi di protezione dei dati come la limitazione della finalità e la cancellazione.
da CHF 799
15: Blog
Articoli recenti su ISO 27017
- ISO 27017 e ISO 27001: differenze per i provider cloud
7 min di lettura
- ISO 27017 per fornitori SaaS: requisiti e come dimostrarli
8 min di lettura
- Certificato ISO 27017: dimostrare la sicurezza del cloud
7 min di lettura
16: Domande
Domande frequenti su ISO 27017
Per entrambi. La norma contiene indicazioni per i fornitori e per i clienti e descrive i ruoli separatamente. Le domande della valutazione adottano soprattutto il punto di vista dell'utente cloud. Il quadro per entrambi i ruoli è ISO 27001, che da Zertify è sempre inclusa.
Da Zertify sì. ISO 27017 integra un SGSI secondo ISO 27001 con controlli cloud, perciò certifichiamo le due norme insieme. Se scegliete ISO 27017, ISO 27001 è inclusa automaticamente nella valutazione, con il 20 % di sconto quantità. Se avete già un certificato ISO 27001 valido di Zertify, questo non è necessario.
Il fornitore protegge il data center, l'hardware e di solito la piattaforma. Voi proteggete configurazione, accessi, dati e utenti. Più scendete in profondità nello stack, per esempio con IaaS, più responsabilità ricade su di voi. La norma richiede che la ripartizione sia scritta e nota.
È pensata per i servizi cloud, siano essi public, private o hybrid. In un data center classico senza tenant e senza self-service molti controlli non si applicano, e allora basta ISO 27001.
Ci sono sette controlli aggiuntivi specifici per il cloud: ruoli condivisi, restituzione degli asset, separazione degli ambienti virtuali, hardening delle macchine virtuali, operatività degli amministratori, monitoraggio dei servizi cloud e allineamento tra reti virtuali e fisiche.
Per offerte, questionari per fornitori, molte gare d'appalto e uso interno. Mostra che avete risposto ai requisiti della norma nella valutazione online e che un membro del SICE Certification Board ha verificato le vostre risposte. Se una gara d'appalto richiede espressamente un certificato accreditato, chiaritelo prima tramite la pagina Chiarire i requisiti.
Certificato ISO 27017 in 4 ore.
La valutazione è gratuita. Pagate solo quando l'avete superata.
La pagina di verifica mostra stato, norma e validità di ogni certificato.