ISO 27017:2015
Demander le certificat ISO 27017 en ligne.
ISO 27017:2015 Sécurité du cloud
Évaluez les mesures de sécurité et les responsabilités dans votre environnement cloud. Vous remplissez l'auto-évaluation en ligne, sans audit sur site. Un membre du SICE Certification Board examine vos réponses avant l'émission du certificat.
ISO 27017 est certifiée avec ISO 27001. ISO 27001 est automatiquement inclus dans l'évaluation.
Démarrer l'évaluation ISO 27017Pack avec ISO 27001 : 1'318.40 CHF la première année, puis 878.40 CHF par an avec réaudit en ligne.
Tarifs- Questions
- 34
- Questions obligatoires
- les 12
- Autres questions
- min. 15 sur 22
- Validité
- 3 ans
- Prix la 1re année, ISO 27017 seule
- 799 CHF
- Pack avec ISO 27001
- 1'318.40 CHF
- Durée de l'évaluation
- environ 30 minutes
- Certificat après paiement
- en général sous 4 h
- Norme officielle
- iso.org
01: Aperçu
Qu'est-ce que ISO 27017 ?
ISO 27017:2015 est un code de bonnes pratiques avec des mesures de sécurité pour les services cloud. Elle complète ISO 27001 et ISO 27002 et s'adresse aux fournisseurs comme aux clients du cloud. La question centrale : qui assume quelle tâche de sécurité, de la séparation des locataires à l'accès administrateur et à la restitution des données.
02: Avantages
Ce que ISO 27017 apporte à votre entreprise
Les avantages de la norme viennent d'un système de management mis en oeuvre de façon efficace, pas du certificat seul. Le certificat Zertify documente vos réponses examinées.
- Une répartition écrite de ce que sécurise le fournisseur et de ce que sécurise le client
- Des mesures pour la séparation des locataires, le durcissement et l'accès administrateur
- Complète un SMSI ISO 27001 existant
- Des réponses aux questions cloud des questionnaires de sécurité
- Moins de risques lors d'une externalisation dans le cloud
- Des règles claires pour la restitution et la suppression des données en fin de contrat
03: Pour qui
ISO 27017 convient à qui ?
- Fournisseurs de services cloud (IaaS, PaaS, SaaS)
- Entreprises utilisatrices de services cloud
- Prestataires informatiques proposant des offres cloud
- Centres de données et hébergeurs
- Éditeurs de logiciels proposant des solutions cloud
- Fournisseurs de services managés
04: Exigences
Principales exigences
Réaliser une analyse des risques spécifique au cloud
Définir clairement les responsabilités (responsabilité partagée)
Garantir l'isolation des données et la séparation des locataires
Assurer la suppression sécurisée des données clients
Mettre en oeuvre la sécurité de la virtualisation
Établir une réponse aux incidents propre au cloud
05: Demande
Qui exige ISO 27017 ?
ISO 27017 est exigée là où les données migrent vers le cloud et où les clients veulent savoir qui est responsable de quelle sécurité.
- Clients de fournisseurs cloud
- Les entreprises qui achètent du SaaS ou de l'hébergement contrôlent chez le fournisseur la séparation des clients, l'accès administrateur et la restitution des données.
- Fournisseurs SaaS et d'hébergement
- Qui vend des services cloud est interrogé sur ISO 27017 en plus d'ISO 27001 dans les questionnaires de sécurité, car elle décrit les mesures propres au cloud.
- Secteurs réglementés
- Finance et santé exigent, lors d'externalisations vers le cloud, une répartition traçable des responsabilités et un contrôle du fournisseur.
06: Évaluation
Déroulement de l'évaluation
L'évaluation compte 34 questions oui/non, en ligne et à votre rythme. 12 d'entre elles sont des questions obligatoires de la norme et doivent toutes recevoir un oui. Parmi les 22 autres questions, il vous faut au moins 15 oui.
| Les questions se répartissent en ces thèmes : | Questions | Dont obligatoires |
|---|---|---|
| Responsabilités partagées | 5 questions | 3 |
| Gestion des actifs et restitution des données | 5 questions | 2 |
| Séparation des locataires et isolation | 5 questions | 1 |
| Machines virtuelles et durcissement | 4 questions | 1 |
| Accès administrateur et gestion des privilèges | 5 questions | 2 |
| Surveillance et journalisation du cloud | 5 questions | 1 |
| Sécurité réseau dans le cloud | 3 questions | 1 |
| Réponse aux incidents dans le cloud | 2 questions | 1 |
Après l'évaluation, un membre du SICE Certification Board examine vos réponses. Ce n'est qu'ensuite que Zertify délivre le certificat.
07: Questions types
Questions types de l'évaluation ISO 27017
Quatre questions sur 34 du catalogue, et pourquoi elles comptent.
La répartition des tâches entre votre entreprise et le fournisseur cloud est-elle formalisée par écrit dans un modèle de responsabilité partagée ?
Sans répartition écrite des tâches, chaque partie croit que l'autre assure quelque chose. Ce modèle est le noyau de la norme.
Est-il prévu contractuellement que le fournisseur cloud restitue ou supprime de manière vérifiable toutes les données clients à la fin du contrat ?
En cas de résiliation, le contrat décide si vos données reviennent et quand elles sont supprimées. Ensuite, il est trop tard pour négocier.
Vous êtes-vous assuré auprès du fournisseur cloud qu'une séparation logique stricte de vos données par rapport aux autres locataires est en place ?
Plusieurs clients partagent la même infrastructure. Vous devez vous assurer que vos données sont logiquement séparées.
Les comptes d'administrateur cloud à privilèges sont-ils protégés par une authentification multifacteur ?
Un compte administrateur compromis ouvre tout l'environnement cloud. L'authentification multifacteur est la barrière efficace la plus simple.
08: Ce que vous recevez
Certificat, badge, page de vérification et résultat
Ce que vous recevez après avoir réussi l'évaluation, et à quoi cela vous sert.
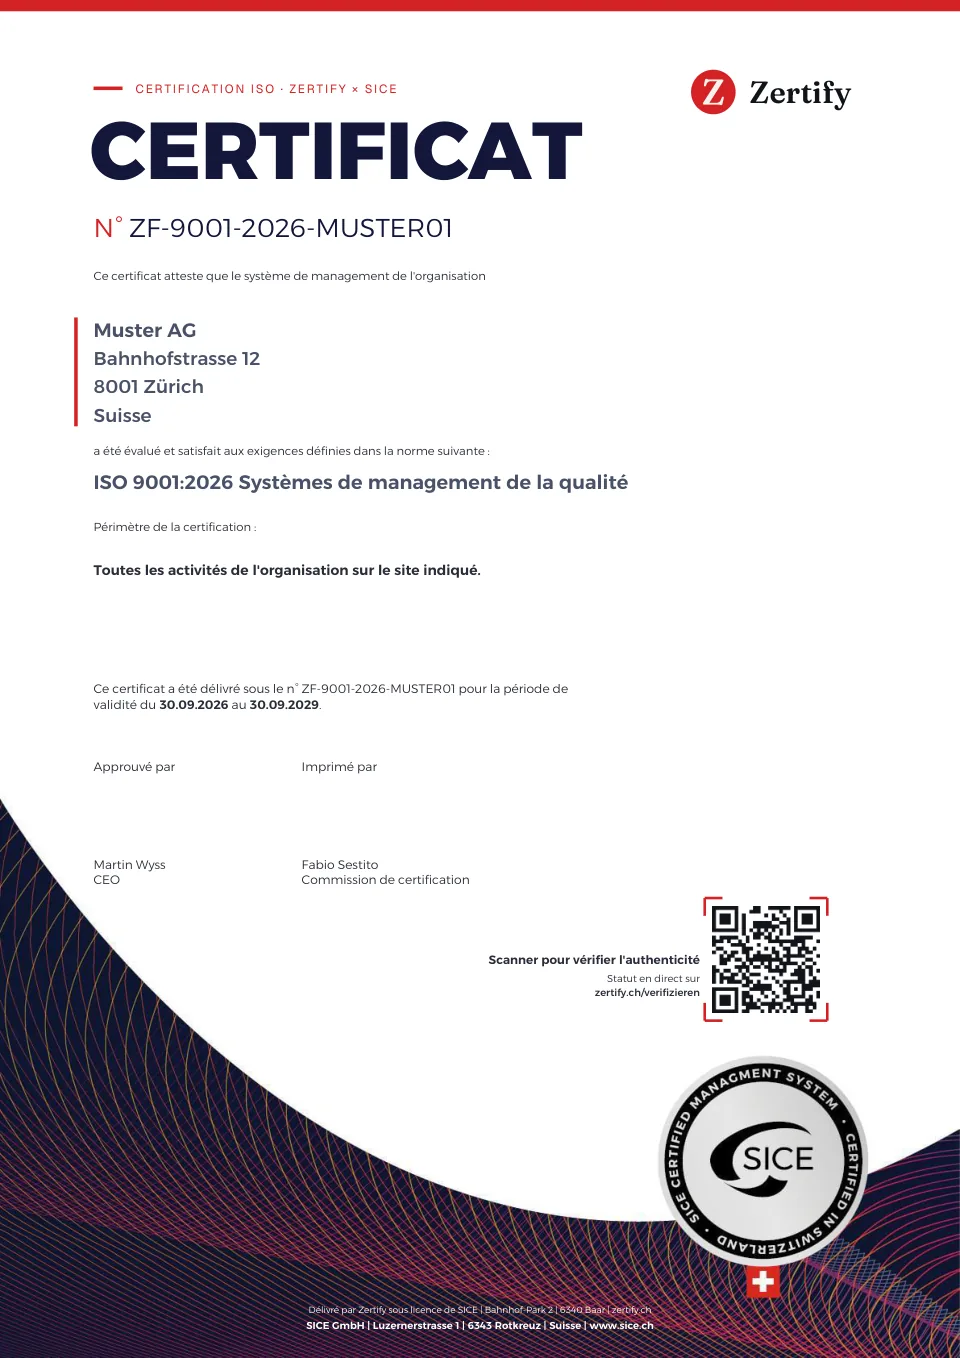
- Certificat en PDFAvec numéro, QR code et sceau de SICE. Valable trois ans, confirmé par le réaudit annuel en ligne. Pour les demandes de clients, les offres et les questionnaires fournisseurs.
- Badge pour site et documentsPour votre site, vos offres et votre signature e-mail. Un clic mène à la page de vérification ; sur le site, il affiche toujours le statut actuel.
- Page de vérification publiquePar numéro ou QR code, vos clients voient eux-mêmes pour quelle entreprise et quelle norme le certificat est émis et s'il est valable.
- Résultat de votre évaluationMontre quelles exigences vous remplissez selon vos réponses et où vous devriez vous améliorer.
- Compte clientCertificats, factures, réaudit et prestations complémentaires au même endroit.
Pour ISO 27017, le certificat indique aussi la version de votre déclaration d'applicabilité (SoA). Un modèle de SoA est disponible en option.
09: Prix
Prix et validité
Prix la 1re année
799 CHF
ISO 27017 est certifiée avec ISO 27001. Le prix s'applique à ISO 27017, ISO 27001 s'y ajoute. Dès 2 normes, 20 % de remise.
- Dès la 2e année
- 529 CHF par an
- Validité
- 3 ans
Votre client exige un audit ou une certification accréditée ? Clarifier les exigences
Compris dans le prix
- Évaluation en ligne de 34 questions
- Certificat en PDF, délivré sous licence de SICE
- Réaudit en ligne annuel
- Support par e-mail
La page de vérification indique le statut, la norme et la validité de chaque certificat. En savoir plus dans la FAQ
Voir l'exemple et la méthode d'évaluation10: Éditions
ISO 27017:2026 et ISO 27017:2015
ISO 27017:2026
Publiée le 27.07.2026.
En préparation chez Zertify : le SICE Certification Board vérifie le nouveau questionnaire. Ensuite, vous pourrez choisir cette édition au début de l'évaluation.
Ce qui change
- Deuxième édition, publiée en juillet 2026. Elle remplace ISO/IEC 27017:2015, qui a été retirée.
- Les lignes directrices reposent désormais sur ISO/IEC 27002:2022 et suivent ses quatre thèmes : mesures organisationnelles, liées aux personnes, physiques et technologiques, avec leurs attributs.
- Quatre mesures propres au cloud complètent les 93 mesures d'ISO/IEC 27002:2022 : rôles et responsabilités partagés, accord avec les partenaires de services cloud, séparation des environnements virtuels, détection et prévention de l'utilisation non autorisée de services cloud.
- Certaines mesures de l'édition 2015 ont été regroupées ou supprimées. Une nouvelle annexe A établit la correspondance avec l'édition 2015.
- Une nouvelle annexe B traite de la surveillance des services cloud.
ISO 27017:2015
Les nouveaux certificats sont émis selon cette édition jusqu'à la validation de ISO 27017:2026.
Il n'existe pas encore de délai contraignant pour la transition des certificats existants. Nous vous informerons dès qu'il sera fixé.
11: Coût
Combien coûte ISO 27017 ? Audit, conseil ou auto-évaluation
ISO 27017 est rarement auditée seule, mais avec ISO 27001. Les chiffres ci-dessous décrivent donc le supplément pour une entreprise de 10 à 50 collaborateurs.
| Voie | Fourchette indicative | Ce qui se cache derrière |
|---|---|---|
| Audit accrédité | Fourchette indicativeEn extension d'ISO 27001, CHF 2 000 à 5 000 en plus | Ce qui se cache derrièreLe surcoût vient de jours d'audit supplémentaires pour les mesures cloud. Sans certification ISO 27001 existante, son coût s'y ajoute. |
| Conseil et mise en place | Fourchette indicativeCHF 5 000 à 15 000 une fois | Ce qui se cache derrièreClarification de la responsabilité partagée, du standard de durcissement et de la journalisation. L'effort est moindre quand un SMSI existe déjà. |
| Auto-évaluation Zertify | Fourchette indicative799 CHF la 1re année, puis 529 CHF par an | Ce qui se cache derrièreVous vérifiez si responsabilité partagée, restitution des données, séparation des clients et accès administrateur sont démontrablement réglés. Cela ne remplace pas la certification ISO 27001. |
Tous les montants sont des fourchettes indicatives non contraignantes pour les PME suisses, pas des offres. Seules comptent les offres des prestataires concernés.
12: Durée
Combien de temps dure ISO 27017 ?
Qui exploite déjà un SMSI ajoute ISO 27017 en quelques mois. Sans SMSI, la démarche commence par ISO 27001.
| Phase | Accréditée | Zertify |
|---|---|---|
| Ajouter les mesures cloud | Accréditée2 à 4 mois avec un SMSI existant, sinon 9 à 12 mois avec ISO 27001 | ZertifyAucune. Vous évaluez l'état actuel de votre usage du cloud |
| Évaluation | AccréditéeJours d'audit supplémentaires dans l'audit ISO 27001, échantillons de configuration cloud | ZertifyEnviron 20 à 30 minutes en ligne, résultat immédiat |
| Certificat | AccréditéeValidation après 2 à 6 semaines, valable dans le cycle de la certification ISO 27001 | ZertifyPDF avec vérification par QR code sous 4 heures |
13: Questions complémentaires
Questions complémentaires sur ISO 27017
Questions
Check-list
Check-list ISO 27017:2015 par e-mail
Les 34 questions de l’auto-évaluation ISO 27017 en PDF à cocher, classées par thème. Gratuit, par e-mail.
14: Autres normes
Autres normes
Beaucoup d'entreprises combinent plusieurs normes. Dès deux normes, une remise s'applique.
- ISO 27001:2022: Voir la norme
Management de la sécurité de l'information
ISO 27017 s'appuie sur le SMSI. Sans analyse des risques, DdA et audits, la base manque.
dès 849 CHF
- ISO 27018:2025: Voir la norme
Protection des données dans le cloud
Si le cloud contient des données personnelles, ISO 27018 ajoute aux mesures techniques des obligations de protection des données comme la limitation de la finalité et la suppression.
dès 799 CHF
15: Blog
Derniers articles sur ISO 27017
- Différence entre ISO 27017 et ISO 27001: laquelle choisir?
8 min de lecture
- ISO 27017 pour éditeurs SaaS : ce qu'il faut mettre en place
8 min de lecture
- Certificat ISO 27017 : sécurité du cloud pour les PME
7 min de lecture
16: Questions
Questions fréquentes sur ISO 27017
Aux deux. La norme contient des indications pour les fournisseurs et pour les clients et décrit les rôles séparément. Les questions de l'évaluation adoptent surtout le point de vue de l'utilisateur du cloud. Le cadre des deux rôles est ISO 27001, toujours incluse chez Zertify.
Chez Zertify, oui. ISO 27017 complète un SMSI selon ISO 27001 par des mesures cloud, c'est pourquoi nous certifions les deux ensemble. Si vous choisissez ISO 27017, ISO 27001 est automatiquement incluse dans l'évaluation, avec 20 % de remise multi-normes. Si vous détenez déjà un certificat ISO 27001 valable de Zertify, elle n'est pas requise une seconde fois.
Le fournisseur sécurise le centre de données, le matériel et en général la plateforme. Vous sécurisez la configuration, les accès, les données et les utilisateurs. Plus vous entrez profondément dans la pile, par exemple avec IaaS, plus il vous revient. La norme exige que la répartition soit écrite et connue.
Elle est conçue pour les services cloud, publics, privés ou hybrides. Pour un centre de données classique sans clients multiples ni libre-service, beaucoup de mesures ne s'appliquent pas, et ISO 27001 suffit.
Il y a sept mesures supplémentaires propres au cloud : rôles partagés, restitution des actifs, séparation des environnements virtuels, durcissement des machines virtuelles, exploitation par les administrateurs, surveillance des services cloud et alignement des réseaux virtuels et physiques.
Pour vos offres, les questionnaires fournisseurs, de nombreux appels d'offres et en interne. Il montre que vous avez répondu aux exigences de la norme dans l'évaluation en ligne et qu'un membre du SICE Certification Board a examiné vos réponses. Si un appel d'offres exige expressément un certificat accrédité, vérifiez-le d'abord via la page Clarifier les exigences.
Certificat ISO 27017 en 4 heures.
L'évaluation est gratuite. Vous ne payez qu'une fois réussie.
La page de vérification indique le statut, la norme et la validité de chaque certificat.