ISO 20000-1:2018
Demander le certificat ISO 20000-1 en ligne.
ISO 20000-1:2018 Management des services informatiques
Rendez traçable la manière dont vous pilotez la qualité de service, les incidents et les changements dans vos services informatiques. Vous remplissez l'auto-évaluation en ligne, sans audit sur site. Un membre du SICE Certification Board examine vos réponses avant l'émission du certificat.
799 CHF la première année, puis 529 CHF par an avec réaudit en ligne.
Tarifs- Questions
- 36
- Questions obligatoires
- les 13
- Autres questions
- min. 16 sur 23
- Validité
- 3 ans
- Prix la 1re année
- 799 CHF
- Dès la 2e année
- 529 CHF par an
- Durée de l'évaluation
- environ 30 minutes
- Certificat après paiement
- en général sous 4 h
- Norme officielle
- iso.org
01: Aperçu
Qu'est-ce que ISO 20000-1 ?
ISO 20000-1:2018 fixe les exigences d'un système de management des services (SMS) informatiques. Elle s'appuie sur les pratiques ITIL mais, contrairement à ITIL, elle est certifiable. Elle exige notamment un catalogue de services, des niveaux de service convenus, la gestion des incidents, des problèmes et des changements ainsi que l'amélioration continue des services.
02: Avantages
Ce que ISO 20000-1 apporte à votre entreprise
Les avantages de la norme viennent d'un système de management mis en oeuvre de façon efficace, pas du certificat seul. Le certificat Zertify documente vos réponses examinées.
- Des niveaux de service mesurés et discutés avec les clients
- Moins de pannes récurrentes grâce à la gestion des problèmes
- Des changements planifiés avec validation et plan de retour arrière
- Performance et coûts informatiques visibles pour les métiers
- Un catalogue de services clair plutôt que des demandes au coup par coup
- Des réponses aux questions de gestion des services dans les appels d'offres d'exploitation, d'hébergement et de support
03: Pour qui
ISO 20000-1 convient à qui ?
- Prestataires informatiques et fournisseurs de services managés
- Départements informatiques internes
- Fournisseurs de services cloud
- Centres de données
- Fournisseurs de logiciels en mode SaaS
- Sociétés de conseil informatique
04: Exigences
Principales exigences
Définir le portefeuille et le catalogue de services
Établir des accords de niveau de service (SLA)
Mettre en place la gestion des incidents et des problèmes
Mettre en oeuvre la gestion des changements et des mises en production
Assurer la gestion de la capacité et de la disponibilité
Garantir l'amélioration continue des services
05: Demande
Qui exige ISO 20000-1 ?
ISO 20000-1 est exigée quand l'informatique est vendue comme service et que les clients veulent vérifier la fiabilité des processus.
- Clients de prestataires de services managés
- Banques, hôpitaux et entreprises industrielles externalisent exploitation et support et veulent voir la preuve que incidents, changements et niveaux de service sont maîtrisés.
- Appels d'offres pour l'exploitation informatique
- Pour l'exploitation, l'hébergement et le helpdesk, ISO 20000-1 est un critère d'aptitude typique, parfois associé à ISO 27001.
- Informatique interne et sociétés de groupe
- Les services informatiques internes utilisent la norme pour rendre performance et coûts transparents envers les métiers.
06: Évaluation
Déroulement de l'évaluation
L'évaluation compte 36 questions oui/non, en ligne et à votre rythme. 13 d'entre elles sont des questions obligatoires de la norme et doivent toutes recevoir un oui. Parmi les 23 autres questions, il vous faut au moins 16 oui.
| Les questions se répartissent en ces thèmes : | Questions | Dont obligatoires |
|---|---|---|
| Contexte de l'organisme | 4 questions | 1 |
| Leadership | 5 questions | 1 |
| Planification | 4 questions | 2 |
| Support | 6 questions | 1 |
| Activités opérationnelles | 11 questions | 5 |
| Évaluation des performances | 3 questions | 2 |
| Amélioration | 3 questions | 1 |
Après l'évaluation, un membre du SICE Certification Board examine vos réponses. Ce n'est qu'ensuite que Zertify délivre le certificat.
07: Questions types
Questions types de l'évaluation ISO 20000-1
Quatre questions sur 36 du catalogue, et pourquoi elles comptent.
Les exigences relatives aux services sont-elles définies ?
Sans exigences de service définies, personne ne sait à quoi un service est mesuré. Elles sont la base de chaque niveau de service.
Existe-t-il un processus de gestion des niveaux de service ?
Les niveaux de service rendent la performance mesurable et contractuellement contraignante. Les auditeurs vérifient si les chiffres sont réellement relevés et discutés.
Existe-t-il un processus de gestion des problèmes ?
La gestion des incidents traite les symptômes, la gestion des problèmes la cause. Qui sépare les deux voit diminuer les perturbations récurrentes.
Les changements sont-ils réalisés de manière maîtrisée ?
Beaucoup de pannes majeures sont la conséquence de changements mal planifiés. Validation et plan de retour arrière sont au coeur de la gestion des changements.
08: Ce que vous recevez
Certificat, badge, page de vérification et résultat
Ce que vous recevez après avoir réussi l'évaluation, et à quoi cela vous sert.
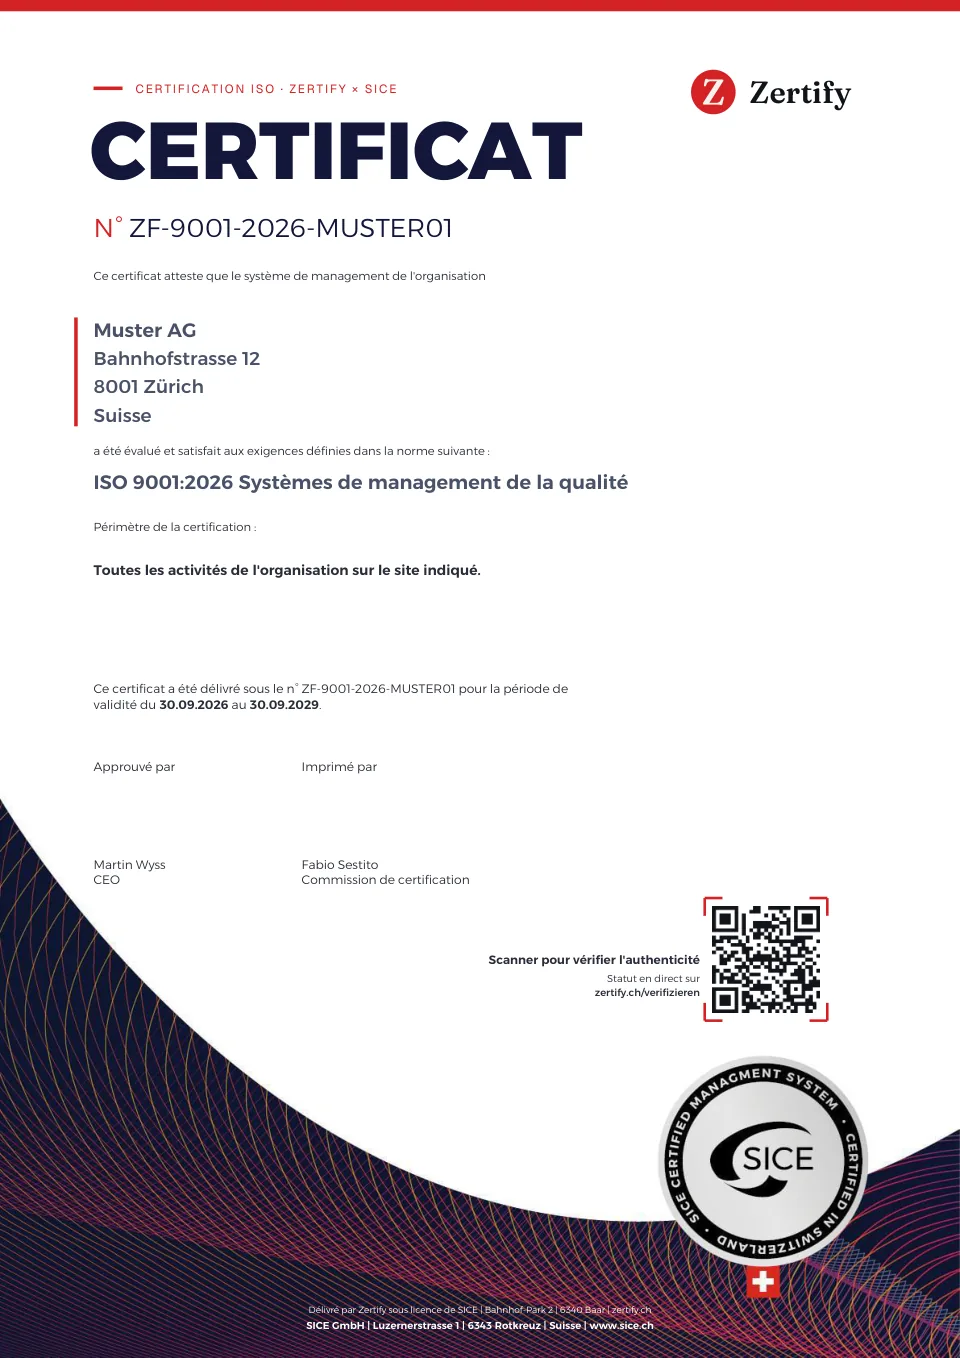
- Certificat en PDFAvec numéro, QR code et sceau de SICE. Valable trois ans, confirmé par le réaudit annuel en ligne. Pour les demandes de clients, les offres et les questionnaires fournisseurs.
- Badge pour site et documentsPour votre site, vos offres et votre signature e-mail. Un clic mène à la page de vérification ; sur le site, il affiche toujours le statut actuel.
- Page de vérification publiquePar numéro ou QR code, vos clients voient eux-mêmes pour quelle entreprise et quelle norme le certificat est émis et s'il est valable.
- Résultat de votre évaluationMontre quelles exigences vous remplissez selon vos réponses et où vous devriez vous améliorer.
- Compte clientCertificats, factures, réaudit et prestations complémentaires au même endroit.
09: Prix
Prix et validité
Prix la 1re année
799 CHF
- Dès la 2e année
- 529 CHF par an
- Validité
- 3 ans
Votre client exige un audit ou une certification accréditée ? Clarifier les exigences
Compris dans le prix
- Évaluation en ligne de 36 questions
- Certificat en PDF, délivré sous licence de SICE
- Réaudit en ligne annuel
- Support par e-mail
La page de vérification indique le statut, la norme et la validité de chaque certificat. En savoir plus dans la FAQ
Voir l'exemple et la méthode d'évaluation10: Coût
Combien coûte ISO 20000-1 ? Audit, conseil ou auto-évaluation
Avec ISO 20000-1, le nombre et la complexité des services font le prix. Pour un prestataire informatique de 10 à 50 collaborateurs, ces ordres de grandeur s'appliquent.
| Voie | Fourchette indicative | Ce qui se cache derrière |
|---|---|---|
| Audit accrédité | Fourchette indicativeCHF 10 000 à 25 000 pour l'audit initial, puis 5 000 à 10 000 par an | Ce qui se cache derrièreLes jours d'audit dépendent du nombre de services, de sites et de personnes dans le périmètre. Un catalogue de services étroit maintient le prix bas. |
| Conseil et mise en place | Fourchette indicativeCHF 20 000 à 60 000 une fois | Ce qui se cache derrièreConstruction du catalogue de services, des niveaux de service, des processus d'incident, de problème et de changement, ainsi qu'adaptation des outils. Les processus doivent être vécus, pas seulement exister. |
| Auto-évaluation Zertify | Fourchette indicative799 CHF la 1re année, puis 529 CHF par an | Ce qui se cache derrièreVous vérifiez si catalogue de services, niveaux de service, gestion des incidents, des problèmes et des changements fonctionnent démontrablement. Cela ne remplace pas les échantillons d'un auditeur dans votre système de tickets. |
Tous les montants sont des fourchettes indicatives non contraignantes pour les PME suisses, pas des offres. Seules comptent les offres des prestataires concernés.
11: Durée
Combien de temps dure ISO 20000-1 ?
Une démarche accréditée ISO 20000-1 dure en général de neuf à dix-huit mois, car les processus doivent d'abord produire des preuves pendant plusieurs semaines.
| Phase | Accréditée | Zertify |
|---|---|---|
| Construire les processus | Accréditée6 à 12 mois pour le catalogue de services, les niveaux de service et les processus, puis plusieurs mois de preuves d'exploitation | ZertifyAucune. Vous évaluez l'état actuel de vos services |
| Évaluation | AccréditéeÉtape 1 (documents) et étape 2 (échantillons de tickets et de changements) | ZertifyEnviron 20 à 30 minutes en ligne, résultat immédiat |
| Certificat | AccréditéeValidation après 2 à 6 semaines, puis audits de surveillance annuels | ZertifyPDF avec vérification par QR code sous 4 heures |
12: Questions complémentaires
Questions complémentaires sur ISO 20000-1
Questions
Check-list
Check-list ISO 20000-1:2018 par e-mail
Les 36 questions de l’auto-évaluation ISO 20000-1 en PDF à cocher, classées par thème. Gratuit, par e-mail.
13: Autres normes
Autres normes
Beaucoup d'entreprises combinent plusieurs normes. Dès deux normes, une remise s'applique.
- ISO 27001:2022: Voir la norme
Management de la sécurité de l'information
On interroge souvent les prestataires informatiques à la fois sur la qualité de service et la sécurité, et incidents et changements sont centraux dans les deux normes.
dès 849 CHF
- ISO 9001:2026: Voir la norme
Management de la qualité
Qui pilote ses services selon ISO 20000-1 utilise les mêmes processus d'audit et d'amélioration pour la qualité dans toute l'entreprise.
dès 599 CHF
14: Blog
Derniers articles sur ISO 20000-1
15: Questions
Questions fréquentes sur ISO 20000-1
ITIL est un référentiel de bonnes pratiques selon lequel aucune organisation ne peut être certifiée. ISO 20000-1 fixe des exigences vérifiables selon lesquelles les organisations sont certifiées. Qui applique ITIL remplit déjà beaucoup de ces exigences.
Oui, si l'informatique doit démontrer sa performance aux métiers. Vous obtenez des services définis, des niveaux de service et des indicateurs. Vers l'extérieur, l'utilité se voit surtout dans les groupes et les entreprises réglementées.
ISO 27001 protège l'information, c'est-à-dire confidentialité, intégrité et disponibilité. ISO 20000-1 garantit la qualité des services. Les deux partagent la même structure, se recoupent sur les incidents et les changements et sont souvent combinées.
Le périmètre nomme les services, unités organisationnelles et sites couverts par le système. Il peut être étroit, mais ne doit pas être choisi pour masquer des faiblesses. Les clients lisent d'abord le périmètre sur un certificat.
ISO 20000-1:2018 suit la structure de haut niveau et exige en plus la gestion des risques et des connaissances. Les exigences de processus ont été simplifiées, celles sur la direction et les objectifs renforcées. L'édition 2011 est remplacée.
Pour vos offres, les questionnaires fournisseurs, de nombreux appels d'offres et en interne. Il montre que vous avez répondu aux exigences de la norme dans l'évaluation en ligne et qu'un membre du SICE Certification Board a examiné vos réponses. Si un appel d'offres exige expressément un certificat accrédité, vérifiez-le d'abord via la page Clarifier les exigences.
Certificat ISO 20000-1 en 4 heures.
L'évaluation est gratuite. Vous ne payez qu'une fois réussie.
La page de vérification indique le statut, la norme et la validité de chaque certificat.