ISO 27018:2025
Demander le certificat ISO 27018 en ligne.
ISO 27018:2025 Protection des données dans le cloud
Documentez comment votre service cloud protège les données personnelles et applique les instructions des clients. Vous remplissez l'auto-évaluation en ligne, sans audit sur site. Un membre du SICE Certification Board examine vos réponses avant l'émission du certificat.
ISO 27018 est certifiée avec ISO 27001. ISO 27001 est automatiquement inclus dans l'évaluation.
Démarrer l'évaluation ISO 27018Pack avec ISO 27001 : 1'318.40 CHF la première année, puis 878.40 CHF par an avec réaudit en ligne.
Tarifs- Questions
- 35
- Questions obligatoires
- les 12
- Autres questions
- min. 16 sur 23
- Éditions
- 2025 · 2019
- Validité
- 3 ans
- Prix la 1re année, ISO 27018 seule
- 799 CHF
- Pack avec ISO 27001
- 1'318.40 CHF
- Durée de l'évaluation
- environ 30 minutes
- Certificat après paiement
- en général sous 4 h
- Norme officielle
- iso.org
01: Aperçu
Qu'est-ce que ISO 27018 ?
ISO 27018 définit comment les fournisseurs cloud agissant comme sous-traitants protègent les données à caractère personnel (DCP) dans le cloud public. Elle complète ISO 27001 par des mesures de protection des données : limitation des finalités, suppression et restitution, sous-traitants ultérieurs, notification des violations. Elle aide les fournisseurs cloud à remplir leurs obligations selon le RGPD et la LPD suisse.
02: Avantages
Ce que ISO 27018 apporte à votre entreprise
Les avantages de la norme viennent d'un système de management mis en oeuvre de façon efficace, pas du certificat seul. Le certificat Zertify documente vos réponses examinées.
- Des pratiques documentées pour les clients soumis au RGPD
- Un traitement encadré des données personnelles dans le cloud
- Des réponses aux questions de protection des données dans les appels d'offres et questionnaires
- Des obligations claires sur les finalités, la suppression et les sous-traitants ultérieurs
- Une base pour les contrats de sous-traitance
- Complément à ISO 27001 et ISO 27017
03: Pour qui
ISO 27018 convient à qui ?
- Fournisseurs de services cloud traitant des données personnelles
- Fournisseurs SaaS dans les secteurs B2B et B2C
- Sous-traitants au sens du RGPD
- Fournisseurs cloud du secteur de la santé
- Éditeurs de logiciels RH et de paie
- Plateformes de e-commerce
04: Exigences
Principales exigences
Garantir la transparence du traitement des données
Assurer la limitation des finalités du traitement
Permettre la suppression et la restitution des DCP
Intégrer les sous-traitants ultérieurs dans le respect de la protection des données
Réaliser des analyses d'impact relatives à la protection des données
Garantir la notification en cas de violation de données
05: Demande
Qui exige ISO 27018 ?
ISO 27018 est demandée par les clients qui placent des données personnelles dans le cloud et en répondent comme responsables du traitement.
- Responsables du traitement selon le RGPD et la LPD suisse
- Qui confie des données personnelles à un service cloud doit choisir son sous-traitant avec soin. ISO 27018 décrit les pratiques de protection des données à attendre de lui.
- Données RH, salaires et santé
- Les éditeurs de logiciels RH, de gestion des patients et de comptabilité salariale sont interrogés en appel d'offres sur la limitation de la finalité, la suppression et les sous-traitants ultérieurs.
- Contrôles de protection des données et négociations contractuelles
- Les responsables de la protection des données et les services juridiques utilisent la norme comme liste de contrôle pour les contrats de sous-traitance.
06: Évaluation
Déroulement de l'évaluation
L'évaluation compte 35 questions oui/non, en ligne et à votre rythme. 12 d'entre elles sont des questions obligatoires de la norme et doivent toutes recevoir un oui. Parmi les 23 autres questions, il vous faut au moins 16 oui.
| Les questions se répartissent en ces thèmes : | Questions | Dont obligatoires |
|---|---|---|
| Traitement des DCP et limitation des finalités | 5 questions | 4 |
| Transparence et sous-traitants ultérieurs | 5 questions | 2 |
| Restitution et suppression des DCP | 5 questions | 1 |
| Chiffrement et mesures techniques de protection | 7 questions | 1 |
| Divulgation et demandes des autorités | 3 questions | 2 |
| Notification des violations et réponse aux incidents | 3 questions | 1 |
| Droits des personnes concernées et accès | 3 questions | 1 |
| Gouvernance et management de la protection des données | 4 questions | 0 |
Après l'évaluation, un membre du SICE Certification Board examine vos réponses. Ce n'est qu'ensuite que Zertify délivre le certificat.
07: Questions types
Questions types de l'évaluation ISO 27018
Quatre questions sur 35 du catalogue, et pourquoi elles comptent.
Les responsables du traitement sont-ils informés de tous les sous-traitants ultérieurs utilisés avant que ceux-ci ne traitent des DCP ?
Les clients répondent de leurs sous-traitants. Ils doivent savoir qui voit leurs données avant que cela n'arrive.
Les DCP sont-elles supprimées intégralement et de manière vérifiable à la fin du contrat ou sur instruction du client ?
À la fin du contrat, les données personnelles doivent disparaître de façon démontrable. Une entrée supprimée dans la base ne suffit pas si des copies subsistent.
Les DCP dans le cloud sont-elles chiffrées aussi bien en transit qu'au repos ?
Le chiffrement en transit et au repos est la protection de base qu'attendent clients et autorités.
Les clients sont-ils informés sans délai (dans le délai convenu) des violations de données affectant leurs DCP ?
Après une violation de données, un délai de notification court pour le client. Plus vous l'informez tôt et complètement, mieux il peut réagir.
08: Ce que vous recevez
Certificat, badge, page de vérification et résultat
Ce que vous recevez après avoir réussi l'évaluation, et à quoi cela vous sert.
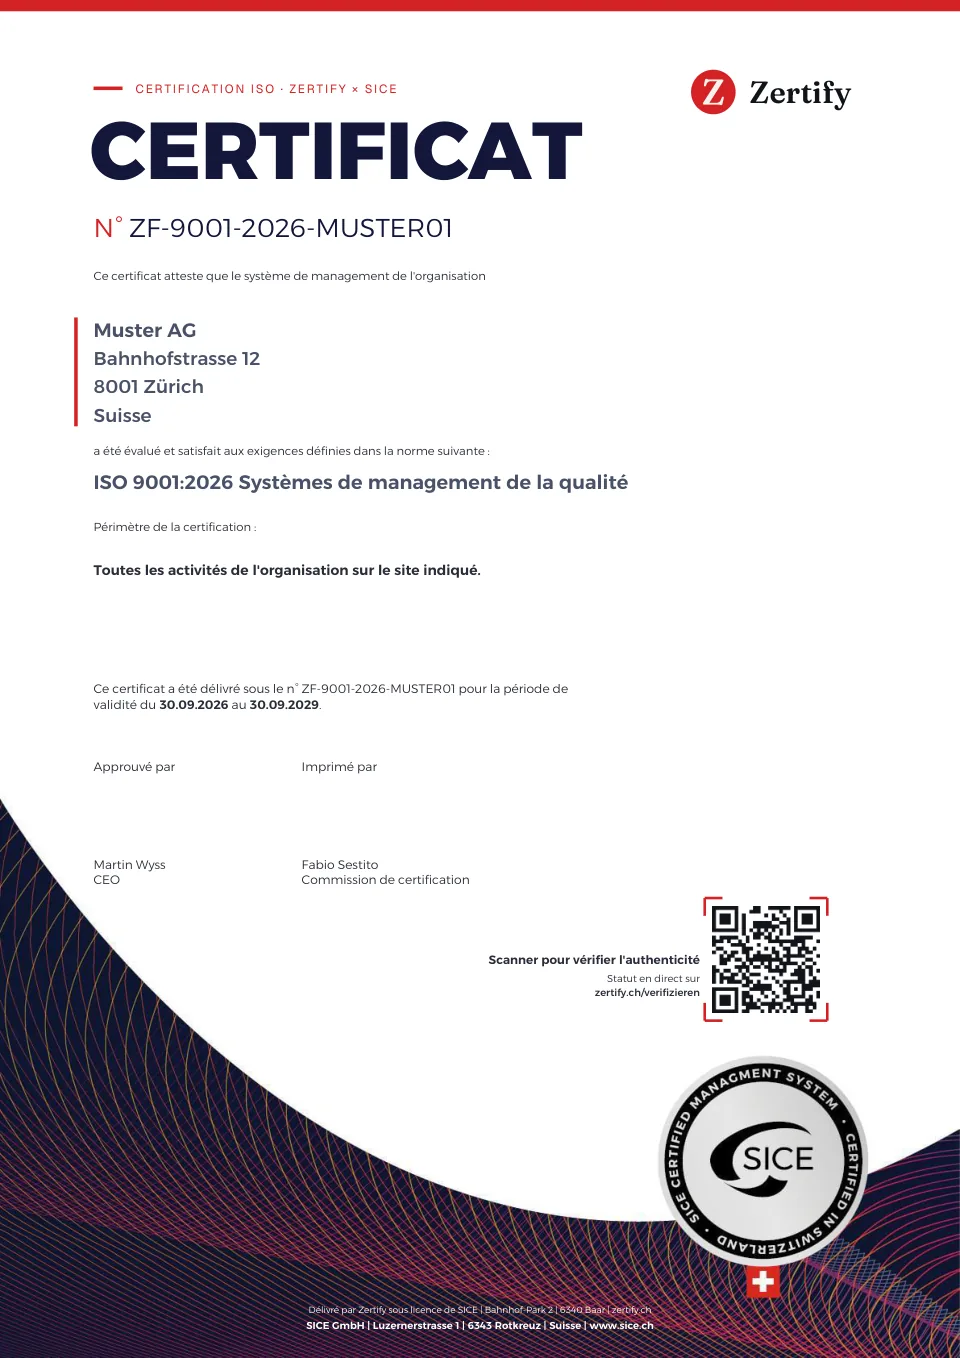
- Certificat en PDFAvec numéro, QR code et sceau de SICE. Valable trois ans, confirmé par le réaudit annuel en ligne. Pour les demandes de clients, les offres et les questionnaires fournisseurs.
- Badge pour site et documentsPour votre site, vos offres et votre signature e-mail. Un clic mène à la page de vérification ; sur le site, il affiche toujours le statut actuel.
- Page de vérification publiquePar numéro ou QR code, vos clients voient eux-mêmes pour quelle entreprise et quelle norme le certificat est émis et s'il est valable.
- Résultat de votre évaluationMontre quelles exigences vous remplissez selon vos réponses et où vous devriez vous améliorer.
- Compte clientCertificats, factures, réaudit et prestations complémentaires au même endroit.
Pour ISO 27018, le certificat indique aussi la version de votre déclaration d'applicabilité (SoA). Un modèle de SoA est disponible en option.
09: Prix
Prix et validité
Prix la 1re année
799 CHF
ISO 27018 est certifiée avec ISO 27001. Le prix s'applique à ISO 27018, ISO 27001 s'y ajoute. Dès 2 normes, 20 % de remise.
- Dès la 2e année
- 529 CHF par an
- Validité
- 3 ans
Votre client exige un audit ou une certification accréditée ? Clarifier les exigences
Compris dans le prix
- Évaluation en ligne de 35 questions
- Certificat en PDF, délivré sous licence de SICE
- Réaudit en ligne annuel
- Support par e-mail
La page de vérification indique le statut, la norme et la validité de chaque certificat. En savoir plus dans la FAQ
Voir l'exemple et la méthode d'évaluation10: Éditions
ISO 27018:2025 et ISO 27018:2019
ISO 27018:2025
Publiée le 26.08.2025.
Disponible chez Zertify. Les nouvelles évaluations démarrent par défaut avec cette édition.
Ce qui change
- Troisième édition, publiée en août 2025. Elle remplace ISO/IEC 27018:2019, qui a été retirée.
- Les lignes directrices reposent désormais sur ISO/IEC 27002:2022 et suivent ses quatre thèmes : mesures organisationnelles, liées aux personnes, physiques et technologiques.
- Les mesures plus récentes d'ISO/IEC 27002:2022 font donc partie du cadre, par exemple la suppression des informations, le masquage des données et la prévention des fuites de données.
- L'annexe A contient toujours l'ensemble de mesures étendu pour les sous-traitants de DCP dans le cloud public, désormais aligné sur ISO/IEC 29100:2024.
- Une nouvelle annexe B établit la correspondance avec l'édition 2019 afin de faciliter la transition.
ISO 27018:2019
Toujours disponible pour de nouveaux certificats. Aucune date limite n'est fixée pour les nouveaux certificats.
Les certificats existants conservent leur édition. Aucun délai de transition n'est prévu.
11: Coût
Combien coûte ISO 27018 ? Audit, conseil ou auto-évaluation
ISO 27018 est en général auditée avec ISO 27001. Les chiffres ci-dessous décrivent donc le supplément pour un fournisseur cloud de 10 à 50 collaborateurs.
| Voie | Fourchette indicative | Ce qui se cache derrière |
|---|---|---|
| Audit accrédité | Fourchette indicativeEn extension d'ISO 27001, CHF 2 000 à 5 000 en plus | Ce qui se cache derrièreLe supplément vient de jours d'audit pour le respect des instructions, les sous-traitants ultérieurs et la suppression. Le coût de la certification ISO 27001 s'y ajoute si elle manque. |
| Conseil et mise en place | Fourchette indicativeCHF 5 000 à 15 000 une fois | Ce qui se cache derrièreAccompagnement en droit de la protection des données, registre des traitements, contrats avec les sous-traitants ultérieurs et concept de suppression. |
| Auto-évaluation Zertify | Fourchette indicative799 CHF la 1re année, puis 529 CHF par an | Ce qui se cache derrièreVous vérifiez si respect des instructions, sous-traitants ultérieurs, suppression, chiffrement et notification des violations sont démontrablement réglés. Cela ne remplace pas une certification de protection des données reconnue par les autorités. |
Tous les montants sont des fourchettes indicatives non contraignantes pour les PME suisses, pas des offres. Seules comptent les offres des prestataires concernés.
12: Durée
Combien de temps dure ISO 27018 ?
Avec un SMSI existant, vous ajoutez ISO 27018 en quelques mois, car il s'agit surtout de clarifier contrats et procédures.
| Phase | Accréditée | Zertify |
|---|---|---|
| Clarifier la protection des données | Accréditée2 à 5 mois pour le registre des traitements, les sous-traitants ultérieurs et le concept de suppression | ZertifyAucune. Vous évaluez l'état actuel de votre protection des données |
| Évaluation | AccréditéeJours d'audit supplémentaires dans l'audit ISO 27001, échantillons de contrats et de preuves de suppression | ZertifyEnviron 20 à 30 minutes en ligne, résultat immédiat |
| Certificat | AccréditéeValidation après 2 à 6 semaines, valable dans le cycle de la certification ISO 27001 | ZertifyPDF avec vérification par QR code sous 4 heures |
13: Questions complémentaires
Questions complémentaires sur ISO 27018
Questions
Check-list
Check-list ISO 27018:2025 par e-mail
Les 35 questions de l’auto-évaluation ISO 27018 en PDF à cocher, classées par thème. Gratuit, par e-mail.
14: Autres normes
Autres normes
Beaucoup d'entreprises combinent plusieurs normes. Dès deux normes, une remise s'applique.
- ISO 27001:2022: Voir la norme
Management de la sécurité de l'information
ISO 27018 étend le SMSI à la protection des données. Sans ISO 27001, analyse des risques et audits manquent.
dès 849 CHF
- ISO 27017:2015: Voir la norme
Sécurité du cloud
Sécurité et protection des données dans le cloud vont ensemble. ISO 27017 sécurise configuration et accès, ISO 27018 le traitement des données personnelles.
dès 799 CHF
15: Blog
Derniers articles sur ISO 27018
- ISO 27018 et RGPD : le lien pour un fournisseur cloud
8 min de lecture
- Obtenir la certification ISO 27018 : marche à suivre pour PME
7 min de lecture
- ISO 27018 : protéger les données personnelles dans le cloud
7 min de lecture
16: Questions
Questions fréquentes sur ISO 27018
Les nouveaux assessments démarrent avec ISO 27018:2025. Sauf raison contraire, nous recommandons cette édition. ISO 27018:2019 reste disponible pour les nouveaux certificats, par exemple si un client exige expressément cette édition. Les certificats existants conservent leur édition.
La norme s'adresse aux fournisseurs qui traitent des données personnelles comme sous-traitants dans un cloud public. Les utilisateurs peuvent l'appliquer comme critère de choix du fournisseur et demander des preuves. L'évaluation est rédigée du point de vue du fournisseur.
Non. La norme soutient le RGPD et la LPD suisse, mais n'est pas une certification reconnue au sens de l'art. 42 RGPD. Elle montre de la diligence, mais ne remplace ni les contrats ni la responsabilité du responsable du traitement.
Les PII sont des informations se rapportant à une personne identifiable : noms, adresses e-mail, adresses IP, numéros de client, données de santé et de salaire. Les données qui ne peuvent être rattachées à une personne qu'avec des connaissances supplémentaires comptent aussi.
Oui, sur le fond elle correspond aux deux. La LPD révisée connaît, comme le RGPD, le sous-traitant, les devoirs d'information, la suppression et l'annonce des violations. La norme ne remplace pas une appréciation juridique au cas par cas.
La norme exige que les clients soient informés à l'avance et puissent s'opposer. Une liste publique à jour est le moyen le plus simple d'y parvenir et fait l'objet d'une question à part dans l'évaluation.
Pour vos offres, les questionnaires fournisseurs, de nombreux appels d'offres et en interne. Il montre que vous avez répondu aux exigences de la norme dans l'évaluation en ligne et qu'un membre du SICE Certification Board a examiné vos réponses. Si un appel d'offres exige expressément un certificat accrédité, vérifiez-le d'abord via la page Clarifier les exigences.
Certificat ISO 27018 en 4 heures.
L'évaluation est gratuite. Vous ne payez qu'une fois réussie.
La page de vérification indique le statut, la norme et la validité de chaque certificat.