ISO 27001:2022
Demander le certificat ISO 27001 en ligne.
ISO 27001:2022 Management de la sécurité de l'information
Vos clients vous interrogent sur la sécurité de l'information ? Évaluez comment votre entreprise protège les informations sensibles. Vous remplissez l'auto-évaluation en ligne, sans audit sur site. Un membre du SICE Certification Board examine vos réponses avant l'émission du certificat.
849 CHF la première année, puis 569 CHF par an avec réaudit en ligne.
Tarifs- Questions
- 48
- Questions obligatoires
- les 13
- Autres questions
- min. 24 sur 35
- Validité
- 3 ans
- Prix la 1re année
- 849 CHF
- Dès la 2e année
- 569 CHF par an
- Durée de l'évaluation
- environ 30 minutes
- Certificat après paiement
- en général sous 4 h
- Norme officielle
- iso.org
01: Aperçu
Qu'est-ce que ISO 27001 ?
ISO 27001:2022 définit comment construire un système de management de la sécurité de l'information (SMSI). Au centre se trouve l'appréciation des risques : elle détermine quelles mesures de l'Annexe A vous mettez en oeuvre et pourquoi. L'édition 2022 a révisé les mesures, notamment pour les services cloud, la protection des données et les cyberrisques.
02: Avantages
Ce que ISO 27001 apporte à votre entreprise
Les avantages de la norme viennent d'un système de management mis en oeuvre de façon efficace, pas du certificat seul. Le certificat Zertify documente vos réponses examinées.
- Des réponses documentées dans les questionnaires de sécurité des clients
- Moins d'incidents lorsque les risques sont évalués et traités
- Un cadre pour les exigences du RGPD et de NIS2
- Des réponses à de nombreuses questions lorsque banques, assurances ou groupes évaluent leurs fournisseurs
- Un argument dans les offres aux clients attentifs à la sécurité
- Une procédure définie en cas d'incident
03: Pour qui
ISO 27001 convient à qui ?
- Prestataires informatiques et éditeurs de logiciels
- Fournisseurs de services cloud
- Prestataires financiers et banques
- Secteur de la santé
- E-commerce et services en ligne
- Entreprises traitant des données clients sensibles
04: Exigences
Principales exigences
Évaluer les risques liés à la sécurité de l'information
Définir une politique et des objectifs de sécurité
Mettre en oeuvre les mesures de sécurité (Annexe A)
Établir une déclaration d'applicabilité (DdA)
Sensibiliser et former les collaborateurs
Gérer les incidents de sécurité et en tirer les enseignements
05: Demande
Qui exige ISO 27001 ?
ISO 27001 est la norme que les clients munis d'un questionnaire de sécurité demandent le plus souvent. Cela arrive en général peu avant la signature du contrat.
- Clients entreprises au service achats
- Banques, assurances et groupes contrôlent par questionnaire les prestataires qui traitent leurs données. Avec un SMSI en place, vous pouvez répondre à bon nombre de ces questions.
- Logiciels et SaaS
- Les éditeurs de logiciels cloud sont interrogés tôt sur ISO 27001 et le chiffrement lors des négociations. Sans réponse, les contrats patinent.
- Secteurs réglementés et appels d'offres
- Santé, finance et secteur public exigent des preuves de sécurité de l'information, en partie par contrat, en partie via la surveillance et les documents d'appel d'offres.
06: Évaluation
Déroulement de l'évaluation
L'évaluation compte 48 questions oui/non, en ligne et à votre rythme. 13 d'entre elles sont des questions obligatoires de la norme et doivent toutes recevoir un oui. Parmi les 35 autres questions, il vous faut au moins 24 oui.
| Les questions se répartissent en ces thèmes : | Questions | Dont obligatoires |
|---|---|---|
| Contexte de l'organisme | 4 questions | 1 |
| Leadership | 5 questions | 1 |
| Planification | 7 questions | 4 |
| Support | 6 questions | 2 |
| Activités opérationnelles | 5 questions | 2 |
| Évaluation des performances | 3 questions | 2 |
| Amélioration | 3 questions | 1 |
| Annexe A : mesures organisationnelles | 4 questions | 0 |
| Annexe A : mesures liées aux personnes | 2 questions | 0 |
| Annexe A : mesures physiques | 2 questions | 0 |
| Annexe A : mesures technologiques | 7 questions | 0 |
Après l'évaluation, un membre du SICE Certification Board examine vos réponses. Ce n'est qu'ensuite que Zertify délivre le certificat.
07: Questions types
Questions types de l'évaluation ISO 27001
Quatre questions sur 48 du catalogue, et pourquoi elles comptent.
Une appréciation des risques liés à la sécurité de l'information est-elle réalisée ?
L'appréciation des risques détermine les mesures nécessaires. Sans elle, chaque mesure de sécurité relève du hasard et son choix ne peut pas être justifié.
Existe-t-il une déclaration d'applicabilité (DdA) ?
La DdA relie les risques aux mesures et constitue le premier document que les auditeurs et les clients veulent voir.
Les collaborateurs sont-ils sensibilisés à la sécurité de l'information ?
La plupart des incidents commencent par des personnes, par exemple via le hameçonnage. On attend une formation avec preuve, pas seulement une politique sur l'intranet.
Les non-conformités et les incidents de sécurité sont-ils traités ?
On ne peut pas exclure les incidents. Ce qui compte, c'est de les détecter, les signaler, les évaluer et d'en tirer des enseignements.
08: Ce que vous recevez
Certificat, badge, page de vérification et résultat
Ce que vous recevez après avoir réussi l'évaluation, et à quoi cela vous sert.
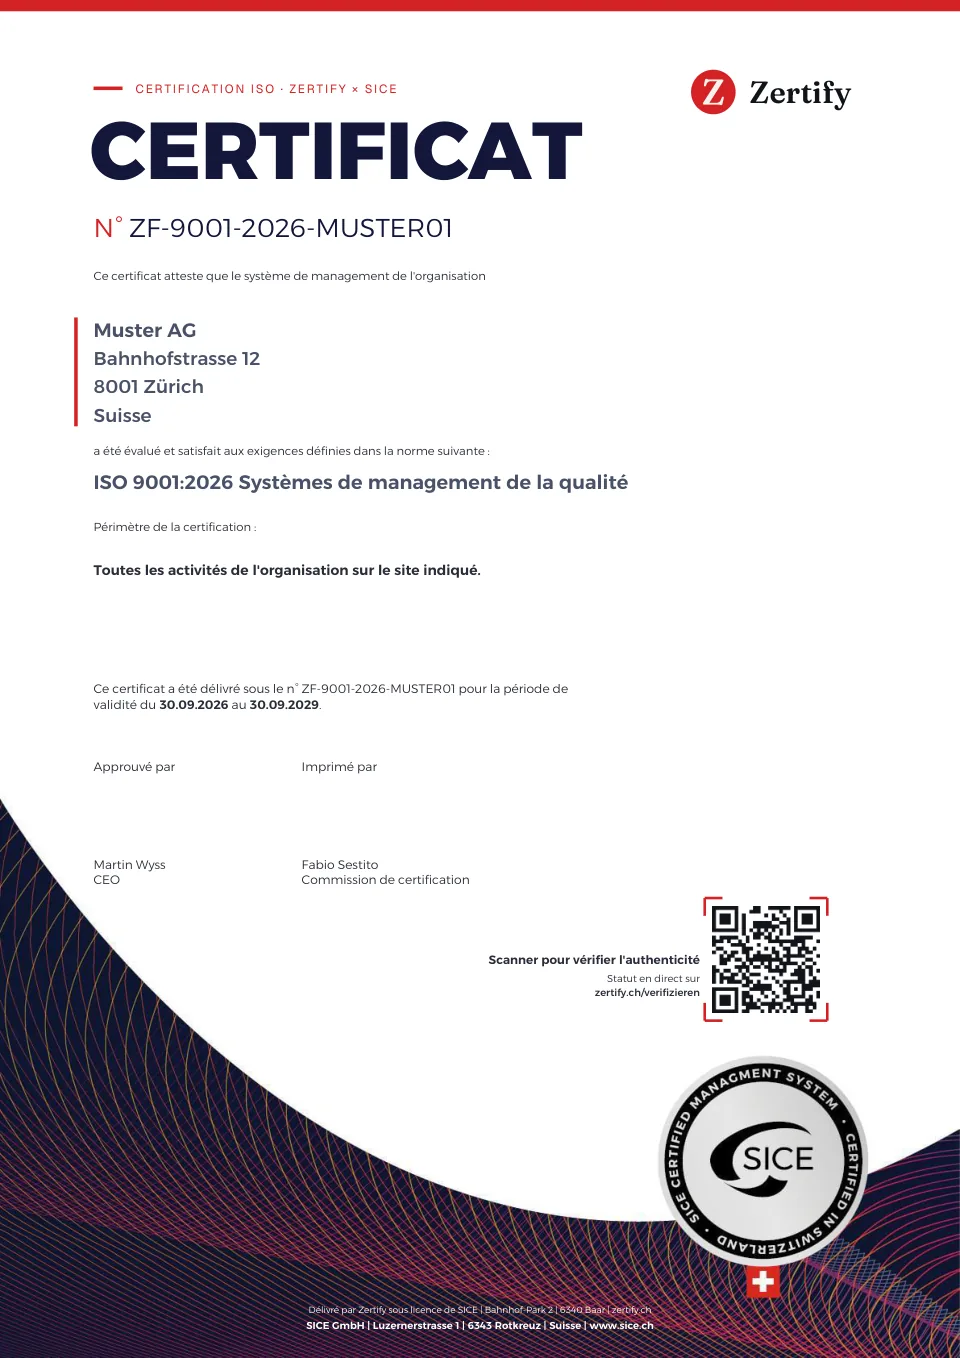
- Certificat en PDFAvec numéro, QR code et sceau de SICE. Valable trois ans, confirmé par le réaudit annuel en ligne. Pour les demandes de clients, les offres et les questionnaires fournisseurs.
- Badge pour site et documentsPour votre site, vos offres et votre signature e-mail. Un clic mène à la page de vérification ; sur le site, il affiche toujours le statut actuel.
- Page de vérification publiquePar numéro ou QR code, vos clients voient eux-mêmes pour quelle entreprise et quelle norme le certificat est émis et s'il est valable.
- Résultat de votre évaluationMontre quelles exigences vous remplissez selon vos réponses et où vous devriez vous améliorer.
- Compte clientCertificats, factures, réaudit et prestations complémentaires au même endroit.
Pour ISO 27001, le certificat indique aussi la version de votre déclaration d'applicabilité (SoA). Un modèle de SoA est disponible en option.
09: Prix
Prix et validité
Prix la 1re année
849 CHF
- Dès la 2e année
- 569 CHF par an
- Validité
- 3 ans
Votre client exige un audit ou une certification accréditée ? Clarifier les exigences
Compris dans le prix
- Évaluation en ligne de 48 questions
- Certificat en PDF, délivré sous licence de SICE
- Réaudit en ligne annuel
- Support par e-mail
La page de vérification indique le statut, la norme et la validité de chaque certificat. En savoir plus dans la FAQ
Voir l'exemple et la méthode d'évaluationTémoignages
Clients avec ISO 27001
«Nos clients nous donnent accès à leurs systèmes. Avant de le faire, ils veulent voir que nous prenons la sécurité de l'information au sérieux. Le certificat ISO 27001 avec la déclaration d'applicabilité répond à cette question, et le code QR le rend immédiatement vérifiable.»
Michael Popsor, Directeur général
Sopranos IT Solutions LLC
ISO 27001:2022Vérifier le certificat
10: Coût
Combien coûte ISO 27001 ? Audit, conseil ou auto-évaluation
ISO 27001 demande plus d'efforts que la qualité ou l'environnement, car il faut construire un SMSI avec analyse des risques et politiques. Pour 10 à 50 collaborateurs, ces ordres de grandeur s'appliquent.
| Voie | Fourchette indicative | Ce qui se cache derrière |
|---|---|---|
| Audit accrédité | Fourchette indicativeCHF 8 000 à 20 000 pour l'audit initial, puis 4 000 à 8 000 par an | Ce qui se cache derrièreLes jours d'audit augmentent avec les effectifs, les sites et le périmètre du SMSI. Un périmètre limité à une ligne de produits coûte bien moins cher que toute l'entreprise. |
| Conseil et mise en place | Fourchette indicativeCHF 15 000 à 50 000 une fois | Ce qui se cache derrièreAnalyse des risques, déclaration d'applicabilité, politiques et formations sont construites en externe. Les équipes techniquement solides y économisent le plus. |
| Auto-évaluation Zertify | Fourchette indicative849 CHF la 1re année, puis 569 CHF par an | Ce qui se cache derrièreVous vérifiez si l'analyse des risques, la déclaration d'applicabilité, les politiques, la formation et la gestion des incidents sont démontrablement en place. Cela ne remplace ni un test d'intrusion ni un audit. |
Tous les montants sont des fourchettes indicatives non contraignantes pour les PME suisses, pas des offres. Seules comptent les offres des prestataires concernés.
11: Durée
Combien de temps dure ISO 27001 ?
Un SMSI accrédité est rarement prêt en moins de six mois, il faut le plus souvent neuf à douze mois. Le temps passe dans la construction, pas dans l'audit.
| Phase | Accréditée | Zertify |
|---|---|---|
| Construire le SMSI | Accréditée6 à 12 mois pour le périmètre, l'analyse des risques, la DdA, les politiques et la formation | ZertifyAucune. Vous évaluez l'état actuel de votre sécurité de l'information |
| Audit externe | AccréditéeÉtape 1 (documents) et étape 2 (mise en oeuvre), plus 4 à 8 semaines de délai de planification | ZertifyEnviron 20 à 30 minutes en ligne, résultat immédiat |
| Certificat | AccréditéeValidation après 2 à 6 semaines, audits de surveillance annuels, renouvellement après trois ans | ZertifyPDF avec vérification par QR code sous 4 heures |
12: Questions complémentaires
Questions complémentaires sur ISO 27001
Questions
Secteurs
RégionsAfficher les régionsMasquer les régions
- ISO 27001 à Zurich
- ISO 27001 à Berne
- ISO 27001 à Bâle
- ISO 27001 à Genève
- ISO 27001 à Lausanne
- ISO 27001 à Lucerne
- ISO 27001 à Saint-Gall
- ISO 27001 à Zoug
- ISO 27001 à Winterthour
- ISO 27001 à Lugano
- ISO 27001 à Aarau
- ISO 27001 à Schaffhouse
- ISO 27001 à Coire
- ISO 27001 à Fribourg
- ISO 27001 à Neuchâtel
- ISO 27001 à Bienne
- ISO 27001 à Thoune
- ISO 27001 à Soleure
- ISO 27001 à Sion
- ISO 27001 à Frauenfeld
Check-list
Check-list ISO 27001:2022 par e-mail
Les 48 questions de l’auto-évaluation ISO 27001 en PDF à cocher, classées par thème. Gratuit, par e-mail.
13: Autres normes
Autres normes
Beaucoup d'entreprises combinent plusieurs normes. Dès deux normes, une remise s'applique.
- ISO 27017:2015: Voir la norme
Sécurité du cloud
Qui exploite ou utilise des services cloud complète son SMSI avec les mesures cloud et clarifie la responsabilité entre fournisseur et client.
dès 799 CHF
- ISO 27018:2025: Voir la norme
Protection des données dans le cloud
Si vous traitez des données personnelles pour des clients dans le cloud, ISO 27018 encadre la protection des données en plus du SMSI.
dès 799 CHF
- ISO 20000-1:2018: Voir la norme
Management des services informatiques
Les prestataires informatiques associent sécurité et qualité de service. Les processus d'incident et de changement sont ancrés dans les deux normes.
dès 799 CHF
14: Blog
Derniers articles sur ISO 27001
- Exigences de l'ISO 27001 expliquées simplement
8 min de lecture
- Certificat ISO 27001 sans audit externe : ce qui est possible
7 min de lecture
- ISO 27001 : la checklist pour start-up, étape par étape
8 min de lecture
15: Questions
Questions fréquentes sur ISO 27001
Oui. La déclaration d'applicabilité est obligatoire. Elle liste toutes les mesures de l'Annexe A, indique si elles s'appliquent et si elles sont mises en oeuvre, et justifie chaque exclusion. Sans DdA, l'audit n'est pas réussi.
L'Annexe A est passée de 114 à 93 mesures réparties en quatre thèmes : organisationnel, humain, physique et technologique. Onze mesures sont nouvelles, dont le renseignement sur les menaces, les services cloud et la suppression des données. La période de transition pour la version 2013 est terminée.
Non. La technique n'est qu'une partie. La norme exige un système de management : évaluer les risques, justifier les mesures, désigner des responsables, mesurer l'efficacité et s'améliorer régulièrement.
ISO 27001 fixe les exigences du système de management et peut être certifiée. ISO 27002 est un guide qui explique les mesures de l'Annexe A et donne des conseils de mise en oeuvre. En pratique, vous travaillez avec les deux.
Oui, avec un périmètre étroit. Une petite équipe a moins de systèmes, des circuits courts et a besoin de moins de politiques. Limitez le périmètre au produit qui intéresse les clients et élargissez-le plus tard.
Pour vos offres, les questionnaires fournisseurs, de nombreux appels d'offres et en interne. Il montre que vous avez répondu aux exigences de la norme dans l'évaluation en ligne et qu'un membre du SICE Certification Board a examiné vos réponses. Si un appel d'offres exige expressément un certificat accrédité, vérifiez-le d'abord via la page Clarifier les exigences.
Certificat ISO 27001 en 4 heures.
L'évaluation est gratuite. Vous ne payez qu'une fois réussie.
La page de vérification indique le statut, la norme et la validité de chaque certificat.