ISO 20000-1:2018
Richiedete ISO 20000-1 online.
ISO 20000-1:2018 Gestione dei servizi IT
Rendete trasparente come gestite la qualità del servizio, gli incidenti e i cambiamenti nei vostri servizi IT. Compilate l'autovalutazione online, senza audit in sede. Un membro del SICE Certification Board verifica i vostri dati prima del rilascio.
CHF 799 il primo anno, poi CHF 529 all'anno con ri-audit online.
Prezzi- Domande
- 36
- Domande obbligatorie
- tutte e 13
- Altre domande
- almeno 16 su 23
- Validità
- 3 anni
- Prezzo nel 1° anno
- CHF 799
- Dal 2° anno
- CHF 529 all'anno
- Durata della valutazione
- circa 30 minuti
- Certificato dopo il pagamento
- per lo più entro 4 ore
- Norma ufficiale
- iso.org
01: Panoramica
Che cos'è ISO 20000-1?
ISO 20000-1:2018 stabilisce i requisiti di un sistema di gestione del servizio (SMS) per i servizi IT. Si basa sulle pratiche ITIL ma, a differenza di ITIL, è certificabile. Sono richiesti tra l'altro un catalogo dei servizi, livelli di servizio concordati, la gestione degli incidenti, dei problemi e dei cambiamenti e il miglioramento continuo dei servizi.
02: Vantaggi
Che cosa offre ISO 20000-1 alla vostra azienda
I vantaggi della norma derivano da un sistema di gestione attuato in modo efficace, non dal solo certificato. Il certificato di Zertify documenta i vostri dati verificati.
- Livelli di servizio misurati e discussi con i clienti
- Meno disservizi ricorrenti grazie alla gestione dei problemi
- Cambiamenti pianificati con approvazione e piano di rollback
- Prestazioni e costi dell'IT comprensibili per le unità di business
- Un catalogo dei servizi chiaro invece di prestazioni su richiesta estemporanea
- Risposte alle domande sulla gestione dei servizi nelle gare per esercizio, hosting e helpdesk
03: Per chi
A chi è adatta ISO 20000-1?
- Fornitori di servizi IT e managed service provider
- Reparti IT interni
- Fornitori di servizi cloud
- Data center
- Fornitori di Software as a Service
- Società di consulenza IT
04: Requisiti
I requisiti principali
Definire il portafoglio e il catalogo dei servizi
Stabilire gli accordi sui livelli di servizio (SLA)
Istituire la gestione degli incidenti e dei problemi
Attuare la gestione dei cambiamenti e dei rilasci
Gestire capacità e disponibilità
Assicurare il miglioramento continuo dei servizi
05: Richiesta
Chi richiede ISO 20000-1?
ISO 20000-1 viene richiesta quando l'IT è venduta come servizio e i clienti vogliono verificare che i processi siano affidabili.
- Clienti di Managed Service Provider
- Banche, ospedali e aziende industriali esternalizzano esercizio e supporto e vogliono vedere dimostrato che gestione degli incidenti, gestione dei cambiamenti e livelli di servizio sono regolati.
- Gare d'appalto per l'esercizio IT
- Per esercizio, hosting e helpdesk ISO 20000-1 è un tipico criterio di idoneità, in parte insieme a ISO 27001.
- IT interna e società di gruppo
- I reparti IT interni usano la norma per rendere trasparenti prestazioni e costi nei confronti delle unità operative.
06: Valutazione
Come si svolge la valutazione
La valutazione comprende 36 domande sì/no, online e al vostro ritmo. 13 di queste sono domande obbligatorie della nostra valutazione e devono avere tutte risposta sì. Delle altre 23 domande vi servono almeno 16 sì.
| Le domande sono suddivise in questi temi: | Domande | Di cui obbligatorie |
|---|---|---|
| Contesto dell'organizzazione | 4 domande | 1 |
| Leadership | 5 domande | 1 |
| Pianificazione | 4 domande | 2 |
| Supporto | 6 domande | 1 |
| Attività operative | 11 domande | 5 |
| Valutazione delle prestazioni | 3 domande | 2 |
| Miglioramento | 3 domande | 1 |
Dopo la valutazione un membro del SICE Certification Board verifica le vostre risposte. Solo dopo Zertify rilascia il certificato.
07: Domande di esempio
Domande di esempio dalla valutazione ISO 20000-1
Quattro delle 36 domande del catalogo, e perché contano.
I requisiti dei servizi vengono definiti?
Senza requisiti del servizio definiti nessuno sa in base a che cosa si misura un servizio. Sono la base di ogni livello di servizio.
Esiste un processo di gestione dei livelli di servizio?
I livelli di servizio rendono la prestazione misurabile e vincolante per contratto. Gli auditor verificano se i numeri vengono davvero rilevati e discussi.
Esiste un processo di gestione dei problemi?
La gestione degli incidenti elimina i sintomi, la gestione dei problemi la causa. Chi separa le due cose vede diminuire i malfunzionamenti ricorrenti.
I cambiamenti vengono attuati in modo controllato?
Molte grandi interruzioni sono conseguenze di modifiche pianificate male. Approvazione e piano di rollback fanno parte del nucleo della gestione dei cambiamenti.
08: Che cosa ricevete
Certificato, badge, pagina di verifica e analisi
Ecco che cosa ricevete dopo aver superato la valutazione, e a che cosa vi serve.
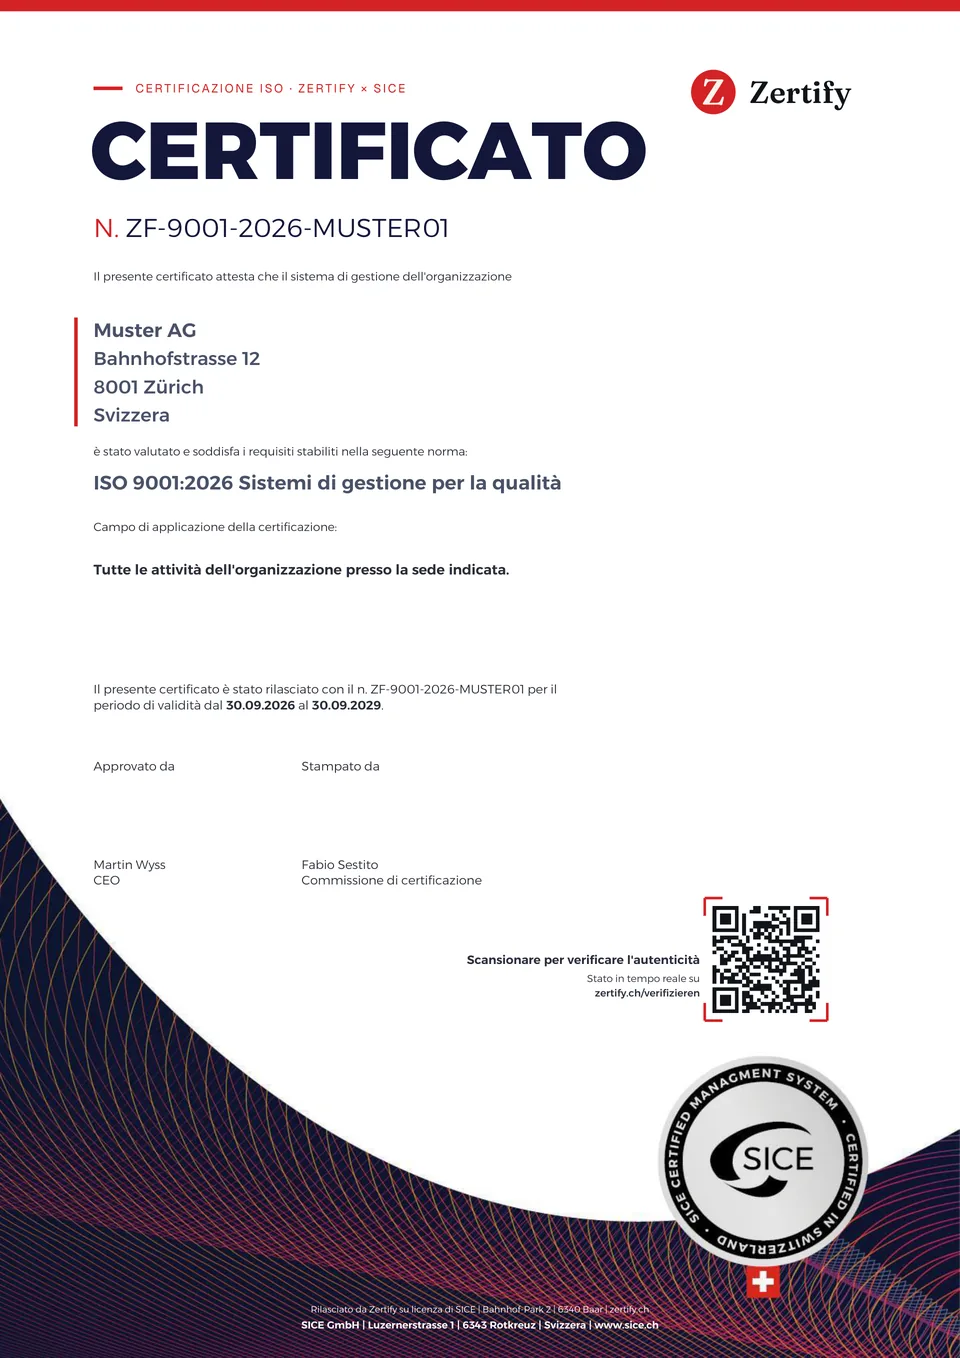
- Certificato in PDFCon numero, codice QR e sigillo di SICE. Valido tre anni, confermato dal ri-audit annuale online. Per richieste dei clienti, offerte e questionari per fornitori.
- Badge per sito web e documentiPer sito web, offerte e firma e-mail. Un clic porta alla pagina di verifica, sul sito web mostra sempre lo stato attuale.
- Pagina di verifica pubblicaCon il numero o il codice QR i clienti vedono da soli per quale azienda e quale norma vale il certificato e se è valido.
- Analisi della vostra valutazioneMostra quali requisiti soddisfate in base ai vostri dati e dove dovreste migliorare.
- Area clientiCertificati, fatture, ri-audit e prestazioni supplementari in un unico posto.
09: Prezzo
Prezzo e validità
Prezzo nel 1° anno
CHF 799
- Dal 2° anno
- CHF 529 all'anno
- Validità
- 3 anni
Il vostro cliente richiede un audit o una certificazione accreditata? Chiarire i requisiti
Incluso nel prezzo
- Valutazione online con 36 domande
- Certificato in PDF, rilasciato su licenza di SICE
- Ri-audit annuale online
- Assistenza per e-mail
La pagina di verifica mostra stato, norma e validità di ogni certificato. Maggiori informazioni nelle FAQ
Vedere esempio e metodo di verifica10: Costi
Quanto costa ISO 20000-1? Audit, consulenza o autovalutazione
Per ISO 20000-1 sono il numero e la complessità dei servizi a determinare il prezzo. Per un fornitore di servizi IT da 10 a 50 collaboratori valgono all'incirca questi ordini di grandezza.
| Percorso | Valore indicativo | Che cosa comprende |
|---|---|---|
| Audit accreditato | Valore indicativoDa CHF 10'000 a 25'000 per l'audit iniziale, poi da 5'000 a 10'000 all'anno | Che cosa comprendeLe giornate di audit dipendono dal numero di servizi, sedi e collaboratori nel campo di applicazione. Un catalogo dei servizi ristretto tiene basso il prezzo. |
| Consulenza e implementazione | Valore indicativoDa CHF 20'000 a 60'000 una tantum | Che cosa comprendeImpostazione di catalogo dei servizi, livelli di servizio, processi di gestione degli incidenti, dei problemi e dei cambiamenti e adattamento degli strumenti. I processi devono funzionare nel lavoro quotidiano, averli sulla carta non basta. |
| Autovalutazione Zertify | Valore indicativoCHF 799 nel 1° anno, poi CHF 529 all'anno | Che cosa comprendeVerificate se catalogo dei servizi, livelli di servizio, gestione degli incidenti, dei problemi e dei cambiamenti funzionano da voi in modo dimostrabile. Questo non sostituisce i controlli a campione di un auditor nel sistema di ticketing. |
Tutti gli importi sono valori indicativi non vincolanti per le PMI in Svizzera, non offerte. Fanno fede le offerte dei rispettivi fornitori.
11: Durata
Quanto tempo richiede ISO 20000-1?
Una procedura accreditata secondo ISO 20000-1 dura di solito da nove a diciotto mesi, perché i processi devono prima produrre evidenze per settimane.
| Fase | Accreditato | Zertify |
|---|---|---|
| Costruire i processi | AccreditatoDa 6 a 12 mesi per catalogo dei servizi, livelli di servizio e processi, poi diversi mesi di evidenze di esercizio | ZertifyNessuna. Valutate lo stato attuale dei vostri servizi |
| Verifica | AccreditatoFase 1 (documenti) e fase 2 (campioni di ticket e cambiamenti) | ZertifyDa 20 a 30 minuti circa online, risultato immediato |
| Certificato | AccreditatoRilascio dopo un periodo da 2 a 6 settimane, poi audit di sorveglianza annuali | ZertifyPDF con verifica tramite codice QR entro 4 ore |
12: Domande di approfondimento
Domande di approfondimento su ISO 20000-1
Domande
Checklist
Checklist ISO 20000-1:2018 per e-mail
Tutte le 36 domande della valutazione per ISO 20000-1 in PDF da spuntare, ordinate per area tematica. Gratis per e-mail.
13: Altre norme
Altre norme
Molte aziende combinano più norme. Da due norme c'è uno sconto.
- ISO 27001:2022: Vedere la norma
Gestione della sicurezza delle informazioni
Ai fornitori di servizi IT si chiedono spesso insieme qualità del servizio e sicurezza, e la gestione degli incidenti e dei cambiamenti è centrale in entrambe le norme.
da CHF 849
- ISO 9001:2026: Vedere la norma
Gestione per la qualità
Chi governa i servizi secondo ISO 20000-1 usa gli stessi processi di audit e di miglioramento anche per la qualità nell'intera azienda.
da CHF 599
14: Blog
Articoli recenti su ISO 20000-1
- ISO 20000 e ITIL: la differenza per la vostra azienda
7 min di lettura
- ISO 20000-1 per fornitori IT nelle PMI: come procedere
8 min di lettura
- Certificato ISO 20000-1: dimostrare la gestione dei servizi IT
8 min di lettura
15: Domande
Domande frequenti su ISO 20000-1
ITIL è un quadro di riferimento con pratiche collaudate, secondo il quale nessuna organizzazione può farsi certificare. ISO 20000-1 stabilisce requisiti verificabili, secondo i quali le organizzazioni vengono certificate. Chi adotta ITIL soddisfa già molti di questi requisiti.
Sì, se l'IT deve dimostrare le proprie prestazioni alle unità operative. Ottenete servizi definiti, livelli di servizio e indicatori. All'esterno il vantaggio diventa visibile soprattutto nei gruppi e nelle aziende regolamentate.
ISO 27001 protegge le informazioni, cioè riservatezza, integrità e disponibilità. ISO 20000-1 assicura la qualità dei servizi. Entrambe usano la stessa struttura, si sovrappongono nella gestione degli incidenti e dei cambiamenti e vengono spesso combinate.
Il campo di applicazione indica i servizi, le unità organizzative e le sedi per cui vale il sistema. Può essere ristretto, ma non scelto in modo da nascondere i punti deboli. Sul certificato i clienti leggono per prima cosa il campo di applicazione.
ISO 20000-1:2018 segue la High Level Structure e richiede in più la gestione dei rischi e della conoscenza. Le prescrizioni sui processi sono state semplificate, i requisiti per direzione e obiettivi rafforzati. L'edizione 2011 è stata sostituita.
Per offerte, questionari per fornitori, molte gare d'appalto e uso interno. Mostra che avete risposto ai requisiti della norma nella valutazione online e che un membro del SICE Certification Board ha verificato le vostre risposte. Se una gara d'appalto richiede espressamente un certificato accreditato, chiaritelo prima tramite la pagina Chiarire i requisiti.
Certificato ISO 20000-1 in 4 ore.
La valutazione è gratuita. Pagate solo quando l'avete superata.
La pagina di verifica mostra stato, norma e validità di ogni certificato.