ISO 27018:2025
Richiedete ISO 27018 online.
ISO 27018:2025 Protezione dei dati nel cloud
Documentate come il vostro servizio cloud protegge i dati personali e attua le istruzioni dei clienti. Compilate l'autovalutazione online, senza audit in sede. Un membro del SICE Certification Board verifica i vostri dati prima del rilascio.
ISO 27018 viene certificata insieme a ISO 27001. ISO 27001 è inclusa automaticamente nella valutazione.
Avviate la valutazione per ISO 27018Pacchetto con ISO 27001: CHF 1318.40 il primo anno, poi CHF 878.40 all'anno con ri-audit online.
Prezzi- Domande
- 35
- Domande obbligatorie
- tutte e 12
- Altre domande
- almeno 16 su 23
- Edizioni
- 2025 · 2019
- Validità
- 3 anni
- Prezzo nel 1° anno, solo ISO 27018
- CHF 799
- Pacchetto con ISO 27001
- CHF 1318.40
- Durata della valutazione
- circa 30 minuti
- Certificato dopo il pagamento
- per lo più entro 4 ore
- Norma ufficiale
- iso.org
01: Panoramica
Che cos'è ISO 27018?
ISO 27018 disciplina il modo in cui i fornitori di servizi cloud, in qualità di responsabili del trattamento, proteggono i dati personali (PII) nel cloud pubblico. La norma estende ISO 27001 con controlli per la protezione dei dati: limitazione della finalità, cancellazione e restituzione, sub-responsabili del trattamento, notifica delle violazioni dei dati. Aiuta i fornitori di servizi cloud ad adempiere agli obblighi derivanti dal GDPR e dalla LPD svizzera.
02: Vantaggi
Che cosa offre ISO 27018 alla vostra azienda
I vantaggi della norma derivano da un sistema di gestione attuato in modo efficace, non dal solo certificato. Il certificato di Zertify documenta i vostri dati verificati.
- Una prassi documentata di protezione dei dati per i clienti che rispondono secondo il GDPR
- Gestione regolamentata dei dati personali nel cloud
- Risposte alle domande sulla protezione dei dati in gare d'appalto e questionari
- Obblighi chiari su limitazione della finalità, cancellazione e sub-responsabili del trattamento
- Una base per i contratti di trattamento dei dati per conto terzi
- Integrazione a ISO 27001 e ISO 27017
03: Per chi
A chi è adatta ISO 27018?
- Fornitori di servizi cloud con dati personali
- Fornitori SaaS nei settori B2B e B2C
- Responsabili del trattamento secondo il GDPR
- Fornitori cloud del settore sanitario
- Fornitori di software HR e payroll
- Piattaforme di e-commerce
04: Requisiti
I requisiti principali
Garantire la trasparenza sul trattamento dei dati
Assicurare la limitazione della finalità del trattamento dei dati
Consentire la cancellazione e la restituzione delle PII
Coinvolgere i sub-responsabili del trattamento nel rispetto della protezione dei dati
Eseguire valutazioni d'impatto sulla protezione dei dati
Assicurare la notifica in caso di violazioni dei dati personali
05: Richiesta
Chi richiede ISO 27018?
ISO 27018 è richiesta dai clienti che affidano dati personali al cloud e ne rispondono come titolari del trattamento.
- Titolari del trattamento secondo il GDPR e la LPD svizzera
- Chi affida dati personali a un servizio cloud deve scegliere con cura il responsabile del trattamento. ISO 27018 descrive quale prassi di protezione dei dati ci si può aspettare.
- Dati HR, salariali e sanitari
- Ai fornitori di software HR, gestione dei pazienti e contabilità salariale vengono chieste nelle gare d'appalto informazioni su limitazione della finalità, cancellazione e subfornitori.
- Verifiche sulla protezione dei dati e trattative contrattuali
- I responsabili della protezione dei dati e gli uffici legali usano la norma come lista di controllo per i accordi sul trattamento dei dati.
06: Valutazione
Come si svolge la valutazione
La valutazione comprende 35 domande sì/no, online e al vostro ritmo. 12 di queste sono domande obbligatorie della nostra valutazione e devono avere tutte risposta sì. Delle altre 23 domande vi servono almeno 16 sì.
| Le domande sono suddivise in questi temi: | Domande | Di cui obbligatorie |
|---|---|---|
| Trattamento delle PII e limitazione della finalità | 5 domande | 4 |
| Trasparenza e sub-responsabili del trattamento | 5 domande | 2 |
| Restituzione e cancellazione delle PII | 5 domande | 1 |
| Cifratura e misure tecniche di protezione | 7 domande | 1 |
| Divulgazione e richieste delle autorità | 3 domande | 2 |
| Notifica delle violazioni dei dati e risposta agli incidenti | 3 domande | 1 |
| Diritti degli interessati e accesso | 3 domande | 1 |
| Governance e gestione della protezione dei dati | 4 domande | 0 |
Dopo la valutazione un membro del SICE Certification Board verifica le vostre risposte. Solo dopo Zertify rilascia il certificato.
07: Domande di esempio
Domande di esempio dalla valutazione ISO 27018
Quattro delle 35 domande del catalogo, e perché contano.
I titolari del trattamento vengono informati su tutti i sub-responsabili del trattamento impiegati, prima che questi trattino PII?
I clienti rispondono dei propri responsabili del trattamento. Devono sapere chi vede i loro dati prima che accada.
Alla fine del contratto o su istruzione del cliente, le PII vengono cancellate in modo completo e dimostrabile?
Alla fine del contratto i dati personali devono sparire in modo dimostrabile. Una voce cancellata nella banca dati non basta se restano delle copie.
Le PII nel cloud vengono cifrate sia durante la trasmissione sia a riposo?
La cifratura durante la trasmissione e a riposo è la protezione di base che clienti e autorità si aspettano.
I clienti vengono informati senza ingiustificato ritardo (entro il termine concordato) delle violazioni dei dati personali che riguardano le loro PII?
Dopo una violazione dei dati per il cliente decorre un termine di notifica. Quanto prima e più completamente lo informate, tanto meglio può reagire.
08: Che cosa ricevete
Certificato, badge, pagina di verifica e analisi
Ecco che cosa ricevete dopo aver superato la valutazione, e a che cosa vi serve.
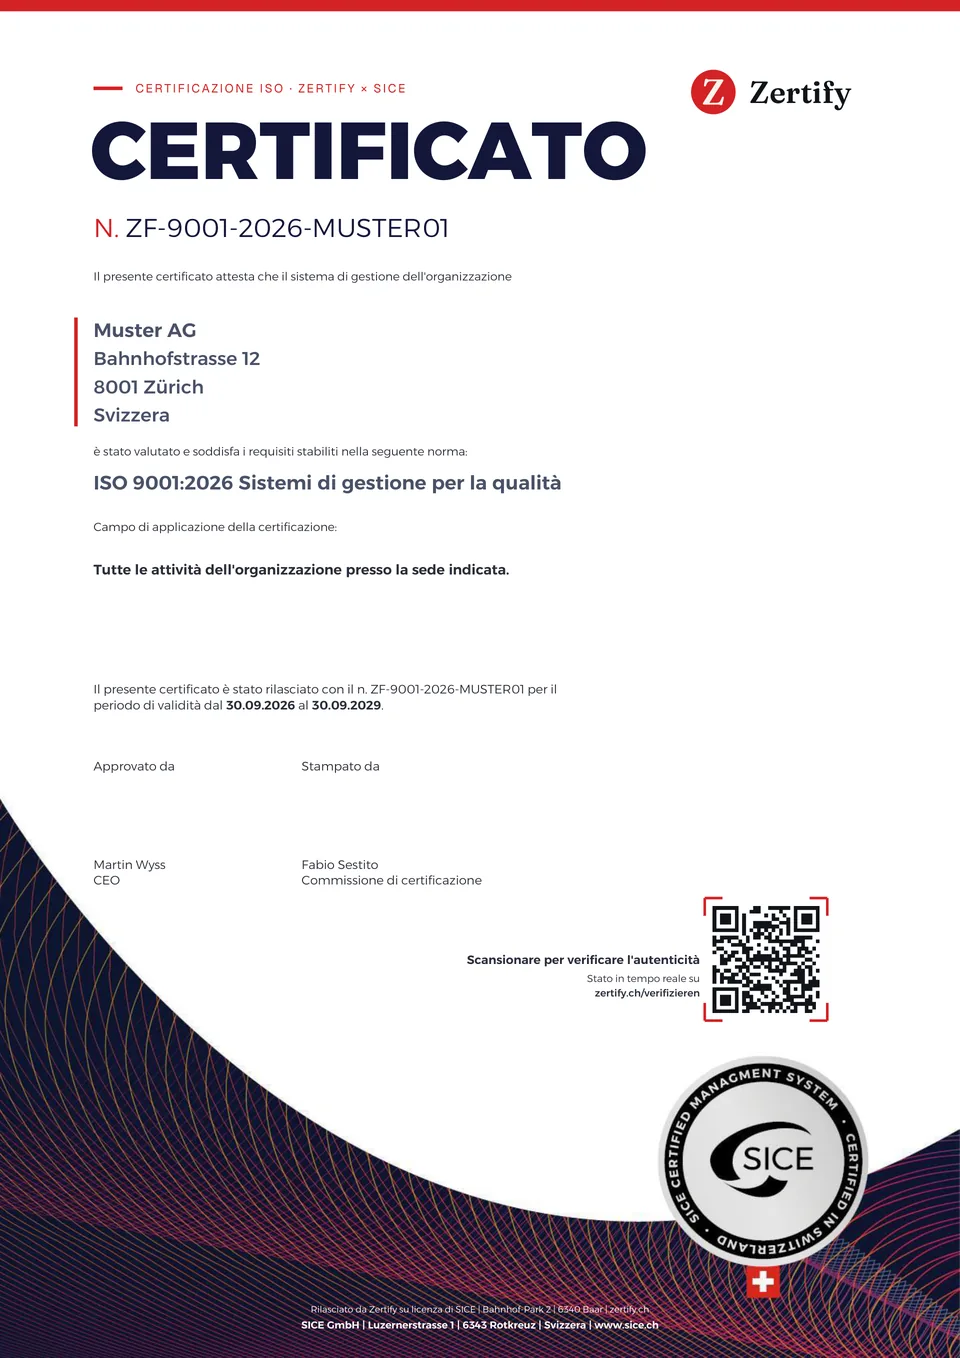
- Certificato in PDFCon numero, codice QR e sigillo di SICE. Valido tre anni, confermato dal ri-audit annuale online. Per richieste dei clienti, offerte e questionari per fornitori.
- Badge per sito web e documentiPer sito web, offerte e firma e-mail. Un clic porta alla pagina di verifica, sul sito web mostra sempre lo stato attuale.
- Pagina di verifica pubblicaCon il numero o il codice QR i clienti vedono da soli per quale azienda e quale norma vale il certificato e se è valido.
- Analisi della vostra valutazioneMostra quali requisiti soddisfate in base ai vostri dati e dove dovreste migliorare.
- Area clientiCertificati, fatture, ri-audit e prestazioni supplementari in un unico posto.
Per ISO 27018 il certificato riporta inoltre la versione della vostra dichiarazione di applicabilità (SoA). Un modello di SoA è disponibile come prestazione supplementare.
09: Prezzo
Prezzo e validità
Prezzo nel 1° anno
CHF 799
ISO 27018 viene certificata insieme a ISO 27001. Il prezzo vale per ISO 27018, ISO 27001 si aggiunge. Da 2 norme vale il 20 % di sconto.
- Dal 2° anno
- CHF 529 all'anno
- Validità
- 3 anni
Il vostro cliente richiede un audit o una certificazione accreditata? Chiarire i requisiti
Incluso nel prezzo
- Valutazione online con 35 domande
- Certificato in PDF, rilasciato su licenza di SICE
- Ri-audit annuale online
- Assistenza per e-mail
La pagina di verifica mostra stato, norma e validità di ogni certificato. Maggiori informazioni nelle FAQ
Vedere esempio e metodo di verifica10: Edizioni
ISO 27018:2025 e ISO 27018:2019
ISO 27018:2025
Pubblicata il 26.08.2025.
Selezionabile su Zertify. Le nuove valutazioni iniziano per impostazione predefinita con questa edizione.
Che cosa cambia
- Terza edizione, pubblicata nell'agosto 2025. Sostituisce ISO/IEC 27018:2019, che è stata ritirata.
- Le linee guida si basano ora su ISO/IEC 27002:2022 e ne seguono i quattro temi: controlli organizzativi, relativi alle persone, fisici e tecnologici.
- Rientrano così nel quadro anche i controlli più recenti di ISO/IEC 27002:2022, ad esempio la cancellazione delle informazioni, il mascheramento dei dati e la prevenzione della fuga di dati.
- L'Appendice A contiene come prima l'insieme esteso di controlli per i responsabili del trattamento nel cloud pubblico, allineato a ISO/IEC 29100:2024.
- Nuova Appendice B con una corrispondenza con l'edizione 2019, che facilita il passaggio.
ISO 27018:2019
Ancora selezionabile per i nuovi certificati. Non è stata fissata una data limite per i nuovi certificati.
I certificati esistenti mantengono la loro edizione. Non c'è un termine di conversione.
11: Costi
Quanto costa ISO 27018? Audit, consulenza o autovalutazione
ISO 27018 viene di solito verificata insieme a ISO 27001. Le cifre qui sotto descrivono quindi il sovrapprezzo per un fornitore cloud che ha da 10 a 50 collaboratori.
| Percorso | Valore indicativo | Che cosa comprende |
|---|---|---|
| Audit accreditato | Valore indicativoCome estensione di ISO 27001, da CHF 2'000 a 5'000 in più | Che cosa comprendeIl sovrapprezzo deriva dalle giornate di audit per il vincolo alle istruzioni, i subfornitori e la cancellazione. Se manca la certificazione ISO 27001, si aggiungono i suoi costi. |
| Consulenza e implementazione | Valore indicativoDa CHF 5'000 a 15'000 una tantum | Che cosa comprendeAccompagnamento in materia di diritto della protezione dei dati, registro dei trattamenti, contratti con i sub-responsabili del trattamento e piano di cancellazione. |
| Autovalutazione Zertify | Valore indicativoCHF 799 nel 1° anno, poi CHF 529 all'anno | Che cosa comprendeVerificate se vincolo alle istruzioni, sub-responsabili del trattamento, cancellazione, cifratura e notifica delle violazioni dei dati sono regolati da voi in modo documentabile. Questo non sostituisce una certificazione di protezione dei dati riconosciuta dalle autorità. |
Tutti gli importi sono valori indicativi non vincolanti per le PMI in Svizzera, non offerte. Fanno fede le offerte dei rispettivi fornitori.
12: Durata
Quanto tempo richiede ISO 27018?
Con un SGSI esistente aggiungete ISO 27018 in pochi mesi, perché si tratta soprattutto di chiarire contratti e procedure.
| Fase | Accreditato | Zertify |
|---|---|---|
| Chiarire la protezione dei dati | AccreditatoDa 2 a 5 mesi per registro dei trattamenti, sub-responsabili del trattamento e piano di cancellazione | ZertifyNessuna. Valutate lo stato attuale della vostra protezione dei dati |
| Verifica | AccreditatoGiornate di audit aggiuntive nell'ambito dell'audit ISO 27001, campionamenti su contratti e prove di cancellazione | ZertifyDa 20 a 30 minuti circa online, risultato immediato |
| Certificato | AccreditatoRilascio dopo un periodo da 2 a 6 settimane, valido nel ciclo della certificazione ISO 27001 | ZertifyPDF con verifica tramite QR entro 4 ore |
13: Domande di approfondimento
Domande di approfondimento su ISO 27018
Domande
Checklist
Checklist ISO 27018:2025 per e-mail
Tutte le 35 domande della valutazione per ISO 27018 in PDF da spuntare, ordinate per area tematica. Gratis per e-mail.
14: Altre norme
Altre norme
Molte aziende combinano più norme. Da due norme c'è uno sconto.
- ISO 27001:2022: Vedere la norma
Gestione della sicurezza delle informazioni
ISO 27018 estende il SGSI alla protezione dei dati. Senza ISO 27001 mancano analisi dei rischi e audit.
da CHF 849
- ISO 27017:2015: Vedere la norma
Sicurezza del cloud
Sicurezza e protezione dei dati nel cloud vanno insieme. ISO 27017 protegge configurazione e accesso, ISO 27018 il trattamento dei dati personali.
da CHF 799
15: Blog
Articoli recenti su ISO 27018
16: Domande
Domande frequenti su ISO 27018
Le nuove valutazioni iniziano con ISO 27018:2025. Se nulla vi si oppone, consigliamo questa edizione. ISO 27018:2019 resta selezionabile per i nuovi certificati, per esempio se un cliente richiede espressamente questa edizione. I certificati esistenti mantengono la loro edizione.
La norma si rivolge ai fornitori che trattano dati personali in un public cloud come responsabili del trattamento. Gli utenti possono usarla come criterio nella scelta del fornitore e richiedere delle prove. La valutazione è formulata dal punto di vista del fornitore.
No. La norma supporta il GDPR e la LPD svizzera, ma non è una certificazione riconosciuta ai sensi dell'art. 42 GDPR. Dimostra diligenza, ma non sostituisce né i contratti né la responsabilità del titolare del trattamento.
Le PII sono informazioni che si riferiscono a una persona identificabile: nomi, indirizzi e-mail, indirizzi IP, numeri cliente, dati sanitari e salariali. Ne fanno parte anche i dati che possono essere attribuiti a una persona solo con conoscenze aggiuntive.
Sì, nei contenuti è in linea con entrambe. La LPD riveduta prevede, come il GDPR, il responsabile del trattamento, gli obblighi di informazione, la cancellazione e la notifica delle violazioni. La norma non sostituisce una valutazione giuridica nel singolo caso.
La norma richiede che i clienti siano informati in anticipo e possano opporsi. Un elenco pubblico aggiornato è il modo più semplice per farlo e nella valutazione viene verificato con una domanda a sé.
Per offerte, questionari per fornitori, molte gare d'appalto e uso interno. Mostra che avete risposto ai requisiti della norma nella valutazione online e che un membro del SICE Certification Board ha verificato le vostre risposte. Se una gara d'appalto richiede espressamente un certificato accreditato, chiaritelo prima tramite la pagina Chiarire i requisiti.
Certificato ISO 27018 in 4 ore.
La valutazione è gratuita. Pagate solo quando l'avete superata.
La pagina di verifica mostra stato, norma e validità di ogni certificato.