ISO 27018:2025
ISO 27018 online beantragen.
ISO 27018:2025 Cloud-Datenschutz
Dokumentieren Sie, wie Ihr Cloud-Dienst Personendaten schützt und Kundenweisungen umsetzt. Sie bearbeiten das Self-Assessment online, ohne Audit vor Ort. Ein Mitglied des SICE Certification Board prüft Ihre Angaben vor der Ausstellung.
ISO 27018 wird zusammen mit ISO 27001 zertifiziert. ISO 27001 ist im Assessment automatisch dabei.
Assessment für ISO 27018 startenPaket mit ISO 27001: CHF 1'318.40 im ersten Jahr, danach CHF 878.40 pro Jahr mit Online-Re-Audit.
Preise- Fragen
- 35
- Pflichtfragen
- alle 12
- Weitere Fragen
- mind. 16 von 23
- Ausgaben
- 2025 · 2019
- Gültigkeit
- 3 Jahre
- Preis im 1. Jahr, ISO 27018 allein
- CHF 799
- Paket mit ISO 27001
- CHF 1'318.40
- Dauer Assessment
- rund 30 Minuten
- Zertifikat nach Zahlung
- meist innert 4 Std.
- Offizielle Norm
- iso.org
01: Überblick
Was ist ISO 27018?
ISO 27018 regelt, wie Cloud-Anbieter als Auftragsverarbeiter personenbezogene Daten (PII) in der Public Cloud schützen. Die Norm erweitert ISO 27001 um Datenschutzkontrollen: Zweckbindung, Löschung und Rückgabe, Unterauftragnehmer, Meldung von Datenpannen. Sie unterstützt Cloud-Anbieter bei den Pflichten aus DSGVO und Schweizer DSG.
02: Vorteile
Was ISO 27018 Ihrem Betrieb bringt
Die Vorteile der Norm entstehen durch ein wirksam umgesetztes Managementsystem, nicht durch das Zertifikat allein. Das Zertifikat von Zertify dokumentiert Ihre geprüften Angaben.
- Eine dokumentierte Datenschutzpraxis für Kunden, die nach DSGVO haften
- Geregelter Umgang mit Personendaten in der Cloud
- Antworten auf Datenschutzfragen in Ausschreibungen und Fragebögen
- Klare Pflichten zu Zweckbindung, Löschung und Unterauftragnehmern
- Eine Grundlage für Auftragsverarbeitungsverträge
- Ergänzung zu ISO 27001 und ISO 27017
03: Für wen
Für wen ist ISO 27018 geeignet?
- Cloud-Service-Provider mit personenbezogenen Daten
- SaaS-Anbieter im B2B- und B2C-Bereich
- Auftragsverarbeiter nach DSGVO
- Healthcare-Cloud-Anbieter
- HR- und Payroll-Software-Anbieter
- E-Commerce-Plattformen
04: Anforderungen
Die wichtigsten Anforderungen
Transparenz über die Datenverarbeitung gewährleisten
Zweckbindung der Datenverarbeitung sicherstellen
Löschung und Rückgabe von PII ermöglichen
Unterauftragnehmer datenschutzkonform einbinden
Datenschutz-Folgenabschätzungen durchführen
Benachrichtigung bei Datenschutzverletzungen sicherstellen
05: Nachfrage
Wer verlangt ISO 27018?
ISO 27018 verlangen Kunden, die Personendaten in die Cloud geben und dafür als Verantwortliche haften.
- Verantwortliche nach DSGVO und Schweizer DSG
- Wer Personendaten an einen Cloud-Dienst übergibt, muss den Auftragsverarbeiter sorgfältig wählen. ISO 27018 beschreibt, welche Datenschutzpraxis dabei zu erwarten ist.
- HR-, Lohn- und Gesundheitsdaten
- Anbieter von HR-Software, Patientenverwaltung und Lohnbuchhaltung werden in Ausschreibungen nach Zweckbindung, Löschung und Unterauftragnehmern gefragt.
- Datenschutzprüfungen und Vertragsverhandlungen
- Datenschutzverantwortliche und Rechtsabteilungen nutzen die Norm als Checkliste für Auftragsverarbeitungsverträge.
06: Assessment
So läuft das Assessment ab
Das Assessment umfasst 35 Ja/Nein-Fragen, online und in Ihrem Tempo. 12 davon sind Pflichtfragen unseres Assessments und müssen alle mit Ja beantwortet sein. Von den übrigen 23 Fragen brauchen Sie mindestens 16 Ja.
| Die Fragen gliedern sich in diese Themen: | Fragen | Davon Pflicht |
|---|---|---|
| PII-Verarbeitung und Zweckbindung | 5 Fragen | 4 |
| Transparenz und Sub-Auftragsverarbeitung | 5 Fragen | 2 |
| Rückgabe und Löschung von PII | 5 Fragen | 1 |
| Verschlüsselung und technische Schutzmassnahmen | 7 Fragen | 1 |
| Offenlegung und Behördenanfragen | 3 Fragen | 2 |
| Datenpannenmeldung und Vorfallreaktion | 3 Fragen | 1 |
| Betroffenenrechte und Auskunft | 3 Fragen | 1 |
| Governance und Datenschutz-Management | 4 Fragen | 0 |
Nach dem Assessment prüft ein Mitglied des SICE Certification Board Ihre Antworten. Erst danach stellt Zertify das Zertifikat aus.
07: Beispielfragen
Beispielfragen aus dem ISO 27018-Assessment
Vier von 35 Fragen aus dem Katalog, und warum sie zählen.
Werden Auftraggeber über alle eingesetzten Sub-Auftragsverarbeiter informiert, bevor diese PII verarbeiten?
Kunden haften für ihre Auftragsverarbeiter. Sie müssen wissen, wer ihre Daten sieht, bevor es geschieht.
Werden PII nach Vertragsende oder auf Weisung des Kunden vollständig und nachweisbar gelöscht?
Bei Vertragsende müssen Personendaten nachweisbar verschwinden. Ein gelöschter Eintrag in der Datenbank genügt nicht, wenn Kopien bleiben.
Werden PII in der Cloud sowohl bei der Übertragung als auch im Ruhezustand verschlüsselt?
Verschlüsselung bei der Übertragung und im Ruhezustand ist der Grundschutz, den Kunden und Behörden erwarten.
Werden Kunden unverzüglich (innerhalb der vereinbarten Frist) über Datenschutzverletzungen informiert, die ihre PII betreffen?
Nach einer Datenpanne läuft für den Kunden eine Meldefrist. Je früher und vollständiger Sie informieren, desto besser kann er reagieren.
08: Das bekommen Sie
Zertifikat, Badge, Prüfseite und Auswertung
Das erhalten Sie nach bestandenem Assessment, und dafür setzen Sie es ein.
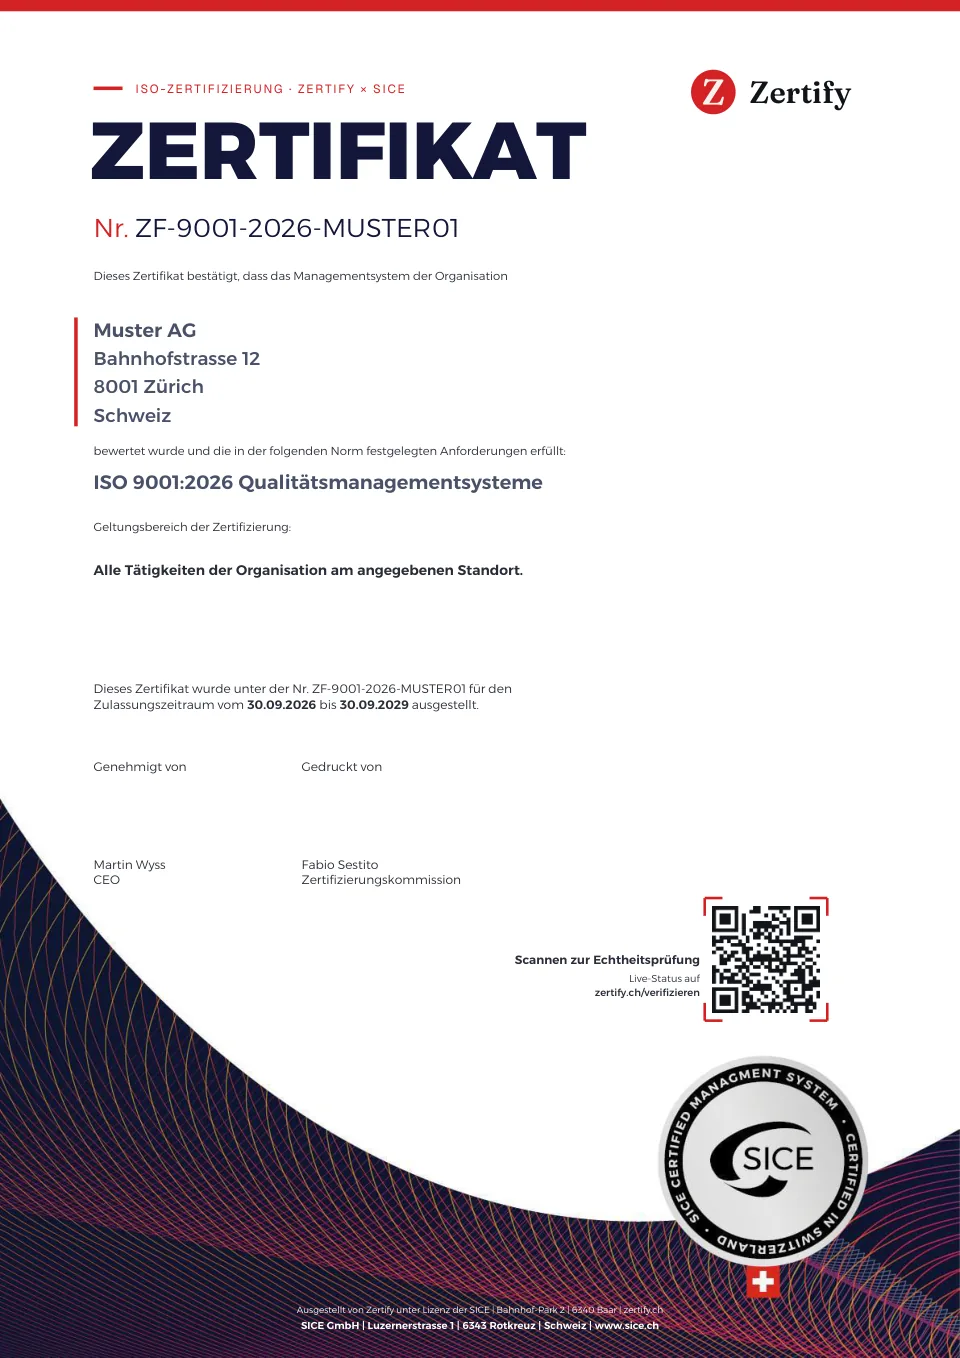
- Zertifikat als PDFMit Nummer, QR-Code und Siegel der SICE. Drei Jahre gültig, bestätigt durch das jährliche Online-Re-Audit. Für Kundenanfragen, Offerten und Lieferantenfragebögen.
- Badge für Website und DokumenteFür Website, Offerten und E-Mail-Signatur. Ein Klick führt zur Prüfseite, auf der Website zeigt es immer den aktuellen Status.
- Öffentliche PrüfseiteKunden sehen per Nummer oder QR-Code selbst, für welches Unternehmen und welche Norm das Zertifikat gilt und ob es gültig ist.
- Auswertung Ihres AssessmentsZeigt, welche Anforderungen Sie nach Ihren Angaben erfüllen und wo Sie nachbessern sollten.
- KundenkontoZertifikate, Rechnungen, Re-Audit und Zusatzleistungen an einem Ort.
Für ISO 27018 steht zusätzlich die Version Ihrer Erklärung zur Anwendbarkeit (SoA) auf dem Zertifikat. Eine SoA-Vorlage gibt es als Zusatzleistung.
09: Preis
Preis und Gültigkeit
Preis im 1. Jahr
CHF 799
ISO 27018 wird zusammen mit ISO 27001 zertifiziert. Der Preis gilt für ISO 27018, ISO 27001 kommt dazu. Ab 2 Normen gilt 20 % Rabatt.
- Ab dem 2. Jahr
- CHF 529 pro Jahr
- Gültigkeit
- 3 Jahre
Ihr Kunde verlangt ein Audit oder eine akkreditierte Zertifizierung? Anforderungen klären
Im Preis enthalten
- Online-Assessment mit 35 Fragen
- Zertifikat als PDF, ausgestellt unter Lizenz der SICE
- Jährliches Online-Re-Audit
- Support per E-Mail
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats. Mehr dazu in den FAQ
Muster und Prüfmethode ansehen10: Ausgaben
ISO 27018:2025 und ISO 27018:2019
ISO 27018:2025
Veröffentlicht am 26.08.2025.
Bei Zertify wählbar. Neue Assessments starten standardmässig mit dieser Ausgabe.
Was sich ändert
- Dritte Ausgabe, veröffentlicht im August 2025. Sie ersetzt ISO/IEC 27018:2019, die zurückgezogen wurde.
- Die Leitlinien bauen neu auf ISO/IEC 27002:2022 auf und folgen deren vier Themen: organisatorische, personenbezogene, physische und technologische Massnahmen.
- Damit gehören auch die neueren Massnahmen aus ISO/IEC 27002:2022 zum Rahmen, etwa Löschung von Informationen, Datenmaskierung und Verhinderung von Datenabfluss.
- Anhang A enthält weiterhin den erweiterten Kontrollsatz für Auftragsverarbeiter in der Public Cloud, abgestimmt auf ISO/IEC 29100:2024.
- Neuer Anhang B mit einer Zuordnung zur Ausgabe 2019, die den Umstieg erleichtert.
ISO 27018:2019
Für neue Zertifikate weiterhin wählbar. Ein Stichtag für neue Zertifikate ist nicht festgelegt.
Bestehende Zertifikate behalten ihre Ausgabe. Eine Umstellungsfrist gibt es nicht.
11: Kosten
Was kostet ISO 27018? Audit, Beratung oder Self-Assessment
ISO 27018 wird meist zusammen mit ISO 27001 geprüft. Die Zahlen unten beschreiben darum den Aufpreis für einen Cloud-Anbieter mit 10 bis 50 Mitarbeitenden.
| Weg | Richtwert | Was dahintersteckt |
|---|---|---|
| Akkreditiertes Audit | RichtwertAls Erweiterung von ISO 27001 CHF 2'000 bis 5'000 zusätzlich | Was dahinterstecktDer Aufpreis entsteht durch Audittage für Weisungsbindung, Unterauftragnehmer und Löschung. Die Kosten der ISO 27001 Zertifizierung kommen hinzu, falls sie fehlt. |
| Beratung und Einführung | RichtwertCHF 5'000 bis 15'000 einmalig | Was dahinterstecktDatenschutzrechtliche Begleitung, Verarbeitungsverzeichnis, Verträge mit Unterauftragsverarbeitern und Löschkonzept. |
| Zertify Self-Assessment | RichtwertCHF 799 im 1. Jahr, danach CHF 529 pro Jahr | Was dahinterstecktSie prüfen, ob Weisungsbindung, Unterauftragsverarbeiter, Löschung, Verschlüsselung und Datenpannenmeldung belegbar geregelt sind. Eine behördlich anerkannte Datenschutzzertifizierung ersetzt das nicht. |
Alle Beträge sind unverbindliche Richtwerte für KMU in der Schweiz, keine Offerten. Massgebend sind die Angebote der jeweiligen Anbieter.
12: Dauer
Wie lange dauert ISO 27018?
Mit bestehendem ISMS ergänzen Sie ISO 27018 in wenigen Monaten, weil vor allem Verträge und Abläufe zu klären sind.
| Phase | Akkreditiert | Zertify |
|---|---|---|
| Datenschutz klären | Akkreditiert2 bis 5 Monate für Verarbeitungsverzeichnis, Unterauftragsverarbeiter und Löschkonzept | ZertifyKeine. Sie bewerten den heutigen Stand Ihres Datenschutzes |
| Prüfung | AkkreditiertZusätzliche Audittage im Rahmen des ISO 27001 Audits, Stichproben bei Verträgen und Löschnachweisen | ZertifyEtwa 20 bis 30 Minuten online, Auswertung sofort |
| Zertifikat | AkkreditiertFreigabe nach 2 bis 6 Wochen, gültig im Zyklus der ISO 27001 Zertifizierung | ZertifyPDF mit QR-Verifikation innerhalb von 4 Stunden |
13: Weiterführende Fragen
Weiterführende Fragen zu ISO 27018
Fragen
Checkliste
ISO 27018:2025 Checkliste per E-Mail
Alle 35 Fragen des Assessments für ISO 27018 als PDF zum Abhaken, nach Themenbereich geordnet. Kostenlos per E-Mail.
14: Weitere Normen
Weitere Normen
Viele Betriebe kombinieren mehrere Normen. Ab zwei Normen gibt es Rabatt.
- ISO 27001:2022: Norm ansehen
Informationssicherheitsmanagement
ISO 27018 erweitert das ISMS um Datenschutz. Ohne ISO 27001 fehlen Risikoanalyse und Audits.
ab CHF 849
- ISO 27017:2015: Norm ansehen
Cloud-Sicherheit
Sicherheit und Datenschutz in der Cloud gehören zusammen. ISO 27017 sichert Konfiguration und Zugriff, ISO 27018 den Umgang mit Personendaten.
ab CHF 799
15: Blog
Aktuelle Artikel zu ISO 27018
16: Fragen
Häufige Fragen zu ISO 27018
Neue Assessments starten mit ISO 27018:2025. Wenn nichts dagegen spricht, empfehlen wir diese Ausgabe. ISO 27018:2019 bleibt für neue Zertifikate wählbar, zum Beispiel wenn ein Kunde ausdrücklich diese Ausgabe verlangt. Bestehende Zertifikate behalten ihre Ausgabe.
Die Norm richtet sich an Anbieter, die als Auftragsverarbeiter Personendaten in einer Public Cloud verarbeiten. Nutzer können sie bei der Anbieterwahl als Kriterium verwenden und Nachweise verlangen. Das Assessment ist aus Sicht des Anbieters formuliert.
Nein. Die Norm unterstützt DSGVO und Schweizer DSG, ist aber keine anerkannte Zertifizierung nach Art. 42 DSGVO. Sie zeigt Sorgfalt, ersetzt aber weder Verträge noch die Verantwortung des Verantwortlichen.
PII sind Informationen, die sich auf eine identifizierbare Person beziehen: Namen, E-Mail-Adressen, IP-Adressen, Kundennummern, Gesundheits- und Lohndaten. Auch Daten, die erst mit Zusatzwissen einer Person zugeordnet werden können, zählen dazu.
Ja, inhaltlich passt sie zu beiden. Das revidierte DSG kennt wie die DSGVO den Auftragsbearbeiter, Informationspflichten, Löschung und die Meldung von Verletzungen. Eine rechtliche Beurteilung im Einzelfall ersetzt die Norm nicht.
Die Norm verlangt, dass Kunden vorab informiert werden und Einspruch erheben können. Eine aktuelle öffentliche Liste ist der einfachste Weg dazu und wird im Assessment als eigene Frage geprüft.
Für Offerten, Lieferantenfragebögen, viele Ausschreibungen und intern. Es zeigt, dass Sie die Anforderungen der Norm im Online-Assessment beantwortet haben und ein Mitglied des SICE Certification Board Ihre Antworten geprüft hat. Verlangt eine Ausschreibung ausdrücklich ein akkreditiertes Zertifikat, klären Sie das vorher über die Seite Anforderungen klären.
ISO 27018-Zertifikat in 4 Stunden.
Das Assessment ist kostenlos. Sie zahlen erst, wenn Sie bestanden haben.
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats.