ISO 20000-1:2018
ISO 20000-1 online beantragen.
ISO 20000-1:2018 IT-Service-Management
Machen Sie nachvollziehbar, wie Sie Servicequalität, Störungen und Änderungen in Ihren IT-Services steuern. Sie bearbeiten das Self-Assessment online, ohne Audit vor Ort. Ein Mitglied des SICE Certification Board prüft Ihre Angaben vor der Ausstellung.
CHF 799 im ersten Jahr, danach CHF 529 pro Jahr mit Online-Re-Audit.
Preise- Fragen
- 36
- Pflichtfragen
- alle 13
- Weitere Fragen
- mind. 16 von 23
- Gültigkeit
- 3 Jahre
- Preis im 1. Jahr
- CHF 799
- Ab dem 2. Jahr
- CHF 529 pro Jahr
- Dauer Assessment
- rund 30 Minuten
- Zertifikat nach Zahlung
- meist innert 4 Std.
- Offizielle Norm
- iso.org
01: Überblick
Was ist ISO 20000-1?
ISO 20000-1:2018 legt Anforderungen an ein Service-Management-System (SMS) für IT-Services fest. Sie baut auf ITIL-Praktiken auf, ist aber im Unterschied zu ITIL zertifizierbar. Gefordert sind unter anderem ein Servicekatalog, vereinbarte Service Levels, Incident-, Problem- und Change-Management sowie die laufende Verbesserung der Services.
02: Vorteile
Was ISO 20000-1 Ihrem Betrieb bringt
Die Vorteile der Norm entstehen durch ein wirksam umgesetztes Managementsystem, nicht durch das Zertifikat allein. Das Zertifikat von Zertify dokumentiert Ihre geprüften Angaben.
- Service Levels, die gemessen und mit Kunden besprochen werden
- Weniger wiederkehrende Störungen dank Problem-Management
- Geplante Changes mit Freigabe und Rückfallplan
- Leistung und Kosten der IT für Fachbereiche nachvollziehbar
- Ein klarer Servicekatalog statt Leistungen auf Zuruf
- Antworten auf Fragen zum Servicemanagement in Ausschreibungen für Betrieb, Hosting und Helpdesk
03: Für wen
Für wen ist ISO 20000-1 geeignet?
- IT-Dienstleister und Managed Service Provider
- Interne IT-Abteilungen
- Cloud-Service-Anbieter
- Rechenzentren
- Software-as-a-Service-Anbieter
- IT-Beratungsunternehmen
04: Anforderungen
Die wichtigsten Anforderungen
Service-Portfolio und -Katalog definieren
Service-Level-Agreements (SLAs) festlegen
Incident- und Problem-Management etablieren
Change- und Release-Management implementieren
Kapazitäts- und Verfügbarkeitsmanagement betreiben
Kontinuierliche Service-Verbesserung sicherstellen
05: Nachfrage
Wer verlangt ISO 20000-1?
ISO 20000-1 wird verlangt, wenn IT als Dienstleistung verkauft wird und Kunden verlässliche Abläufe prüfen wollen.
- Kunden von Managed Service Providern
- Banken, Spitäler und Industriebetriebe lagern Betrieb und Support aus und wollen belegt sehen, dass Incident, Change und Service Level geregelt sind.
- Ausschreibungen für IT-Betrieb
- Bei Betrieb, Hosting und Helpdesk ist ISO 20000-1 ein typisches Eignungskriterium, teils zusammen mit ISO 27001.
- Interne IT und Konzerngesellschaften
- Interne IT-Abteilungen nutzen die Norm, um gegenüber den Fachbereichen Leistung und Kosten transparent zu machen.
06: Assessment
So läuft das Assessment ab
Das Assessment umfasst 36 Ja/Nein-Fragen, online und in Ihrem Tempo. 13 davon sind Pflichtfragen unseres Assessments und müssen alle mit Ja beantwortet sein. Von den übrigen 23 Fragen brauchen Sie mindestens 16 Ja.
| Die Fragen gliedern sich in diese Themen: | Fragen | Davon Pflicht |
|---|---|---|
| Kontext der Organisation | 4 Fragen | 1 |
| Führung | 5 Fragen | 1 |
| Planung | 4 Fragen | 2 |
| Unterstützung | 6 Fragen | 1 |
| Betrieb | 11 Fragen | 5 |
| Bewertung der Leistung | 3 Fragen | 2 |
| Verbesserung | 3 Fragen | 1 |
Nach dem Assessment prüft ein Mitglied des SICE Certification Board Ihre Antworten. Erst danach stellt Zertify das Zertifikat aus.
07: Beispielfragen
Beispielfragen aus dem ISO 20000-1-Assessment
Vier von 36 Fragen aus dem Katalog, und warum sie zählen.
Werden Service-Anforderungen definiert?
Ohne definierte Service-Anforderungen weiss niemand, woran ein Service gemessen wird. Sie sind die Basis jedes Service Levels.
Gibt es einen Service-Level-Management-Prozess?
Service Levels machen Leistung messbar und vertraglich verbindlich. Auditoren prüfen, ob die Zahlen wirklich erhoben und besprochen werden.
Gibt es einen Problem-Management-Prozess?
Incident-Management behebt Symptome, Problem-Management die Ursache. Wer beides trennt, sieht wiederkehrende Störungen sinken.
Werden Changes kontrolliert durchgeführt?
Viele grosse Ausfälle sind Folgen schlecht geplanter Änderungen. Freigabe und Rückfallplan gehören zum Kern des Change-Managements.
08: Das bekommen Sie
Zertifikat, Badge, Prüfseite und Auswertung
Das erhalten Sie nach bestandenem Assessment, und dafür setzen Sie es ein.
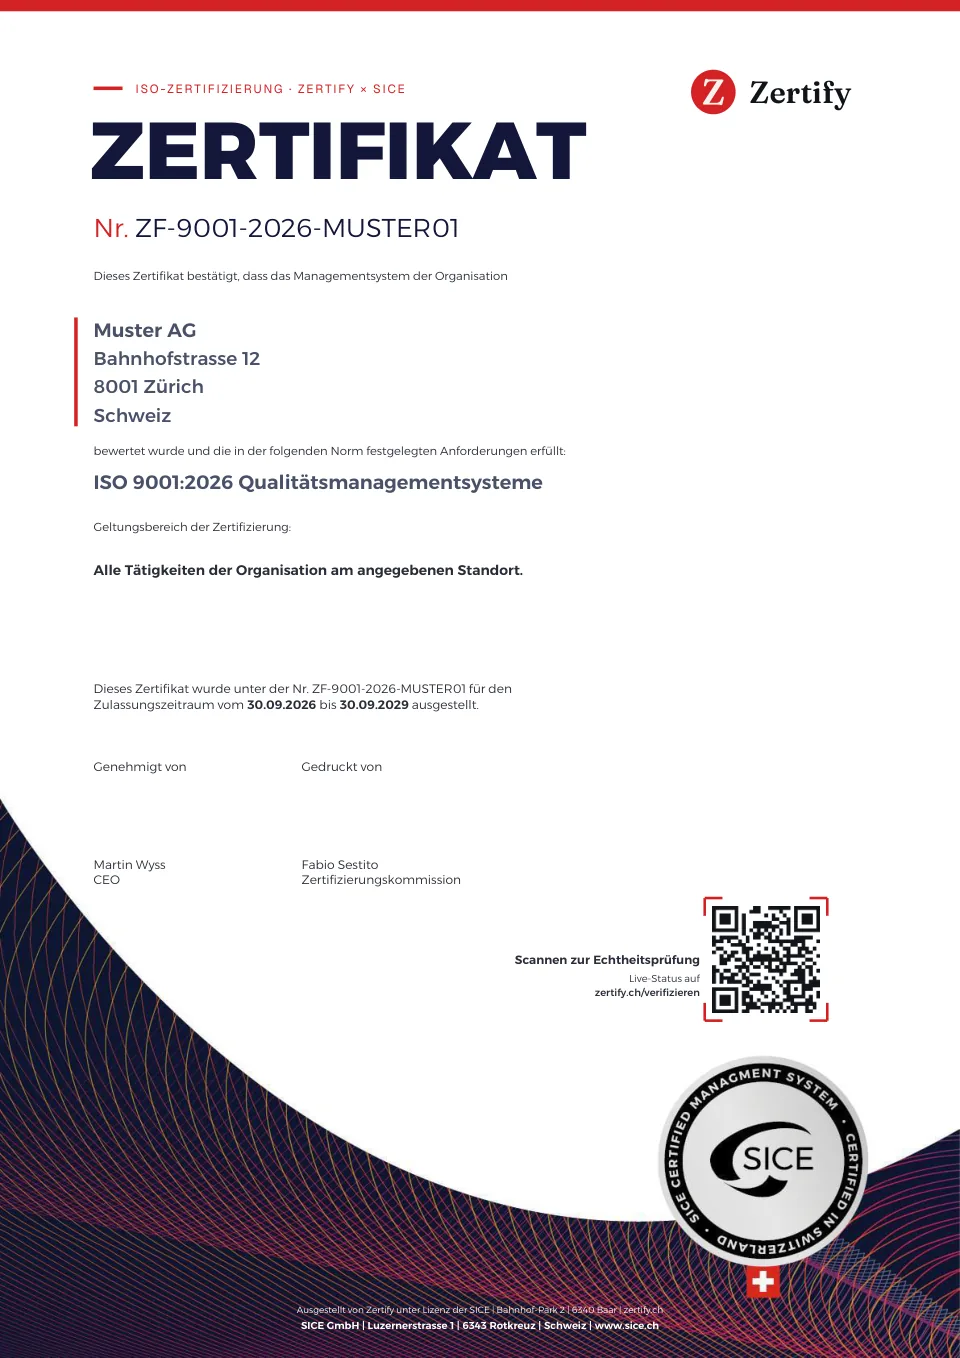
- Zertifikat als PDFMit Nummer, QR-Code und Siegel der SICE. Drei Jahre gültig, bestätigt durch das jährliche Online-Re-Audit. Für Kundenanfragen, Offerten und Lieferantenfragebögen.
- Badge für Website und DokumenteFür Website, Offerten und E-Mail-Signatur. Ein Klick führt zur Prüfseite, auf der Website zeigt es immer den aktuellen Status.
- Öffentliche PrüfseiteKunden sehen per Nummer oder QR-Code selbst, für welches Unternehmen und welche Norm das Zertifikat gilt und ob es gültig ist.
- Auswertung Ihres AssessmentsZeigt, welche Anforderungen Sie nach Ihren Angaben erfüllen und wo Sie nachbessern sollten.
- KundenkontoZertifikate, Rechnungen, Re-Audit und Zusatzleistungen an einem Ort.
09: Preis
Preis und Gültigkeit
Preis im 1. Jahr
CHF 799
- Ab dem 2. Jahr
- CHF 529 pro Jahr
- Gültigkeit
- 3 Jahre
Ihr Kunde verlangt ein Audit oder eine akkreditierte Zertifizierung? Anforderungen klären
Im Preis enthalten
- Online-Assessment mit 36 Fragen
- Zertifikat als PDF, ausgestellt unter Lizenz der SICE
- Jährliches Online-Re-Audit
- Support per E-Mail
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats. Mehr dazu in den FAQ
Muster und Prüfmethode ansehen10: Kosten
Was kostet ISO 20000-1? Audit, Beratung oder Self-Assessment
Bei ISO 20000-1 treiben Zahl und Komplexität der Services den Preis. Für einen IT-Dienstleister mit 10 bis 50 Mitarbeitenden gelten ungefähr diese Grössenordnungen.
| Weg | Richtwert | Was dahintersteckt |
|---|---|---|
| Akkreditiertes Audit | RichtwertCHF 10'000 bis 25'000 Erstaudit, danach 5'000 bis 10'000 pro Jahr | Was dahinterstecktDie Audittage richten sich nach Zahl der Services, Standorte und Mitarbeitenden im Anwendungsbereich. Ein schmaler Servicekatalog hält den Preis tief. |
| Beratung und Einführung | RichtwertCHF 20'000 bis 60'000 einmalig | Was dahinterstecktAufbau von Servicekatalog, Service Levels, Incident-, Problem- und Change-Prozess sowie Anpassung der Werkzeuge. Die Prozesse müssen im Alltag laufen, auf Papier genügt nicht. |
| Zertify Self-Assessment | RichtwertCHF 799 im 1. Jahr, danach CHF 529 pro Jahr | Was dahinterstecktSie prüfen, ob Servicekatalog, Service Levels, Incident-, Problem- und Change-Management bei Ihnen belegbar laufen. Die Stichproben eines Auditors im Ticketsystem ersetzt das nicht. |
Alle Beträge sind unverbindliche Richtwerte für KMU in der Schweiz, keine Offerten. Massgebend sind die Angebote der jeweiligen Anbieter.
11: Dauer
Wie lange dauert ISO 20000-1?
Ein akkreditiertes Verfahren nach ISO 20000-1 dauert meist neun bis achtzehn Monate, weil Prozesse erst über Wochen Nachweise erzeugen müssen.
| Phase | Akkreditiert | Zertify |
|---|---|---|
| Prozesse aufbauen | Akkreditiert6 bis 12 Monate für Servicekatalog, Service Levels und Prozesse, dann mehrere Monate Betriebsnachweise | ZertifyKeine. Sie bewerten den heutigen Stand Ihrer Services |
| Prüfung | AkkreditiertStufe 1 (Dokumente) und Stufe 2 (Stichproben aus Tickets und Changes) | ZertifyEtwa 20 bis 30 Minuten online, Auswertung sofort |
| Zertifikat | AkkreditiertFreigabe nach 2 bis 6 Wochen, danach jährliche Überwachungsaudits | ZertifyPDF mit QR-Verifikation innerhalb von 4 Stunden |
12: Weiterführende Fragen
Weiterführende Fragen zu ISO 20000-1
Fragen
Checkliste
ISO 20000-1:2018 Checkliste per E-Mail
Alle 36 Fragen des Assessments für ISO 20000-1 als PDF zum Abhaken, nach Themenbereich geordnet. Kostenlos per E-Mail.
13: Weitere Normen
Weitere Normen
Viele Betriebe kombinieren mehrere Normen. Ab zwei Normen gibt es Rabatt.
- ISO 27001:2022: Norm ansehen
Informationssicherheitsmanagement
IT-Dienstleister werden oft nach Servicequalität und Sicherheit gemeinsam gefragt, und Incident und Change sind in beiden Normen zentral.
ab CHF 849
- ISO 9001:2026: Norm ansehen
Qualitätsmanagement
Wer Services nach ISO 20000-1 steuert, nutzt dieselben Audit- und Verbesserungsprozesse auch für die Qualität im Gesamtunternehmen.
ab CHF 599
14: Blog
Aktuelle Artikel zu ISO 20000-1
- ISO 20000 und ITIL: Der Unterschied für Ihr Unternehmen
7 Min. Lesezeit
- ISO 20000-1 für IT-Dienstleister im KMU: So gehen Sie vor
8 Min. Lesezeit
- ISO 20000-1 Zertifikat: IT-Service-Management nachweisen
8 Min. Lesezeit
15: Fragen
Häufige Fragen zu ISO 20000-1
ITIL ist ein Rahmenwerk mit bewährten Vorgehensweisen, nach dem sich keine Organisation zertifizieren lässt. ISO 20000-1 legt prüfbare Anforderungen fest, nach denen Organisationen zertifiziert werden. Wer ITIL einsetzt, erfüllt viele dieser Anforderungen bereits.
Ja, wenn die IT gegenüber Fachbereichen Leistung belegen muss. Sie erhalten definierte Services, Service Levels und Kennzahlen. Extern sichtbar wird der Nutzen vor allem bei Konzernen und regulierten Betrieben.
ISO 27001 schützt Informationen, also Vertraulichkeit, Integrität und Verfügbarkeit. ISO 20000-1 sichert die Qualität der Services. Beide nutzen dieselbe Struktur, überschneiden sich bei Incident und Change und werden oft kombiniert.
Der Scope nennt die Services, Organisationseinheiten und Standorte, für die das System gilt. Er darf eng sein, aber nicht so gewählt, dass Schwachstellen ausgeblendet werden. Kunden lesen am Zertifikat zuerst den Scope.
ISO 20000-1:2018 folgt der High Level Structure und verlangt zusätzlich Risiko- und Wissensmanagement. Die Prozessvorgaben wurden vereinfacht, die Anforderungen an Leitung und Ziele gestärkt. Die Ausgabe 2011 ist abgelöst.
Für Offerten, Lieferantenfragebögen, viele Ausschreibungen und intern. Es zeigt, dass Sie die Anforderungen der Norm im Online-Assessment beantwortet haben und ein Mitglied des SICE Certification Board Ihre Antworten geprüft hat. Verlangt eine Ausschreibung ausdrücklich ein akkreditiertes Zertifikat, klären Sie das vorher über die Seite Anforderungen klären.
ISO 20000-1-Zertifikat in 4 Stunden.
Das Assessment ist kostenlos. Sie zahlen erst, wenn Sie bestanden haben.
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats.