ISO 27001:2022
ISO 27001 online beantragen.
ISO 27001:2022 Informationssicherheitsmanagement
Ihre Kunden fragen nach Informationssicherheit? Bewerten Sie, wie Ihr Unternehmen sensible Informationen schützt. Sie bearbeiten das Self-Assessment online, ohne Audit vor Ort. Ein Mitglied des SICE Certification Board prüft Ihre Angaben vor der Ausstellung.
CHF 849 im ersten Jahr, danach CHF 569 pro Jahr mit Online-Re-Audit.
Preise- Fragen
- 48
- Pflichtfragen
- alle 13
- Weitere Fragen
- mind. 24 von 35
- Gültigkeit
- 3 Jahre
- Preis im 1. Jahr
- CHF 849
- Ab dem 2. Jahr
- CHF 569 pro Jahr
- Dauer Assessment
- rund 30 Minuten
- Zertifikat nach Zahlung
- meist innert 4 Std.
- Offizielle Norm
- iso.org
01: Überblick
Was ist ISO 27001?
ISO 27001:2022 legt fest, wie ein Informationssicherheits-Managementsystem (ISMS) aufgebaut ist. Kern ist die Risikobewertung: Sie bestimmt, welche Kontrollen aus Anhang A Sie umsetzen und warum. Die Ausgabe 2022 hat die Kontrollen überarbeitet, unter anderem für Cloud-Dienste, Datenschutz und Cyberrisiken.
02: Vorteile
Was ISO 27001 Ihrem Betrieb bringt
Die Vorteile der Norm entstehen durch ein wirksam umgesetztes Managementsystem, nicht durch das Zertifikat allein. Das Zertifikat von Zertify dokumentiert Ihre geprüften Angaben.
- Dokumentierte Antworten im Sicherheitsfragebogen Ihrer Kunden
- Weniger Sicherheitsvorfälle, wenn Risiken bewertet und behandelt werden
- Eine Struktur für Anforderungen aus DSGVO und NIS2
- Antworten auf viele Fragen, wenn Banken, Versicherungen oder Konzerne Lieferanten prüfen
- Ein Argument in Offerten an sicherheitsbewusste Kunden
- Ein festgelegter Ablauf, wenn ein Vorfall passiert
03: Für wen
Für wen ist ISO 27001 geeignet?
- IT-Dienstleister und Softwareunternehmen
- Cloud-Service-Provider
- Finanzdienstleister und Banken
- Gesundheitswesen
- E-Commerce und Online-Dienste
- Unternehmen mit sensiblen Kundendaten
04: Anforderungen
Die wichtigsten Anforderungen
Informationssicherheitsrisiken bewerten
Sicherheitspolitik und -ziele festlegen
Sicherheitskontrollen (Anhang A) implementieren
Erklärung zur Anwendbarkeit (SoA) erstellen
Mitarbeitende sensibilisieren und schulen
Sicherheitsvorfälle managen und daraus lernen
05: Nachfrage
Wer verlangt ISO 27001?
Nach ISO 27001 fragen Kunden mit Sicherheitsfragebogen am häufigsten. Meist geschieht das kurz vor dem Vertragsabschluss.
- Unternehmenskunden im Einkauf
- Banken, Versicherungen und Konzerne prüfen Dienstleister, die ihre Daten verarbeiten, per Sicherheitsfragebogen. Mit einem umgesetzten ISMS können Sie viele dieser Fragen beantworten.
- Software und SaaS
- Anbieter von Cloud-Software werden in Vertragsverhandlungen früh nach ISO 27001 und Verschlüsselung gefragt. Fehlt die Antwort, stocken Abschlüsse.
- Regulierte Branchen und Ausschreibungen
- Gesundheitswesen, Finanzsektor und öffentliche Hand verlangen Nachweise zur Informationssicherheit, teils vertraglich, teils über Aufsicht und Ausschreibungsunterlagen.
06: Assessment
So läuft das Assessment ab
Das Assessment umfasst 48 Ja/Nein-Fragen, online und in Ihrem Tempo. 13 davon sind Pflichtfragen unseres Assessments und müssen alle mit Ja beantwortet sein. Von den übrigen 35 Fragen brauchen Sie mindestens 24 Ja.
| Die Fragen gliedern sich in diese Themen: | Fragen | Davon Pflicht |
|---|---|---|
| Kontext der Organisation | 4 Fragen | 1 |
| Führung | 5 Fragen | 1 |
| Planung | 7 Fragen | 4 |
| Unterstützung | 6 Fragen | 2 |
| Betrieb | 5 Fragen | 2 |
| Bewertung der Leistung | 3 Fragen | 2 |
| Verbesserung | 3 Fragen | 1 |
| Anhang A: Organisatorische Massnahmen | 4 Fragen | 0 |
| Anhang A: Personenbezogene Massnahmen | 2 Fragen | 0 |
| Anhang A: Physische Massnahmen | 2 Fragen | 0 |
| Anhang A: Technologische Massnahmen | 7 Fragen | 0 |
Nach dem Assessment prüft ein Mitglied des SICE Certification Board Ihre Antworten. Erst danach stellt Zertify das Zertifikat aus.
07: Beispielfragen
Beispielfragen aus dem ISO 27001-Assessment
Vier von 48 Fragen aus dem Katalog, und warum sie zählen.
Wird eine Risikobewertung für die Informationssicherheit durchgeführt?
Die Risikobewertung entscheidet, welche Massnahmen Sie brauchen. Ohne sie ist jede Sicherheitsmassnahme Zufall und ihre Auswahl nicht begründbar.
Gibt es eine Erklärung zur Anwendbarkeit (SoA)?
Die SoA verbindet Risiken mit Massnahmen und ist das erste Dokument, das Auditoren und Kunden sehen wollen.
Sind Mitarbeitende für Informationssicherheit sensibilisiert?
Die meisten Vorfälle beginnen bei Menschen, etwa mit Phishing. Gefragt ist Schulung mit Nachweis, nicht nur eine Richtlinie im Intranet.
Werden Nichtkonformitäten und Sicherheitsvorfälle behandelt?
Vorfälle lassen sich nicht ausschliessen. Entscheidend ist, ob Sie sie erkennen, melden, bewerten und daraus lernen.
08: Das bekommen Sie
Zertifikat, Badge, Prüfseite und Auswertung
Das erhalten Sie nach bestandenem Assessment, und dafür setzen Sie es ein.
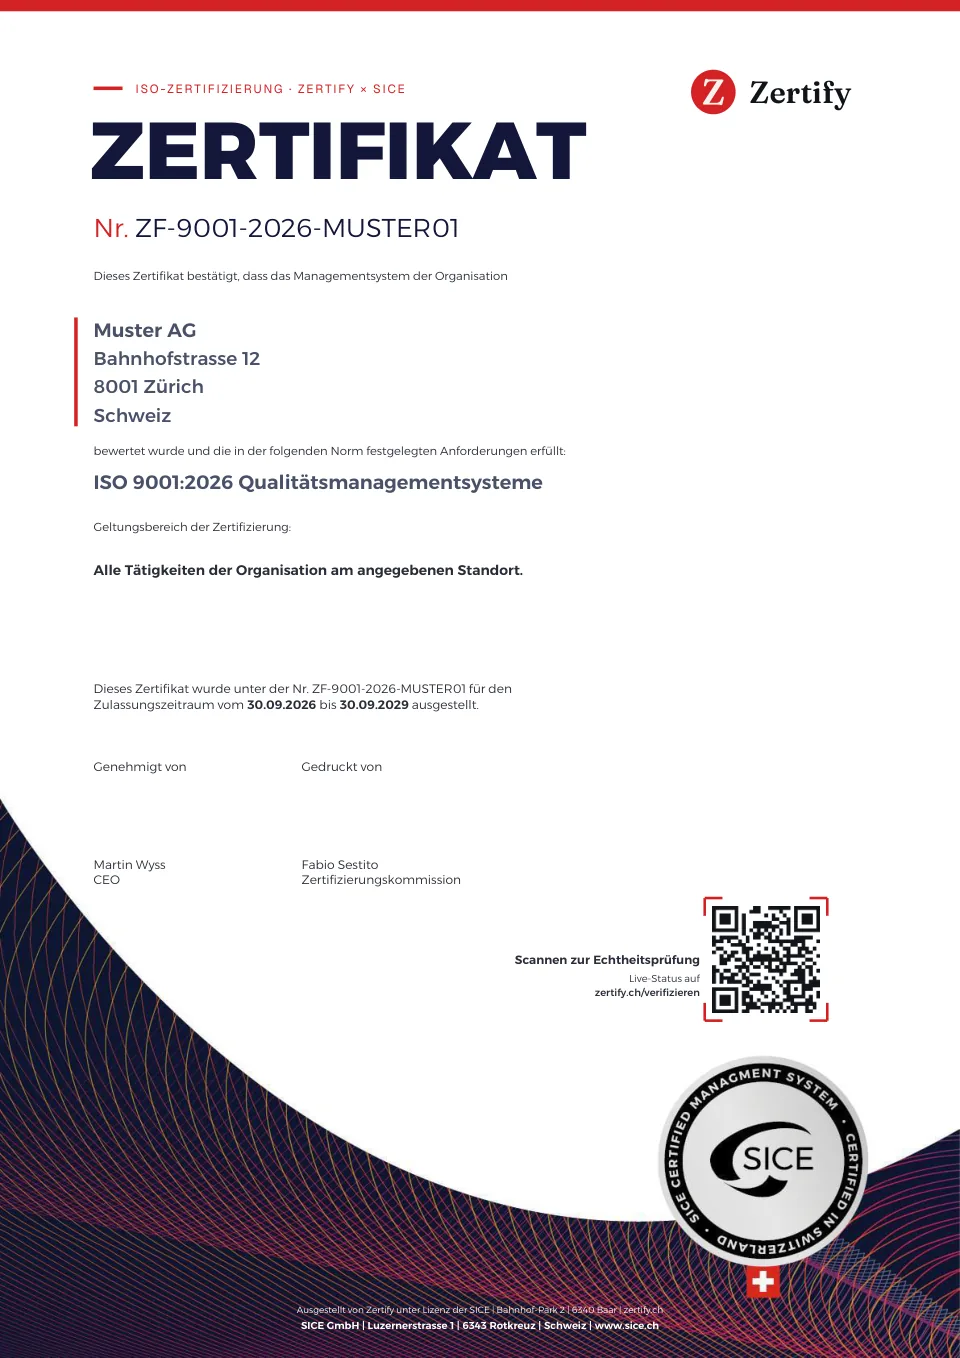
- Zertifikat als PDFMit Nummer, QR-Code und Siegel der SICE. Drei Jahre gültig, bestätigt durch das jährliche Online-Re-Audit. Für Kundenanfragen, Offerten und Lieferantenfragebögen.
- Badge für Website und DokumenteFür Website, Offerten und E-Mail-Signatur. Ein Klick führt zur Prüfseite, auf der Website zeigt es immer den aktuellen Status.
- Öffentliche PrüfseiteKunden sehen per Nummer oder QR-Code selbst, für welches Unternehmen und welche Norm das Zertifikat gilt und ob es gültig ist.
- Auswertung Ihres AssessmentsZeigt, welche Anforderungen Sie nach Ihren Angaben erfüllen und wo Sie nachbessern sollten.
- KundenkontoZertifikate, Rechnungen, Re-Audit und Zusatzleistungen an einem Ort.
Für ISO 27001 steht zusätzlich die Version Ihrer Erklärung zur Anwendbarkeit (SoA) auf dem Zertifikat. Eine SoA-Vorlage gibt es als Zusatzleistung.
09: Preis
Preis und Gültigkeit
Preis im 1. Jahr
CHF 849
- Ab dem 2. Jahr
- CHF 569 pro Jahr
- Gültigkeit
- 3 Jahre
Ihr Kunde verlangt ein Audit oder eine akkreditierte Zertifizierung? Anforderungen klären
Im Preis enthalten
- Online-Assessment mit 48 Fragen
- Zertifikat als PDF, ausgestellt unter Lizenz der SICE
- Jährliches Online-Re-Audit
- Support per E-Mail
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats. Mehr dazu in den FAQ
Muster und Prüfmethode ansehenStimmen
Kunden mit ISO 27001
«Unsere Kunden geben uns Zugang zu ihren Systemen. Bevor sie das tun, wollen sie sehen, dass wir Informationssicherheit ernst nehmen. Das ISO-27001-Zertifikat mit Statement of Applicability beantwortet diese Frage, und der QR-Code macht es sofort prüfbar.»
Michael Popsor, Geschäftsführer
Sopranos IT Solutions LLC
ISO 27001:2022Zertifikat prüfen
10: Kosten
Was kostet ISO 27001? Audit, Beratung oder Self-Assessment
Der Aufwand für ISO 27001 liegt höher als bei Qualität oder Umwelt, weil ein ISMS mit Risikoanalyse und Richtlinien aufgebaut werden muss. Für 10 bis 50 Mitarbeitende gelten ungefähr diese Grössenordnungen.
| Weg | Richtwert | Was dahintersteckt |
|---|---|---|
| Akkreditiertes Audit | RichtwertCHF 8'000 bis 20'000 Erstaudit, danach 4'000 bis 8'000 pro Jahr | Was dahinterstecktDie Audittage steigen mit Mitarbeitenden, Standorten und Umfang des ISMS. Ein Anwendungsbereich nur für eine Produktlinie ist deutlich günstiger als das ganze Unternehmen. |
| Beratung und Einführung | RichtwertCHF 15'000 bis 50'000 einmalig | Was dahinterstecktRisikoanalyse, Erklärung zur Anwendbarkeit, Richtlinien und Schulungen werden extern aufgebaut. Wer technisch stark ist, spart hier am meisten. |
| Zertify Self-Assessment | RichtwertCHF 849 im 1. Jahr, danach CHF 569 pro Jahr | Was dahinterstecktSie prüfen, ob Risikoanalyse, Erklärung zur Anwendbarkeit, Richtlinien, Schulung und Vorfallmanagement bei Ihnen belegbar vorhanden sind. Ein Penetrationstest oder ein Audit wird dadurch nicht ersetzt. |
Alle Beträge sind unverbindliche Richtwerte für KMU in der Schweiz, keine Offerten. Massgebend sind die Angebote der jeweiligen Anbieter.
11: Dauer
Wie lange dauert ISO 27001?
Ein akkreditiertes ISMS ist selten vor sechs Monaten fertig, meist dauert es neun bis zwölf. Zeit kostet der Aufbau, nicht das Audit.
| Phase | Akkreditiert | Zertify |
|---|---|---|
| ISMS aufbauen | Akkreditiert6 bis 12 Monate für Anwendungsbereich, Risikoanalyse, SoA, Richtlinien und Schulung | ZertifyKeine. Sie bewerten den heutigen Stand Ihrer Informationssicherheit |
| Externe Prüfung | AkkreditiertStufe 1 (Dokumente) und Stufe 2 (Umsetzung), dazu 4 bis 8 Wochen Planungsvorlauf | ZertifyEtwa 20 bis 30 Minuten online, Auswertung sofort |
| Zertifikat | AkkreditiertFreigabe nach 2 bis 6 Wochen, jährliche Überwachungsaudits, Rezertifizierung nach drei Jahren | ZertifyPDF mit QR-Verifikation innerhalb von 4 Stunden |
12: Weiterführende Fragen
Weiterführende Fragen zu ISO 27001
Fragen
Branchen
RegionenRegionen anzeigenRegionen ausblenden
- ISO 27001 in Zürich
- ISO 27001 in Bern
- ISO 27001 in Basel
- ISO 27001 in Genf
- ISO 27001 in Lausanne
- ISO 27001 in Luzern
- ISO 27001 in St. Gallen
- ISO 27001 in Zug
- ISO 27001 in Winterthur
- ISO 27001 in Lugano
- ISO 27001 in Aarau
- ISO 27001 in Schaffhausen
- ISO 27001 in Chur
- ISO 27001 in Freiburg
- ISO 27001 in Neuenburg
- ISO 27001 in Biel
- ISO 27001 in Thun
- ISO 27001 in Solothurn
- ISO 27001 in Sitten
- ISO 27001 in Frauenfeld
Checkliste
ISO 27001:2022 Checkliste per E-Mail
Alle 48 Fragen des Assessments für ISO 27001 als PDF zum Abhaken, nach Themenbereich geordnet. Kostenlos per E-Mail.
13: Weitere Normen
Weitere Normen
Viele Betriebe kombinieren mehrere Normen. Ab zwei Normen gibt es Rabatt.
- ISO 27017:2015: Norm ansehen
Cloud-Sicherheit
Wer Cloud-Dienste betreibt oder nutzt, ergänzt sein ISMS um die Cloud-Kontrollen und klärt die Verantwortung zwischen Anbieter und Kunde.
ab CHF 799
- ISO 27018:2025: Norm ansehen
Cloud-Datenschutz
Verarbeiten Sie Personendaten für Kunden in der Cloud, regelt ISO 27018 den Datenschutz zusätzlich zum ISMS.
ab CHF 799
- ISO 20000-1:2018: Norm ansehen
IT-Service-Management
IT-Dienstleister verbinden Sicherheit mit Servicequalität. Incident- und Change-Prozesse sind in beiden Normen verankert.
ab CHF 799
14: Blog
Aktuelle Artikel zu ISO 27001
- ISO 27001 Anforderungen einfach erklärt
7 Min. Lesezeit
- ISO 27001 Zertifikat ohne externes Audit: Was möglich ist
7 Min. Lesezeit
- ISO 27001 Checkliste für Start-ups: 12 Schritte zum Nachweis
8 Min. Lesezeit
15: Fragen
Häufige Fragen zu ISO 27001
Ja. Die Erklärung zur Anwendbarkeit ist Pflicht. Sie listet alle Kontrollen aus Anhang A, sagt, ob sie gelten und ob sie umgesetzt sind, und begründet jeden Ausschluss. Ohne SoA besteht kein Audit.
Anhang A schrumpfte von 114 auf 93 Kontrollen in vier Themen: organisatorisch, personell, physisch und technologisch. Elf Kontrollen sind neu, darunter Threat Intelligence, Cloud-Dienste und Datenlöschung. Die Übergangsfrist für die Version 2013 ist abgelaufen.
Nein. Technik ist nur ein Teil. Die Norm verlangt ein Managementsystem: Risiken bewerten, Massnahmen begründen, Verantwortliche benennen, Wirksamkeit messen und regelmässig verbessern.
ISO 27001 legt die Anforderungen an das Managementsystem fest und ist zertifizierbar. ISO 27002 ist ein Leitfaden, der die Kontrollen aus Anhang A erklärt und Umsetzungshinweise gibt. In der Praxis arbeiten Sie mit beiden.
Ja, mit engem Anwendungsbereich. Ein kleines Team hat weniger Systeme, kurze Wege und braucht weniger Richtlinien. Legen Sie den Scope auf das Produkt fest, das Kunden interessiert, und erweitern Sie später.
Für Offerten, Lieferantenfragebögen, viele Ausschreibungen und intern. Es zeigt, dass Sie die Anforderungen der Norm im Online-Assessment beantwortet haben und ein Mitglied des SICE Certification Board Ihre Antworten geprüft hat. Verlangt eine Ausschreibung ausdrücklich ein akkreditiertes Zertifikat, klären Sie das vorher über die Seite Anforderungen klären.
ISO 27001-Zertifikat in 4 Stunden.
Das Assessment ist kostenlos. Sie zahlen erst, wenn Sie bestanden haben.
Die Prüfseite zeigt Status, Norm und Gültigkeit jedes Zertifikats.