ISO 27001:2022
Richiedete ISO 27001 online.
ISO 27001:2022 Gestione della sicurezza delle informazioni
I vostri clienti vi chiedono della sicurezza delle informazioni? Valutate come la vostra azienda protegge le informazioni sensibili. Compilate l'autovalutazione online, senza audit in sede. Un membro del SICE Certification Board verifica i vostri dati prima del rilascio.
CHF 849 il primo anno, poi CHF 569 all'anno con ri-audit online.
Prezzi- Domande
- 48
- Domande obbligatorie
- tutte e 13
- Altre domande
- almeno 24 su 35
- Validità
- 3 anni
- Prezzo nel 1° anno
- CHF 849
- Dal 2° anno
- CHF 569 all'anno
- Durata della valutazione
- circa 30 minuti
- Certificato dopo il pagamento
- per lo più entro 4 ore
- Norma ufficiale
- iso.org
01: Panoramica
Che cos'è ISO 27001?
ISO 27001:2022 stabilisce come è strutturato un sistema di gestione per la sicurezza delle informazioni (SGSI). Il nucleo è la valutazione del rischio: determina quali controlli dell'Appendice A attuate e perché. L'edizione 2022 ha rivisto i controlli, tra l'altro per i servizi cloud, la protezione dei dati e i rischi cyber.
02: Vantaggi
Che cosa offre ISO 27001 alla vostra azienda
I vantaggi della norma derivano da un sistema di gestione attuato in modo efficace, non dal solo certificato. Il certificato di Zertify documenta i vostri dati verificati.
- Risposte documentate nel questionario di sicurezza dei vostri clienti
- Meno incidenti di sicurezza quando i rischi vengono valutati e trattati
- Una struttura per i requisiti di GDPR e NIS2
- Risposte a molte domande quando banche, assicurazioni o grandi gruppi verificano i fornitori
- Un argomento nelle offerte ai clienti attenti alla sicurezza
- Una procedura stabilita quando si verifica un incidente
03: Per chi
A chi è adatta ISO 27001?
- Fornitori di servizi IT e aziende software
- Fornitori di servizi cloud
- Fornitori di servizi finanziari e banche
- Settore sanitario
- E-commerce e servizi online
- Aziende con dati sensibili dei clienti
04: Requisiti
I requisiti principali
Valutare i rischi per la sicurezza delle informazioni
Stabilire politica e obiettivi di sicurezza
Attuare i controlli di sicurezza (Appendice A)
Redigere la dichiarazione di applicabilità (SoA)
Sensibilizzare e formare i collaboratori
Gestire gli incidenti di sicurezza e trarne insegnamento
05: Richiesta
Chi richiede ISO 27001?
A chiedere ISO 27001 sono più spesso i clienti con un questionario di sicurezza. Di solito succede poco prima della firma del contratto.
- Uffici acquisti dei clienti aziendali
- Banche, assicurazioni e gruppi verificano con un questionario di sicurezza i fornitori di servizi che trattano i loro dati. Con un SGSI attuato potete rispondere a molte di queste domande.
- Software e SaaS
- Ai fornitori di software cloud vengono chieste presto, nelle trattative contrattuali, ISO 27001 e la cifratura. Se manca la risposta, la chiusura dei contratti si blocca.
- Settori regolamentati e gare d'appalto
- Sanità, settore finanziario ed enti pubblici richiedono prove sulla sicurezza delle informazioni, in parte per contratto, in parte tramite la vigilanza e i documenti di gara.
06: Valutazione
Come si svolge la valutazione
La valutazione comprende 48 domande sì/no, online e al vostro ritmo. 13 di queste sono domande obbligatorie della nostra valutazione e devono avere tutte risposta sì. Delle altre 35 domande vi servono almeno 24 sì.
| Le domande sono suddivise in questi temi: | Domande | Di cui obbligatorie |
|---|---|---|
| Contesto dell'organizzazione | 4 domande | 1 |
| Leadership | 5 domande | 1 |
| Pianificazione | 7 domande | 4 |
| Supporto | 6 domande | 2 |
| Attività operative | 5 domande | 2 |
| Valutazione delle prestazioni | 3 domande | 2 |
| Miglioramento | 3 domande | 1 |
| Appendice A: controlli organizzativi | 4 domande | 0 |
| Appendice A: controlli relativi alle persone | 2 domande | 0 |
| Appendice A: controlli fisici | 2 domande | 0 |
| Appendice A: controlli tecnologici | 7 domande | 0 |
Dopo la valutazione un membro del SICE Certification Board verifica le vostre risposte. Solo dopo Zertify rilascia il certificato.
07: Domande di esempio
Domande di esempio dalla valutazione ISO 27001
Quattro delle 48 domande del catalogo, e perché contano.
Viene effettuata una valutazione del rischio per la sicurezza delle informazioni?
La valutazione del rischio decide quali misure vi servono. Senza di essa ogni misura di sicurezza è casuale e la sua scelta non è motivabile.
Esiste una dichiarazione di applicabilità (SoA)?
La SoA collega i rischi alle misure ed è il primo documento che auditor e clienti vogliono vedere.
I collaboratori sono sensibilizzati alla sicurezza delle informazioni?
La maggior parte degli incidenti parte dalle persone, ad esempio con il phishing. Serve una formazione con evidenza, non solo una politica nell'intranet.
Le non conformità e gli incidenti di sicurezza vengono trattati?
Gli incidenti non si possono escludere. Conta se li riconoscete, li segnalate, li valutate e ne traete insegnamento.
08: Che cosa ricevete
Certificato, badge, pagina di verifica e analisi
Ecco che cosa ricevete dopo aver superato la valutazione, e a che cosa vi serve.
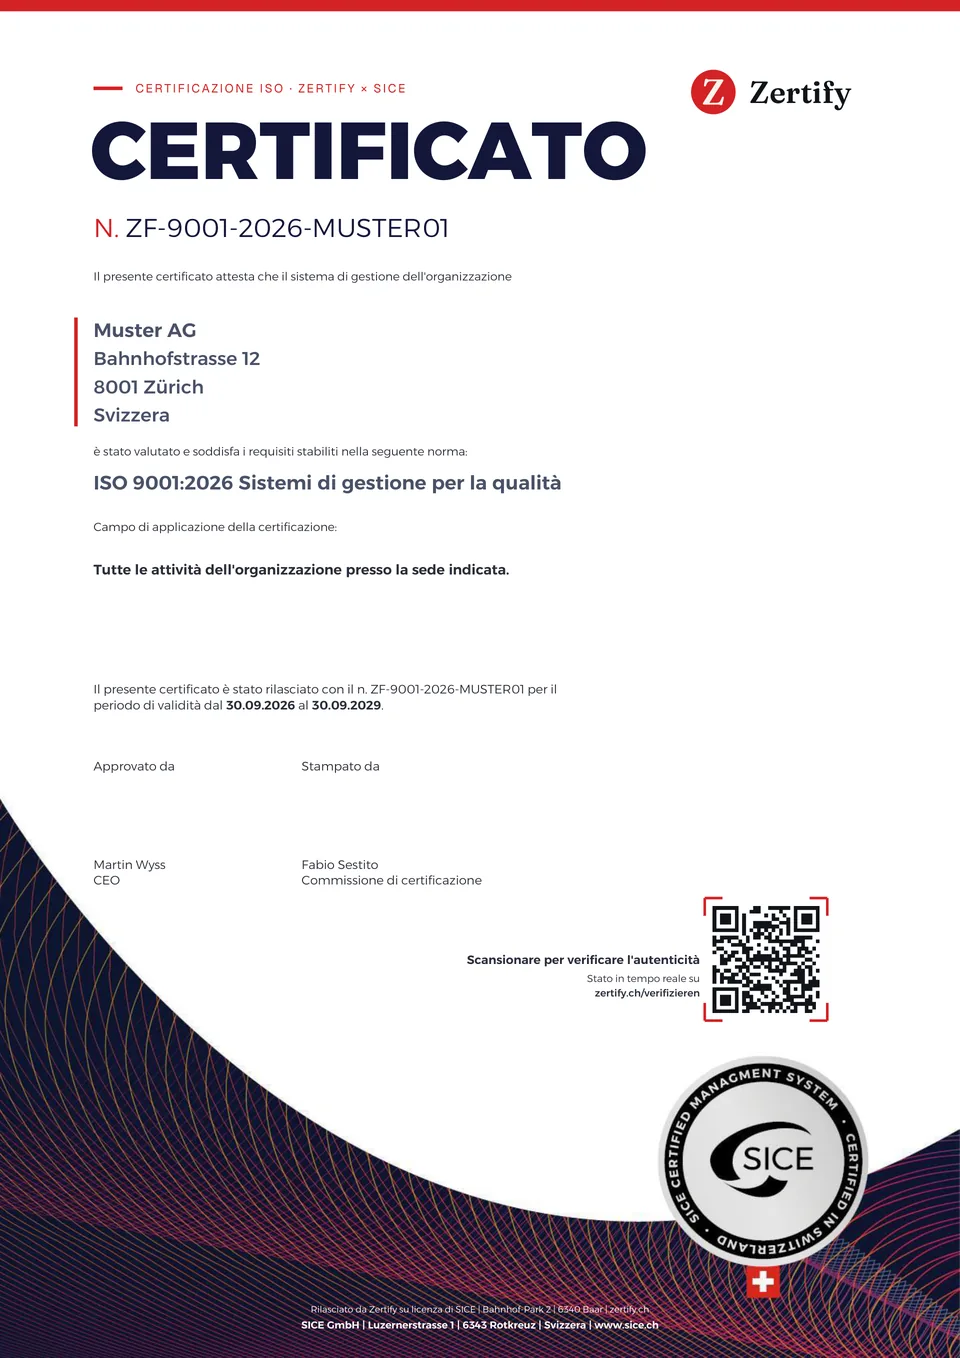
- Certificato in PDFCon numero, codice QR e sigillo di SICE. Valido tre anni, confermato dal ri-audit annuale online. Per richieste dei clienti, offerte e questionari per fornitori.
- Badge per sito web e documentiPer sito web, offerte e firma e-mail. Un clic porta alla pagina di verifica, sul sito web mostra sempre lo stato attuale.
- Pagina di verifica pubblicaCon il numero o il codice QR i clienti vedono da soli per quale azienda e quale norma vale il certificato e se è valido.
- Analisi della vostra valutazioneMostra quali requisiti soddisfate in base ai vostri dati e dove dovreste migliorare.
- Area clientiCertificati, fatture, ri-audit e prestazioni supplementari in un unico posto.
Per ISO 27001 il certificato riporta inoltre la versione della vostra dichiarazione di applicabilità (SoA). Un modello di SoA è disponibile come prestazione supplementare.
09: Prezzo
Prezzo e validità
Prezzo nel 1° anno
CHF 849
- Dal 2° anno
- CHF 569 all'anno
- Validità
- 3 anni
Il vostro cliente richiede un audit o una certificazione accreditata? Chiarire i requisiti
Incluso nel prezzo
- Valutazione online con 48 domande
- Certificato in PDF, rilasciato su licenza di SICE
- Ri-audit annuale online
- Assistenza per e-mail
La pagina di verifica mostra stato, norma e validità di ogni certificato. Maggiori informazioni nelle FAQ
Vedere esempio e metodo di verificaTestimonianze
Clienti con ISO 27001
«I nostri clienti ci danno accesso ai loro sistemi. Prima di farlo vogliono vedere che prendiamo sul serio la sicurezza delle informazioni. Il certificato ISO 27001 con Statement of Applicability risponde a questa domanda, e il codice QR lo rende subito verificabile.»
Michael Popsor, Direttore generale
Sopranos IT Solutions LLC
ISO 27001:2022Verificare il certificato
10: Costi
Quanto costa ISO 27001? Audit, consulenza o autovalutazione
L'impegno per ISO 27001 è maggiore che per qualità o ambiente, perché va costruito un SGSI con analisi dei rischi e politiche. Per aziende da 10 a 50 collaboratori valgono all'incirca questi ordini di grandezza.
| Percorso | Valore indicativo | Che cosa comprende |
|---|---|---|
| Audit accreditato | Valore indicativoDa CHF 8'000 a 20'000 per l'audit iniziale, poi da 4'000 a 8'000 all'anno | Che cosa comprendeLe giornate di audit aumentano con i collaboratori, le sedi e l'estensione del SGSI. Un campo di applicazione limitato a una sola linea di prodotti costa nettamente meno dell'intera azienda. |
| Consulenza e implementazione | Valore indicativoDa CHF 15'000 a 50'000 una tantum | Che cosa comprendeAnalisi dei rischi, dichiarazione di applicabilità, politiche e formazione vengono realizzate da esterni. Chi è forte sul piano tecnico risparmia qui più che altrove. |
| Autovalutazione Zertify | Valore indicativoCHF 849 nel 1° anno, poi CHF 569 all'anno | Che cosa comprendeVerificate se analisi dei rischi, dichiarazione di applicabilità, politiche, formazione e gestione degli incidenti sono presenti da voi in modo dimostrabile. Questo non sostituisce un penetration test né un audit. |
Tutti gli importi sono valori indicativi non vincolanti per le PMI in Svizzera, non offerte. Fanno fede le offerte dei rispettivi fornitori.
11: Durata
Quanto tempo richiede ISO 27001?
Un SGSI accreditato è raramente pronto prima di sei mesi, di solito ne servono da nove a dodici. Il tempo lo richiede la costruzione, non l'audit.
| Fase | Accreditato | Zertify |
|---|---|---|
| Costruire il SGSI | AccreditatoDa 6 a 12 mesi per campo di applicazione, analisi dei rischi, SoA, politiche e formazione | ZertifyNessuna. Valutate lo stato attuale della vostra sicurezza delle informazioni |
| Verifica esterna | AccreditatoFase 1 (documenti) e fase 2 (attuazione), più da 4 a 8 settimane di preavviso per la pianificazione | ZertifyDa 20 a 30 minuti circa online, risultato immediato |
| Certificato | AccreditatoRilascio dopo un periodo da 2 a 6 settimane, audit di sorveglianza annuali, ricertificazione dopo tre anni | ZertifyPDF con verifica tramite codice QR entro 4 ore |
12: Domande di approfondimento
Domande di approfondimento su ISO 27001
Domande
Settori
- ISO 27001 per settore informatico
- ISO 27001 per sanità
- ISO 27001 per produzione industriale
- ISO 27001 per logistica
- ISO 27001 per commercio
- ISO 27001 per aziende di servizi
- ISO 27001 per chimica e farmaceutica
- ISO 27001 per settore finanziario
- ISO 27001 per settore immobiliare
- ISO 27001 per settore energetico
- ISO 27001 per formazione
RegioniMostrare le regioniNascondere le regioni
- ISO 27001 a Zurigo
- ISO 27001 a Berna
- ISO 27001 a Basilea
- ISO 27001 a Ginevra
- ISO 27001 a Losanna
- ISO 27001 a Lucerna
- ISO 27001 a San Gallo
- ISO 27001 a Zugo
- ISO 27001 a Winterthur
- ISO 27001 a Lugano
- ISO 27001 a Aarau
- ISO 27001 a Sciaffusa
- ISO 27001 a Coira
- ISO 27001 a Friburgo
- ISO 27001 a Neuchâtel
- ISO 27001 a Bienne
- ISO 27001 a Thun
- ISO 27001 a Soletta
- ISO 27001 a Sion
- ISO 27001 a Frauenfeld
Checklist
Checklist ISO 27001:2022 per e-mail
Tutte le 48 domande della valutazione per ISO 27001 in PDF da spuntare, ordinate per area tematica. Gratis per e-mail.
13: Altre norme
Altre norme
Molte aziende combinano più norme. Da due norme c'è uno sconto.
- ISO 27017:2015: Vedere la norma
Sicurezza del cloud
Chi gestisce o utilizza servizi cloud integra il proprio SGSI con i controlli per il cloud e chiarisce la responsabilità tra fornitore e cliente.
da CHF 799
- ISO 27018:2025: Vedere la norma
Protezione dei dati nel cloud
Se trattate dati personali per i clienti nel cloud, ISO 27018 disciplina la protezione dei dati in aggiunta al SGSI.
da CHF 799
- ISO 20000-1:2018: Vedere la norma
Gestione dei servizi IT
I fornitori di servizi IT uniscono sicurezza e qualità del servizio. I processi di gestione degli incidenti e dei cambiamenti sono previsti da entrambe le norme.
da CHF 799
14: Blog
Articoli recenti su ISO 27001
- Requisiti ISO 27001 spiegati in modo semplice
7 min di lettura
- Certificato ISO 27001 senza audit esterno: cosa è possibile
7 min di lettura
- Checklist ISO 27001 per start-up: 12 passi verso le prove
8 min di lettura
15: Domande
Domande frequenti su ISO 27001
Sì. La dichiarazione di applicabilità è obbligatoria. Elenca tutti i controlli dell'Appendice A, indica se si applicano e se sono attuati, e motiva ogni esclusione. Senza SoA nessun audit viene superato.
L'Appendice A si è ridotta da 114 a 93 controlli in quattro temi: organizzativi, relativi alle persone, fisici e tecnologici. Undici controlli sono nuovi, tra cui threat intelligence, servizi cloud e cancellazione dei dati. Il periodo di transizione per la versione 2013 è scaduto.
No. La tecnica è solo una parte. La norma richiede un sistema di gestione: valutare i rischi, motivare le misure, nominare i responsabili, misurare l'efficacia e migliorare regolarmente.
ISO 27001 stabilisce i requisiti del sistema di gestione ed è certificabile. ISO 27002 è una guida che spiega i controlli dell'Appendice A e dà indicazioni per l'attuazione. In pratica lavorate con entrambe.
Sì, con un campo di applicazione ristretto. Un team piccolo ha meno sistemi, canali brevi e ha bisogno di meno politiche. Limitate il campo di applicazione al prodotto che interessa ai clienti ed estendetelo più tardi.
Per offerte, questionari per fornitori, molte gare d'appalto e uso interno. Mostra che avete risposto ai requisiti della norma nella valutazione online e che un membro del SICE Certification Board ha verificato le vostre risposte. Se una gara d'appalto richiede espressamente un certificato accreditato, chiaritelo prima tramite la pagina Chiarire i requisiti.
Certificato ISO 27001 in 4 ore.
La valutazione è gratuita. Pagate solo quando l'avete superata.
La pagina di verifica mostra stato, norma e validità di ogni certificato.